3.3 密钥与证书管理
3.3 密钥与证书管理
本节摘要:密码学的强度最终不取决于算法,而取决于钥匙的保管。本节讲透密钥的全生命周期治理——生成、托管、使用、轮换、销毁——与证书的到期治理,拆解"密钥十年不换"与"证书深夜过期"两类经典事故,给出可直接落地的管理节奏。
钥匙串的主人
密钥管理的本质是一场"谁能在什么条件下使用哪把钥匙"的治理,所以它天然横跨数据域与身份域。钥匙串的主人们要回答四个问题:钥匙在哪生成、谁有权调用、多久换一次、作废时怎么确保连备份一起死。
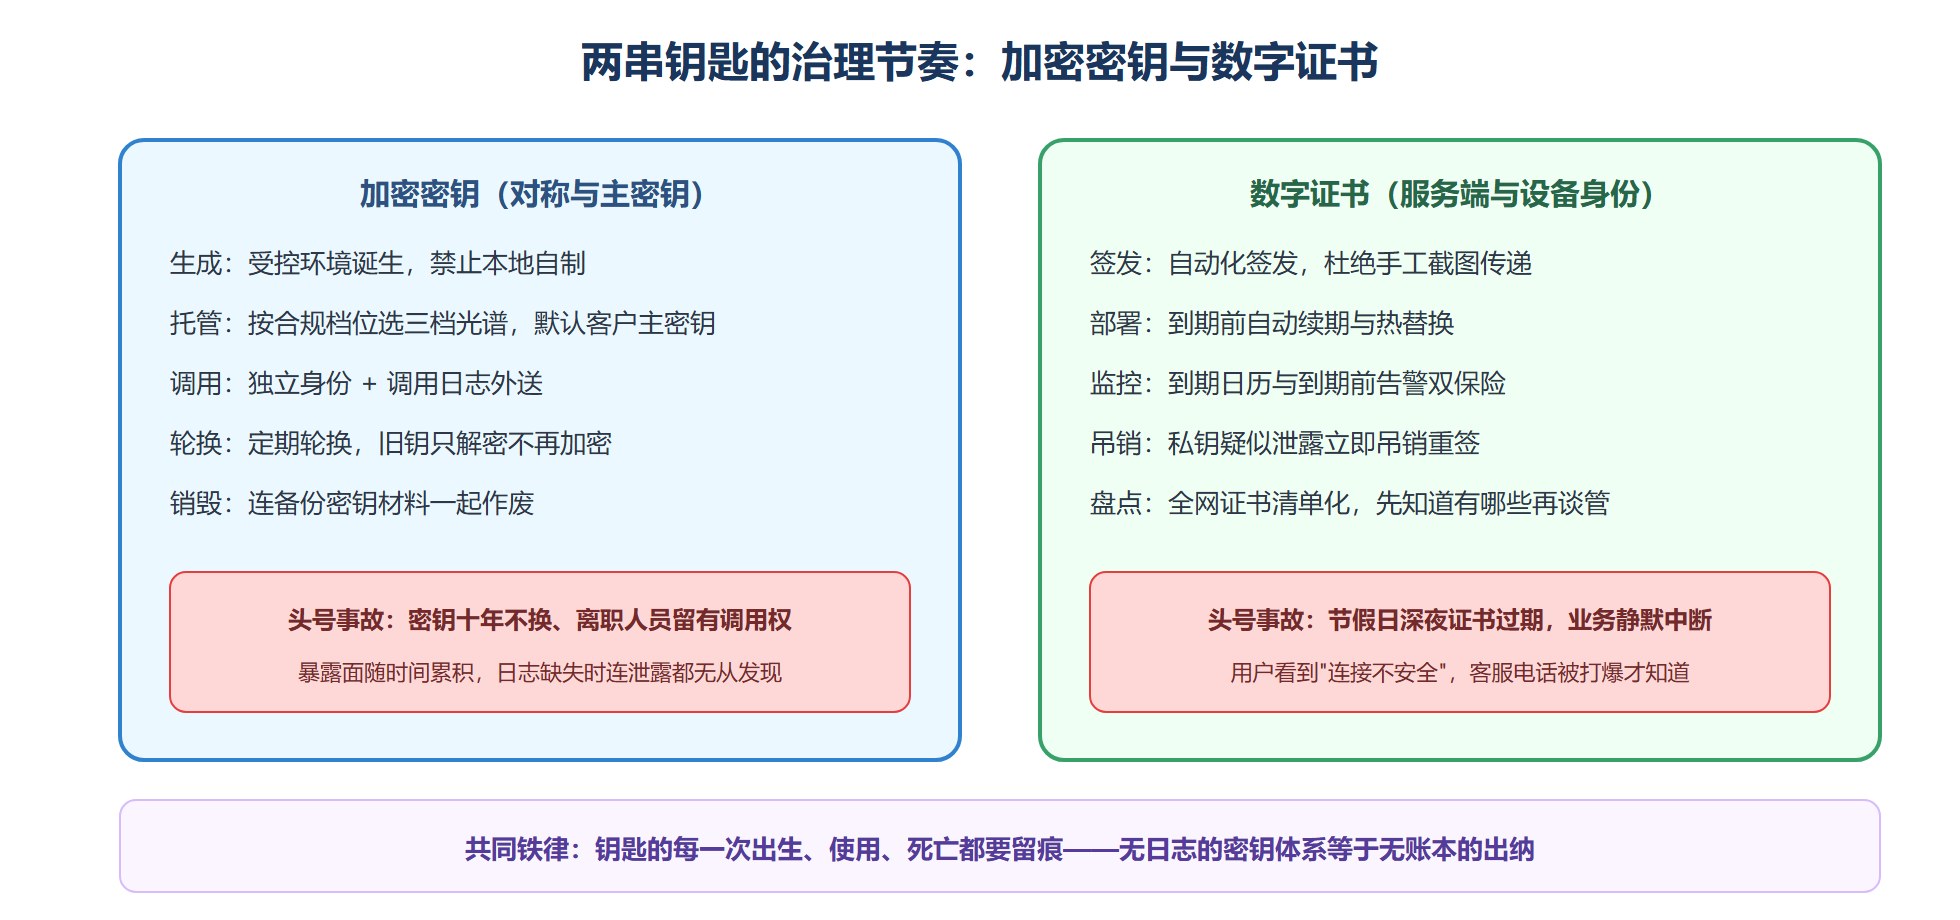
生成与托管:密钥应当在受控环境生成(密钥服务或专用硬件),而不是让工程师在笔记本上随手生成再上传——出生地不干净,一生都洗不白。托管模式按 3.2 的三档光谱选择,选档的决策变量是合规要求与团队自持能力,而不是"越高档越专业"的攀比。
使用控制:调用密钥服务的身份要最小化,调用行为要留痕。密钥服务的访问日志是数据泄露调查时的关键证据——它回答"密文之外,有没有人解过密"。一个实用的模式是给每类应用发独立的密钥与调用身份,应用被攻破时只需作废一把钥匙,且日志里能立刻分辨是哪个应用的调用异常。
轮换:轮换的价值常被误解。加密数据的机密性并不主要靠"常换钥匙"维持,轮换真正防的是两件事:一把钥匙长期使用增加暴露概率;一旦泄露,影响范围被限制在两次轮换之间加密的数据。所以主流的节奏是"数据密钥每份独立、主密钥定期轮换、轮换后旧密钥只解不加密"。
销毁:云上的数据销毁大量依赖密码学销毁——作废密钥让密文永久不可读。这让销毁的彻底性与密钥治理绑死:销毁数据时若忘了清理备份的密钥材料,等于锁了正门留着后门。
图 3-3:密钥与证书的生命周期治理节奏
会话推演:一次密钥体检
密钥治理的落地检查可以用一段清单会话完成(以某云密钥服务的通用接口为例):
# 体检一:盘点长期未轮换的主密钥 $ cloudtool kms list-keys --query "轮换状态=未启用 || 上次轮换>1年" key: app-order-main 未启用轮换 创建于 3 年前 调用身份: 12 个 [发现] 主密钥未轮换,且有 12 个身份可调用——权限过宽叠加超期服役 # 体检二:核对调用日志是否外送 $ cloudtool kms get-logging --key app-order-main 调用日志: 仅本机保留 7 天 [发现] 泄露调查窗口只有 7 天,远短于事件发现的平均时延 # 体检三:证书清单与到期分布 $ cloudtool acm list --query "有效期<30天" cert: api.internal.corp 22 天后到期 续期方式: 手工 [发现] 手工续期的证书撑不过下个迭代周期
三条发现对应三个处置:给主密钥启用年度轮换并把调用身份从十二个收敛到两个服务账号(其余改走代理);调用日志外送到集中日志服务并保留一年;api 证书改自动续期。体检的价值在"会话即证据"——每条发现都可复核,整改后重跑即验。
解读这组发现的共性:问题全不在算法与加密本身,全在治理——轮换策略、权限收敛、日志留存、自动化。这正是数据域考试出题的口味:给你一个"加密已启用"的场景,答案落在密钥治理的细节上。
两类经典事故的变式推演
变式一:自持密钥丢失。团队把自持的加密密钥存在某个离职工程师的个人保管里,磁盘损坏后核心备份永久不可读。教训:自持密钥必须有双人在场的恢复仪式与异地分片备份——自持的光谱另一端是自担全部保管责任。变式二:共享证书私钥。多个环境复用同一张证书与私钥"图省事",一次单环境失陷迫使全网吊销重签,波及所有业务。教训:证书按环境独立签发,私钥绝不过网盘传输。
管理节奏速查表
把本节的治理要点压成一张节奏表,可以直接当月度与季度检查的底稿。
| 对象 | 治理动作 | 建议节奏 | 失守信号 |
|---|---|---|---|
| 主密钥 | 轮换、调用身份收敛 | 年度轮换 · 季度权限复核 | 轮换未启用、调用身份两位数 |
| 数据密钥 | 每份独立、随数据生灭 | 按数据对象 | 多份数据共用一把 |
| 调用日志 | 外送集中库并告警 | 实时外送 · 保留一年以上 | 仅本机保留七天 |
| 证书 | 自动续期与到期监控 | 续期自动化 · 到期三十天告警 | 手工续期、无清单 |
| 销毁 | 密钥作废连备份材料 | 每次销毁即办 | 只删数据不处理密钥 |
表里最值得强调的是最后一列的"失守信号":它们全是能在十分钟内机器核查的硬指标,也是渗透测试与审计最爱抽查的点位。密钥治理做得好不好,不靠制度文本的厚度,靠这张表上能勾掉几行。
考试风格的两个判断题
判断一:"密钥轮换越频繁越安全,所以主密钥应当每月轮换。" 半对半错——轮换的价值在缩小泄露影响窗口,但高频轮换的运维风险(依赖方同步、缓存失效、解密中断)会反噬可用性,且大多数泄露发生在"使用时"而非"长期使用"本身。主流节奏是年度级轮换加高强度的调用管控,而不是月度轮换。答题要点:看到绝对化频率主张先警惕,治理节奏是风险与运维的平衡。
判断二:"证书即将到期,先手动续一张应急,自动化以后再上。" 这是"以后再上"的经典陷阱——证书管理的痛点恰在到期瞬间的不可逆性,手工应急续期成功一次反而固化了手工流程,深夜过期事故的剧本就此写好。正确动作是趁到期前把自动续期配好,应急只是兜底不是主路。
把密钥治理写成策略即代码
节奏表要防"审一次松半年",最好载体还是 2.4 的思路——把密钥治理规则做成机器可判定的策略。可行的落法:密钥配置全部走模板(不允许控制台手工建钥),模板里声明轮换策略、调用身份白名单与日志外送目标;策略引擎定期扫描"未启用轮换""调用身份超出白名单""日志目标缺失"三类违规,发现即开单;证书侧把续期自动化与到期清单接进同一套扫描。这样节奏表就从月度人工检查退化(或者说升级)成持续机器检查,人只处理例外。
一个真实的收益场景:某团队按此改造后,季度审计从"临时补材料"变成"导出策略引擎的合规报告",密钥相关的审计工作量降了一个量级——治理规则机器化最大的红利,往往不在防攻击,而在把合规举证变成一键导出。
本节要点回顾
- 算法不是短板,保管才是:出生地、调用权、轮换、销毁四问构成密钥治理的全部骨架。
- 调用身份最小化按应用拆分:一个应用一把钥一个身份,失陷时作废范围与日志定位同时收敛。
- 轮换防的是暴露累积与影响范围,不是机密性的灵丹;绝对化的高频轮换主张要先警惕。
- 密码学销毁依赖密钥作废,备份密钥材料不清,销毁就没完成。
- 证书事故集中在到期瞬间:自动续期是主路、监控告警是双保险,手工应急只能当兜底。
- 治理规则写成策略即代码:合规举证从补材料变成一键导出。
一个延展之问:密钥服务的可用性怎么保
密钥治理有个自带的悖论值得单独说:密钥服务越集中越安全,也越成为单点——它一故障,全环境的加解密都停摆。工程上的解法不是降低集中度,而是分层依赖:数据面的加解密尽量用本地缓存的数据密钥(信封结构天然支持,主密钥只在生成与轮换时才需要密钥服务),控制面的签发与作废保持集中。设计评审时用"密钥服务停机十分钟会发生什么"做压力推演:能靠本地数据密钥维持业务读写的架构算合格,全线瘫痪的架构要补缓存层。可用性与安全的这道平衡题,在数据域的考题里常以"密钥服务不可用时应当首先保障什么"的形式出现,答案是业务连续性靠预授权的本地能力,密钥的新签发与作废可以等待服务恢复。
数据域三章到此合龙:户口(分类)、锁(加密)、钥匙(密钥治理)环环咬合。下一章把防线往下沉,进入平台与基础设施——身份与网络才是钥匙真正的主战场。