7.1 全球法规与标准
7.1 全球法规与标准
本节摘要:法条不必背,骨架必须懂。本节抽取主流数据保护法规的共同原则与关键差异,讲清跨境数据传输的判断路径,并给出"业务描述到法域清单"的推演方法——这正是考试场景题与真实合规评估共用的核心动作。
不背法条,抓骨架
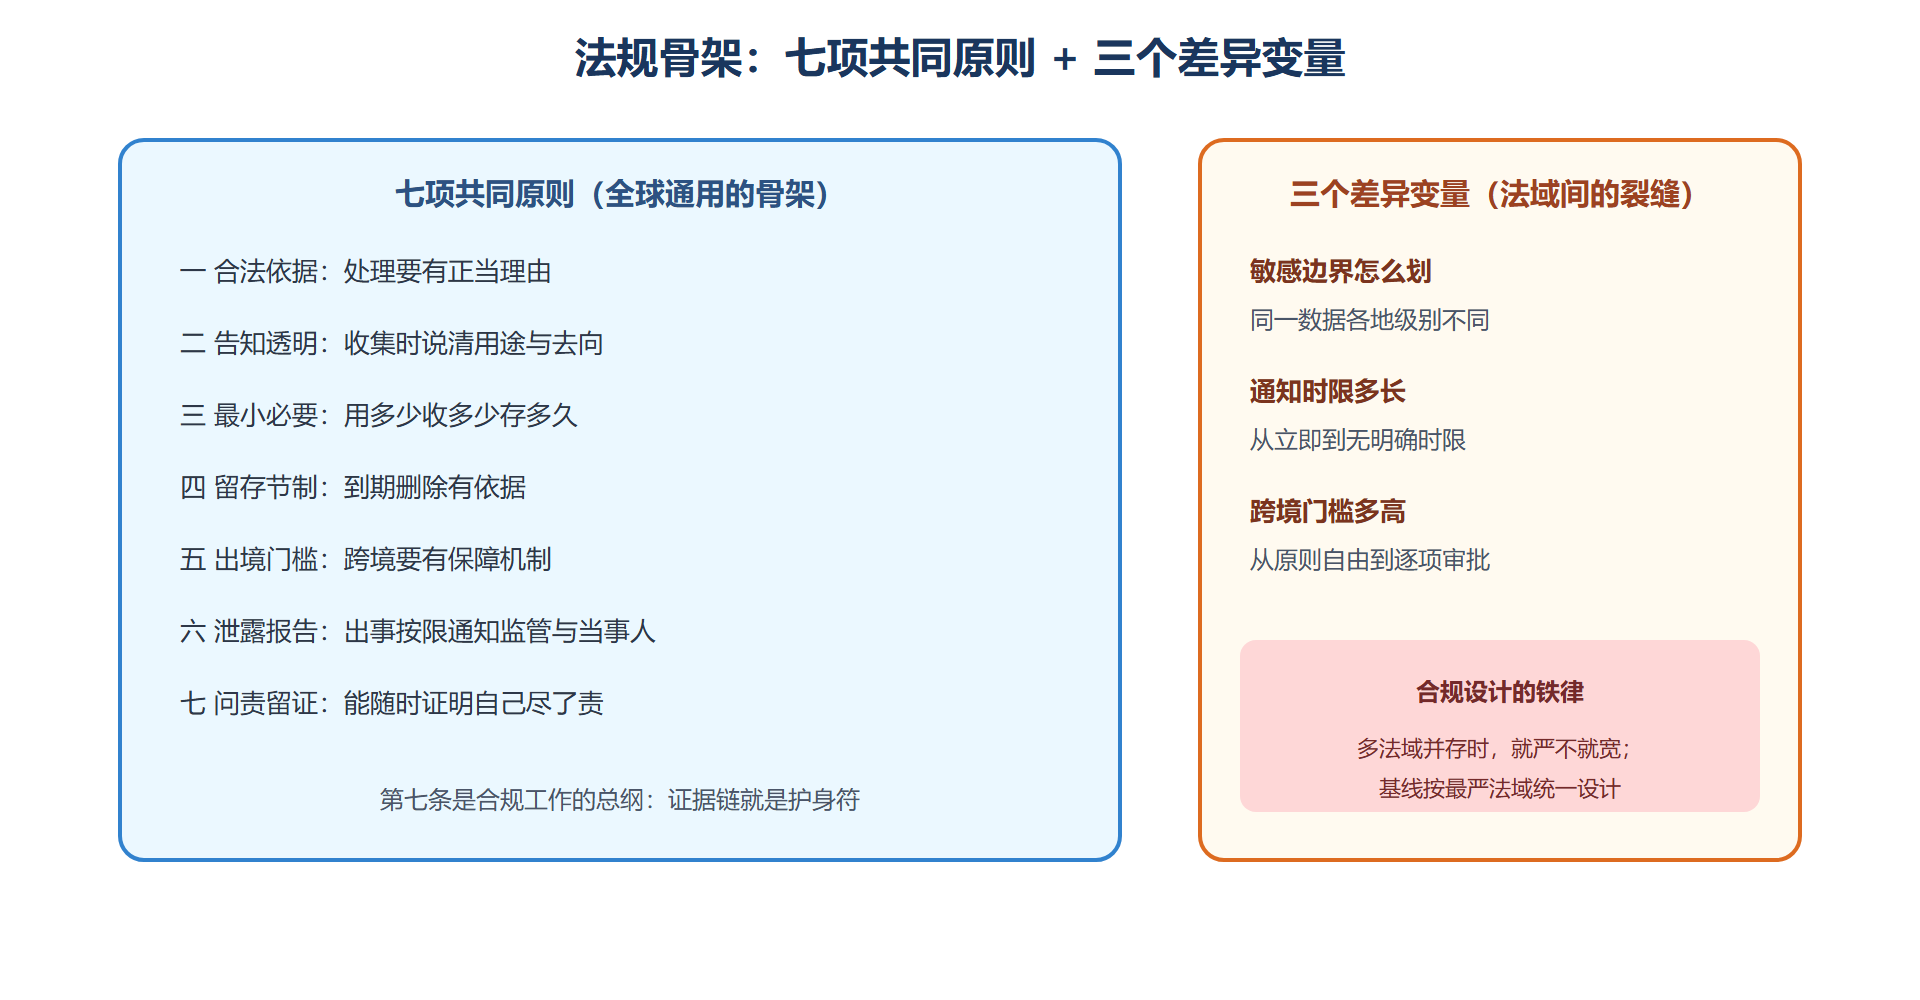
全球数据保护法规几十部,逐部背诵既不可能也不必要。它们其实是同一套骨架的不同本地化实现:对个人数据的处理要求"有合法依据、目的明确且告知、用多少收多少(最小化)、存多久有说法、出境有门槛、出事要报告、能证明自己尽责(问责制)"。把这套骨架内化,任何一部新法规拿到手,先对表七项原则,差异点自然浮现。
差异点集中在三个变量上,也是考试最爱设问的地方。敏感数据的边界:各法域对"敏感"的划法不同(健康、生物特征、位置、儿童数据),同一份数据在甲地是普通个人信息、在乙地是敏感类。通知时限:数据泄露后告知监管与告知当事人的时限,各法域从"立即"到"无明确时限"不等——这直接约束第六章的事件响应节奏,合同与法规里更严的那个说了算。跨境传输的门槛:从"原则自由"到"逐项审批"的光谱,详见下一小节。
标准与认证是法规的工程化载体:管理系统标准(如通用的信息安全管理体系)给组织治理搭骨架,行业安全控制矩阵给云上控制清单,认证审计给"尽责证明"。法规说"要采取适当技术组织措施"——什么叫适当?标准就是行业共识的"适当"清单,也是 8.1 生态域的主角。合规工作的一半技巧,就是把法条语言翻译成标准语言再翻译成检查规则(6.3 的规则库挂上法条出处)。
图 7-1:七项共同原则与三个差异变量
跨境传输的判断路径
跨境是云与合规碰撞最激烈的一环——云的本质是数据可能落在任何角落,而法规的本质是数据不能随便去任何角落。判断路径三步走。
第一步,给数据画像:这是什么数据(个人信息?行业数据?)、受哪国主体产生、处理目的什么。第二步,画出物理与法律双重地图:数据存在哪个区域的存储里、备份在哪个区域、运维人员从哪些区域可以访问——法律意义上的"出境"不看国界看可及性,异地运维能访问也构成跨境场景。第三步,对目标法域的跨境规则选保障机制:从"充分性认定即自由流动"到"标准合同条款"到"逐项安全评估",机制越重,前置周期越长——这是架构与合规必须提前对表的点,等系统上线才发现传输机制没走完,代价是业务停摆级的。
一个实务上越来越常见的解法值得记住:数据本地化加去标识化——原始数据留在源法域,出境的只是不可回溯的统计或脱敏产物。它把跨境问题在架构层消解掉一大半,也是"合规要求反过来塑造技术架构"的最佳例证(合规左移)。
推演:从业务描述到法域清单
拿一个场景完整走一遍。业务描述:一家在线教育平台,总部在境内,用户遍布东南亚与欧洲,课程内容存储在某公有云的区域 A,用户服务由区域 B 的服务器承载,客服外包给第三方。
推演动作:第一步圈数据——欧洲用户的个人信息(注册、学习记录、支付)随注册即受欧洲数据保护法管辖,无论服务器在哪(属人管辖跟着用户走,这是最容易被忽略的一点)。第二步圈物理路径——区域 A 与区域 B 之间的同步即是跨境传输,需要保障机制;客服外包是委托处理,合同条款(7.2)必须含处理约定。第三步出清单——需要落实的义务:欧洲用户的告知与权利响应、跨境机制、外包合同条款、泄露通知时限(按最严法域设内部 SLA)、以及全链的问责证据。
这套推演在考试里的用法完全一致:题干给业务描述,选项是各种"哪项义务适用"的判断。答题时默念三问:数据是什么、物理上怎么流、法域怎么跟——选项里的多数错误都栽在"以为服务器在哪就适用哪国法律"。
标准与认证的读懂法
标准文件厚、术语密,给一套快速读懂认证报告的方法。拿到一份厂商的认证或审计报告,先看四个地方。范围页:认证覆盖哪些系统、哪些区域、哪些服务——范围外的部分该认证不作数,这是最常被营销材料模糊掉的一页。控制描述与实际服务的对照:报告里的控制是在描述平台层还是包含数据服务层。例外与发现项:报告正文里"保留事项""例外说明"的部分,往往藏着真实的薄弱点。报告时效:审计有期间,过期报告只证明"曾经合格"。
看懂这四处,你在 8.2 的尽调里就能分辨"有认证"与"认证覆盖了我担的风险"的巨大差别。给一个练习题练手:某厂商宣称持有权威安全管理体系认证,仔细看范围页发现覆盖的只是其办公 IT 系统——这份认证对该厂商云服务的可信度贡献约等于零。考试里同型的陷阱选项极多,读法就是防弹衣。
合规映射的实操:一张三栏对照表
把"法条到控制"的翻译落成一张三栏表,这是合规域最实用的工件。三栏分别是:义务描述(用法规语言,注明出处条款)、控制措施(用技术语言,注明落在哪个系统哪条配置)、证据与责任(验证方式与责任组)。举例一行:义务栏写"个人数据需采取适当技术与组织措施防止未授权访问";控制栏写"存储默认私有加账户级公开封禁加核心表行级授权";证据栏写"6.3 配置巡检的通过记录,责任组为平台组"。
这张表一旦建成,三种场景直接受益:审计来了,逐行出示证据;新法规出台,只补受影响的行;新系统上线,按表勾选项即为安全需求。更妙的是它与 6.3 的规则库同构——合规映射表加机器执行,就是"合规即代码"的全部秘密。
本节要点回顾
- 合规域抓骨架不背法条:谁受保护、什么行为受管、出事要做什么三问,比记忆任何单部法条的条文更抗考。
- 管辖跟着用户与数据走:服务器位置不决定适用法域,属人管辖与数据出境判断是两个独立动作。
- 认证报告看四处:范围页、控制对照、例外发现项、报告时效——范围外的部分认证不作数。
- 合规映射三栏表是最实用工件:义务、控制、证据逐行对齐,与 6.3 规则库同构即是合规即代码。
- 本地化加去标识化在架构层消解跨境问题:合规要求反过来塑造技术架构的典型范例。
考试题型拆解:合规域的三种问法
题型一,义务适用判断:"某场景下哪项义务适用"——用三问走一遍(数据是什么、怎么流、法域怎么跟),别被题干的技术细节带跑。题型二,责任排序:"泄露后首先应当做什么"——通知义务的触发与时限按最严法域预设内部 SLA,选项里"先评估影响再决定是否通报"通常是陷阱,多数法域的通报是时限内必须动作而非裁量动作。题型三,证据效力:"下列哪项最能在审计中证明合规"——答案几乎总是"带出处的持续记录"(巡检通过记录、映射表、培训留痕),而不是"管理层承诺"或"制度文本存在"。三种题型的共同底层:合规域考的是可证明性,不是善意。
一个延伸之问:监管问询来了怎么接
合规域的实务场景里,收到监管问询是高压力事件,应答的纪律提前备好三条。第一,单一出口:问询的书面回函由合规牵头、法务把关、技术供料,技术团队不直接对外提交任何材料——分散应答最容易出"材料互相打架"的低级伤。第二,供料带出处:提供给监管的每份数据(日志留存说明、控制清单、事件时间线)都要与内部证据库对得上号,现场新造的材料宁可慢也不能糙。第三,时限按最严算:问询里往往埋着答复时限,按 7.1 的最严法域原则预留内部 SLA,宁可提前不要压线。这三条与事件响应的沟通线(6.2)同构——对监管的应答本质上也是一次"沟通线"演练,说事实、不猜因果、留痕全链。
规则文本读得懂了,下一节进入交易文本:一份云服务合同,安全条款怎么逐条审。