8.1 行业框架与成熟度模型
8.1 行业框架与成熟度模型
本节摘要:框架是安全行业的公共语言——它让"我们安全做得不错"变成可对照、可审计、可比较的陈述。本节讲三类主流框架的定位与互映射逻辑,成熟度模型怎么给治理定级,以及框架落地最常见的三个坑。
框架是行业的公共语言
前七章建立的防线,需要一个对外表达的格式。对监管说"我们做了访问控制",监管要问:做到什么程度、怎么证明、跟谁的基准比。框架就是那个基准:一份行业共识的控制清单与治理结构,让安全状态可以被第三方验证、被交易对手采信、被内部追踪。
云安全语境里三类框架各有位置。控制类框架(如云安全联盟的云控制矩阵):把云上该做的控制逐条列出,按计算、存储、网络、身份、合规等域组织,每条控制标注适用性(厂商义务还是客户义务)——它是 6.3 检查规则库的最佳外源,也是 8.2 尽调问卷的题目库。管理体系类标准(如通用的信息安全管理体系标准):不列具体控制,规定"建体系的方法"——定范围、评风险(7.3)、选控制、跑内审、持续改进的循环。策略框架类(如主流的网络安全框架):识别、防护、检测、响应、恢复五大功能域,它不认证不发证,价值在给管理层一张沟通地图——全册知识图谱(导读那张)本质上就是这个五功能的展开。
互映射是框架使用的进阶功夫:监管要求(7.1)映射到控制矩阵的具体条目,条目映射到自家检查规则(6.3),检查结果映射回体系标准的内审证据。一次映射,四处受益——审计省力、尽调省力、汇报省力、改进聚焦。
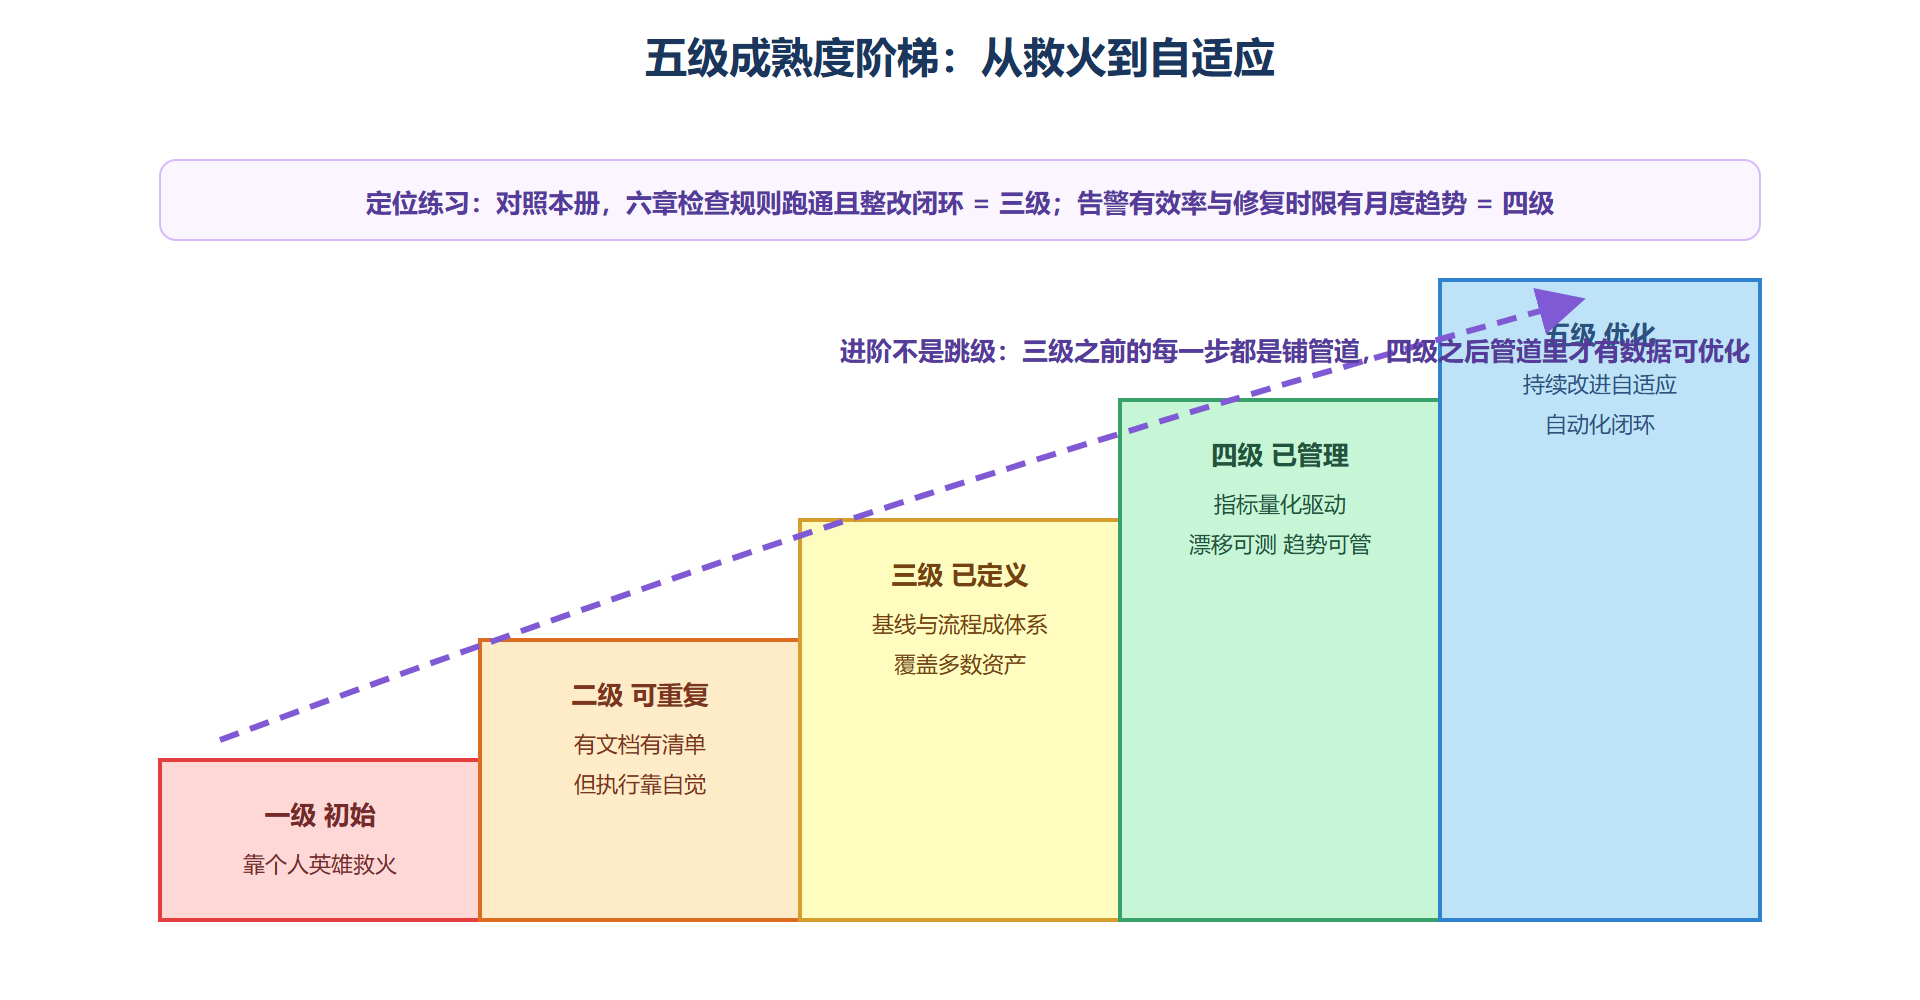
图 8-1:安全治理成熟度阶梯与进阶路径
成熟度评估:给自己定级
成熟度模型的用法是自照镜子。五级阶梯的判据可以这样操作化:一级,安全依赖个别能人,人走局面崩;二级,有文档与清单,但执行率靠自觉,检查一阵好一阵;三级,基线体系化且覆盖大部分资产,检查、整改、复盘闭环运转(用本册的话说:第六章的机器检查跑通且整改有跟踪);四级,指标驱动——告警有效率、修复时限达标率、配置合规通过率都有月度趋势并被管理;五级,改进闭环自动化,新威胁快速转化为新规则。
定级的两个实用提醒:一是诚实定级比高级别更有价值——三级以下的组织宣称五级,采购方尽调一问就穿;二是进阶路径按"铺管道"的顺序走:先把检查与整改的闭环跑通(三级),再谈指标与自动化(四五级),跳级建 dashboards 的组织比比皆是,仪表盘下面没有管道,数字都是装饰。
框架落地的三个坑
坑一:为认证而框架。体系文件写得完美,运行两张皮——内审走过场、管理评审签个字。判别标准很朴素:抽问一线工程师"这个控制为什么要做",答不出框架语言答得出业务理由,是健康;反过来,危险。坑二:全量照搬。把框架几百条控制不加裁剪全部认领,结果一半不适用、全都不深。框架的正确打开方式是范围定义先行(管理体系标准的第一步):按业务与数据边界圈定范围,逐条做适用性判断,不适用要写理由——适用性声明本身就是问责证据。坑三:只映射不运行。做出漂亮的三向映射表却没接到日常检查与整改流程,映射成了墙上的装饰。解法是把映射做进 6.3 的规则库字段里:每条检查规则带框架条目号与法规条款号,运行即映射。
框架章节若只留一句话,留这句:框架不是标准答案,是出题范围——真正的答卷是自家环境里跑得通的检查、整改与改进循环。
三类框架的互映射实操
互映射听起来抽象,跑一遍就具体了。拿"日志保留期"这一个控制做三向翻译:从策略框架的"检测"功能域出发,落到控制矩阵里对应的日志管理条目,再对回管理体系标准里"运行控制与监视测量"的条款要求,最后接上 7.1 里某法域"留存不少于若干月"的法定义务。一条控制四个坐标,审计问起任何一面的依据都能秒答。实操建议从一条高频控制做起(日志、访问复审、备份各来一条),把映射表的格式跑顺,再批量铺开——映射的成本在前三条,之后是填表。
映射表的隐藏收益是差距分析:映射做完,"框架要求而我们没有的"自动浮出水面,这就是下一季度改进计划的原始素材。很多组织做差距分析靠头脑风暴,做过映射的组织靠填表——后者不靠灵感,靠坐标。
成熟度评估的实操模板
给 8.1 的定级方法配一个可执行的评估模板。评估按五个维度打分,每个维度独立定级再综合:资产盘点(知道多少资产、准确率如何)、控制覆盖(基线条款的落实率)、检测响应(发现与处置的时长数据)、治理流程(风险登记册与复盘的运转质量)、度量文化(指标是否被管理层定期看)。打分的方式用证据不用印象:每个维度问一句"给我看最近的产出物"——盘点的导出、巡检的报告、复盘的纪要、月度的趋势图。拿不出产出物的维度直接降一档,这是对"纸面成熟度"最有效的抵制。
评估的产出是一张雷达图加一份短板清单,短板清单直接对接 8.2 与 8.3:评估别人之前先把自己量准,尽调时才分得清"它真比我强"还是"只是没量过自己"。
考试风格的场景判断
生态域的题干爱在"框架的角色"上设钩。练一道:某组织通过了权威安全管理体系认证,次年发生重大数据泄露,问"认证与泄露的关系哪项判断正确"。正确判断:认证证明的是"体系存在且在运行",不证明"控制对特定威胁有效"——泄露事件追责看的是具体控制的失效原因,认证最多影响过失程度的裁量,不能作为免责理由。选项里"有认证即可免责"与"发生泄露即证明认证无意义"两个极端都是错的,生态域的考题几乎总在训练这种"证书证明什么、不证明什么"的边界感。
本节要点回顾
- 框架是行业的公共语言:功能域给词汇、控制矩阵给条目、管理体系给流程,三者互映射后一次控制四个坐标。
- 成熟度定级要诚实:三级以下宣称五级,尽调一问就穿;进阶按"先铺管道再看仪表盘"的顺序。
- 映射做进规则库才算落地:每条检查规则带框架条目号与法规条款号,运行即映射,映射表不做墙上的装饰。
- 差距分析靠坐标不靠灵感:映射做完,"框架要求而我们没有的"自动浮出。
- 评估看产出物不看印象:拿不出产出物的维度直接降档,这是对纸面成熟度最有效的抵制。
一问一答:框架工作的两个现实问题
问:公司只做国内业务,国际框架还值得对表吗? 值得,理由有二。其一,国内的数据安全与个人信息保护法规在控制要求上与国际框架高度趋同——加密、访问控制、日志留存、事件通知这些核心控制几乎一一对应,框架相当于一份提前备好的控制清单。其二,有出海可能性的业务,框架对表是提前铺路:等到第一单海外业务落地再建体系,时间根本来不及。实务建议是按"控制实质对表、条款编号后挂"的顺序做,不为框架而框架。
问:安全团队就两三个人,怎么撑得起框架要求的全部流程? 用"流程合并运行"的思路:内审与配置巡检合并(巡检报告就是内审证据)、管理评审与季度复盘会合并(一次会议两个产出)、培训与演练合并(演练前的规则宣讲就是培训)。框架要的是"这些活动存在且有证据",不要求它们各自独立成会。两三个人的团队按合并模式跑,三级成熟度完全可达——人少不是降级的理由,是合并的信号。
考前速记:本章三个必背坐标
冲刺期把本章压成三个坐标。坐标一,三类框架一句定位:策略框架管"防什么"(功能域),控制矩阵管"拿什么防"(条目),管理体系管"怎么持续防"(流程)。坐标二,成熟度五级一句判据:一级靠人、二级靠文档、三级靠闭环、四级靠指标、五级靠自动改进。坐标三,本章与全册的接口一句话:前七章的所有控制,在 8.1 之后都有了一个"对上框架坐标、对下机器检查"的双重身份——这句话是生态域场景题的总钥匙。
有了度量衡,下一节把它对准交易对手:一次云服务商的安全尽调怎么做。