8.3 云安全迁移与现代化
8.3 云安全迁移与现代化
本节摘要:迁移不是把服务器从 A 搬到 B,是把安全责任从一种形态翻译成另一种形态。本节比较主流迁移策略(原样搬、小改造、重构造、外购替换)的安全得失,给"安全随迁"清单与两次搬家(上云与跨云)的差异,最后讲现代化本身带来的安全红利。
搬家时安全怎么打包
迁移项目的安全工作有个隐蔽的失败模式:把安全当成"搬完再配"的家具。结果新环境带着旧系统的漏洞、明文协议、共享账号上线,攻击面在新家重新铺开一遍。正确的心智模型是:迁移是安全债的一次强制盘点——每搬一个系统,都要先清点它欠的债,决定是"债随户走"还是"搬家还清"。
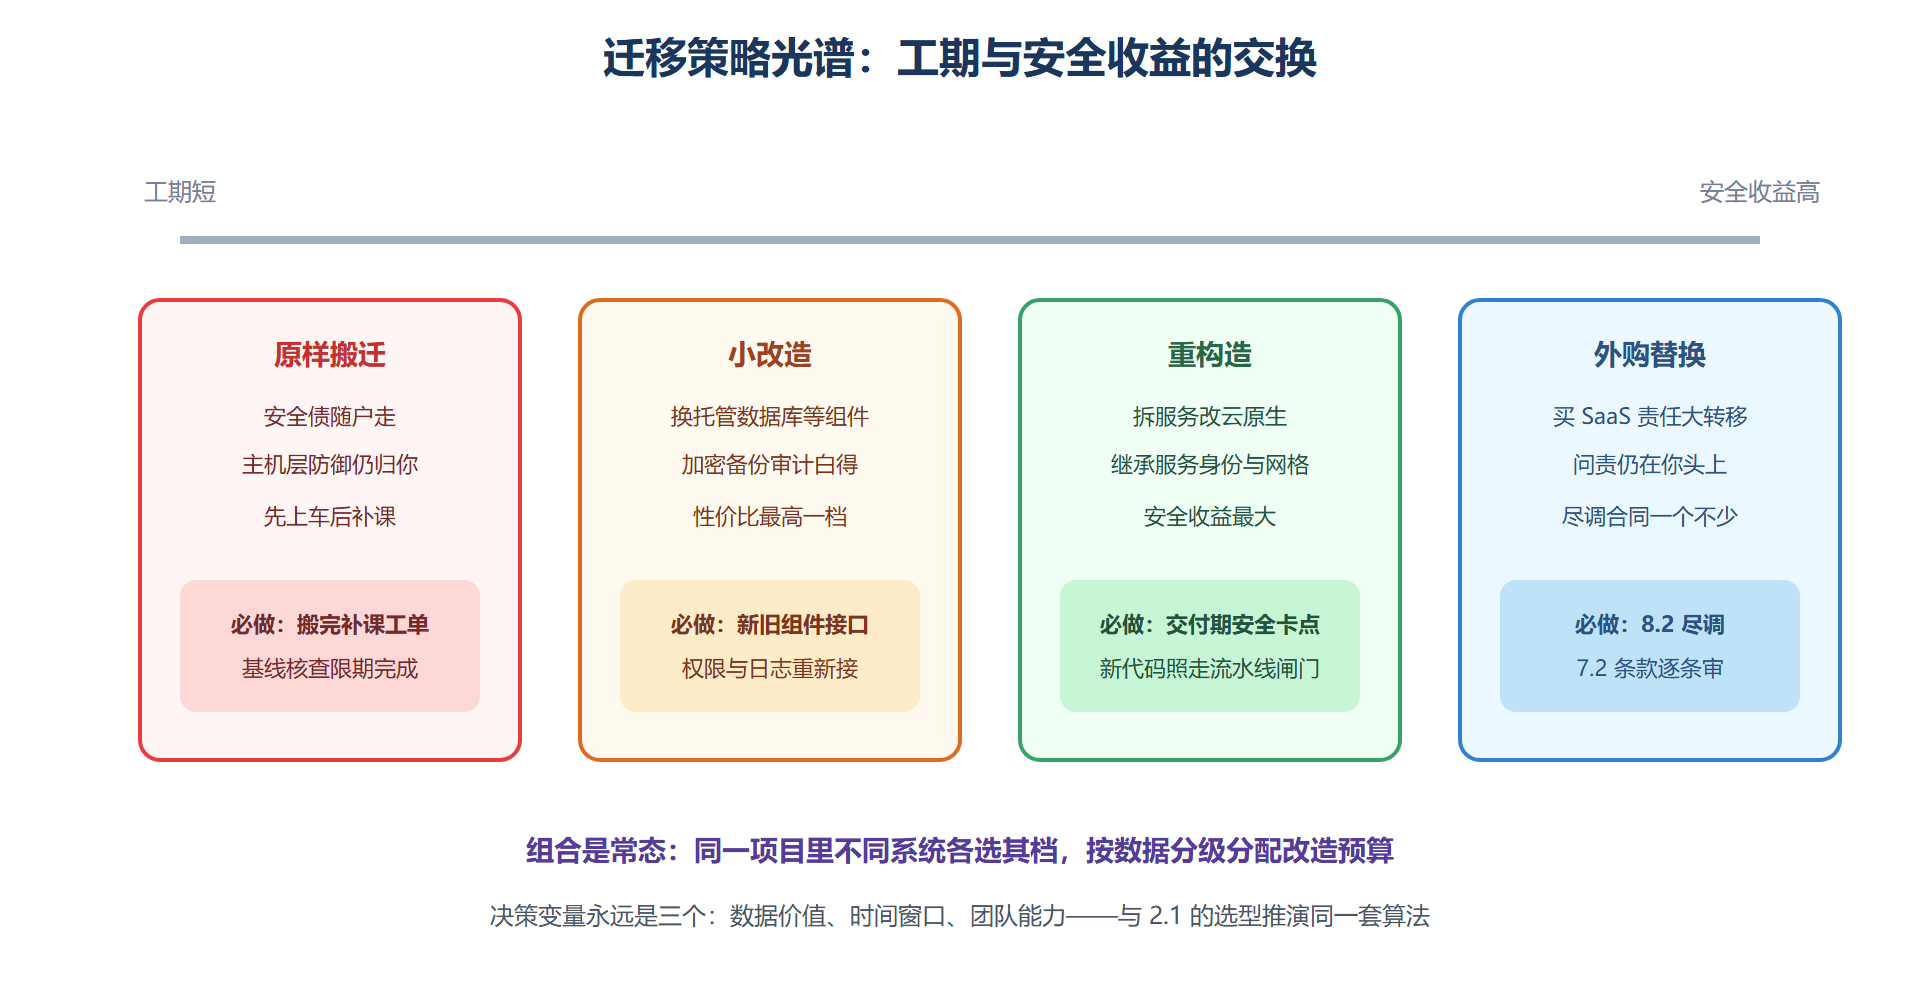
主流迁移策略按改造深度排四档,安全视角的得失各不同。原样搬迁(整机镜像直接搬):最快,安全债原封不动带走,且主机级防御(防毒、打补丁)在云上仍归你管——适合时间紧的系统,但要预排"搬完补课"的工单。小改造(换托管服务替换个别组件):数据库换成托管服务,静态加密、备份、审计白得一批(厂商承接),安全收益立竿见影——性价比最高的一档,多数系统的默认选项。重构造(拆微服务、改云原生):改造期最长、风险最大,但完成后天然继承 5.3 的服务身份、网格加密等新防线——安全收益最大,前提是交付期安全不松手。外购替换(自建系统直接买 SaaS):安全责任大幅转移,但 7.2 的合同审查与 8.2 的尽调一个不能少——责任转移了,问责没转移。
图 8-2:四档迁移策略的安全得失对照
安全随迁清单
无论选哪档策略,迁移窗口有一份共用的安全清单,按搬家时序排。搬家前:资产与数据流盘点(第三章的户口本在此兑现,没有户口本的迁移等于黑屋搬空屋);目标环境基线先建(2.4 的模板先行,让新家有门槛);迁移通道安全(数据搬运链路的加密与最小授权——迁移通道本身是一次性的高价值攻击面)。搬家中:双跑期的访问控制(新旧环境并存期权限最乱,攻击窗口就在这);数据同步的完整性与加密校验。搬家后:旧环境的数据终局处置(7.2 的删除条款兑现时——旧机器、旧备份、旧密钥逐一处置并留证);监控与日志切换验证(第六章的感官要在新环境重新接通,切换期的盲区要压到最短)。
清单里最有价值的两条提醒:其一,迁移是修历史债的窗口期——那些"等有空再改"的共享账号、明文接口,搬家时改的成本最低,过了这村要再等三年。其二,迁移期本身要进 6.2 的事件响应预案——搬运通道被窥探、双跑期配置漂移,都是迁移特有的事件类型。
上云、跨云与现代化
三种迁移场景的差异要点:首次上云,重心在能力建设——共享责任模型的新理解、IaC 与流水线的从零搭建,全册第一、二章是主战场。跨云迁移(4.4 的决策落地),重心在等价性验证——同一份基线清单在新平台逐条重验(术语与默认值都变了)、身份联邦重建、日志格式转换;跨云搬迁还是 7.1 跨境评估的触发点,区域选择要先过合规再谈性能。现代化(不改位置改形态),重心在 5.3 与 5.4——服务化与流水线的安全红利兑现,这里补一句常被忽视的账:现代化把"补丁 pace"从季度提到天级(镜像重建即全量更新),这是可用性安全之外最实在的韧性提升。
迁移项目的安全里程碑
把安全随迁清单换算成项目管理的语言——里程碑。里程碑一,盘点冻结:资产清单、数据流图、依赖关系表定稿并签字,此后发现的存量进"随迁补遗单"而不是无限期扩清单。里程碑二,目标基线就绪:新环境的模板、策略、检查规则部署完毕并通过空跑验证——先有门槛再有流量。里程碑三,试迁验收:选一个非核心系统完整走一遍迁移加回退,验证双跑期访问控制、日志接通、数据校验全链路——试迁暴露的问题清单是正式迁移最值钱的前期产出。里程碑四,正式迁移窗口:按批次执行,每批次带安全验收门(基线核查通过、监控就位、回退预案演练过)。里程碑五,旧环境终局:数据终局处置完成、密钥作废、旧环境下线并出证明——搬家没搬完这一步,等于旧房子的钥匙还在别人手里。
五个里程碑把安全从"迁移项目的注意事项"升格为"迁移项目的骨架"——安全里程碑不过,项目里程碑不算过。这种嵌入方式也是安全团队在迁移项目里赢得话语权的正当路径:不靠喊话,靠验收点。
考试风格的策略选择题
迁移域的题干常给约束让你选策略。练一道:某系统需在三个月内下线旧机房,系统技术栈老旧但数据敏感,团队人力紧张——选哪档策略?
分析:工期硬约束排除重构造(改造期最长);数据敏感要求对"外购替换"格外谨慎(SaaS 化意味着数据出境到第三方,7.2 条款与 8.2 尽调的时间成本三个月内难走完);人力紧张进一步排除需要大量定制的方案。剩下的合理答案是原样搬迁加补课排期:先按期完成物理迁移(镜像搬移加基线速配),把加密升级、权限重构列入迁移后九十天的强制整改排期,敏感数据的传输链路全程加密并留证。答题要领:策略选择的本质是约束排序——工期、数据、人力三个约束中,硬约束先淘汰,剩下的就是答案。这类题与 2.1 的服务模型选型、4.4 的形态选型共用同一套算法,全册考的就是它。
迁移安全的六条红线
给随迁清单再配一组红线,碰线即停的项目纪律比清单更硬。红线一:迁移通道走公网明文——数据搬运链路必须加密且最小授权,一次性高价值攻击面最忌图省事。红线二:双跑期共享同一套账号——新旧环境权限必须独立评审,共享账号让回退失去意义。红线三:监控未接通先切流量——感官盲区里的切换等于闭眼开车。红线四:旧环境只停用不处置——旧密钥不吊销、旧备份不清理,等于旧房子钥匙留在外人手里。红线五:回退预案没演练过就进正式窗口——回退是迁移期唯一的安全网,没跳过伞的伞包不可信。红线六:迁移事件的响应路径没进预案——搬运通道窥探、双跑期漂移是新事件类型,6.2 的预案要提前收编。
本节要点回顾
- 迁移策略三档按数据分级分配:原样搬迁、外购替换、重构造各有适用,同一项目组合是常态。
- 安全随迁按时序三段:搬家前建基线与通道安全、搬家中管双跑权限、搬家后做旧环境终局处置。
- 迁移是修历史债的窗口期:共享账号、明文接口的改造成本在搬家时最低。
- 五个里程碑嵌入项目骨架:盘点冻结、基线就绪、试迁验收、批次迁移、旧环境终局,安全门不过项目不算过。
- 策略选择是约束排序:工期、数据、人力,硬约束先淘汰——与全册的选型算法同源。
一问一答:迁移窗口的两个现实问题
问:迁移期间安全投入被压缩怎么办? 先摆事实再谈钱:迁移期的一次性安全投入(基线模板、试迁验收、通道加密)与迁移失败或事后返工的代价相比是零头,这笔账在 7.3 的定量口径下非常好算。谈不拢时的底线守两条——试迁验收与监控接通不可砍,其余可排期。这两条守不住的迁移项目,安全团队有权在风险登记册上单独立项并请业务决策者签字,把"砍安全预算"变成一个显式的、留痕的组织决策而不是默认发生。
问:迁移完发现新环境的防线水位不如旧环境,责任怎么定? 这是典型的"里程碑形同虚设"后遗症。预防重于追责:五个安全里程碑每个都有书面验收(签字、检查记录),水位对齐在里程碑二就有据可查。已经发生的,按 6.4 的复盘路径走——先补齐缺口(当前优先级),再复盘里程碑为什么被绕过(流程根因),最后把"安全验收不可跳过"写进项目管理制度。追个人的责放在最后,修流程的洞放在最前。
到此,生态域的工具箱齐了。下一节看未来:三张正在上桌的新牌,以及持牌人该怎么准备。