第 6 章 · 后量子迁移与部署守则
第 6 章 · 后量子迁移与部署守则
章节摘要:推演的最后一课是把今天的结论安全地搬进明天。本章回答三个工程问题:量子计算对现行公钥密码的威胁为什么现在就要响应——"先存后解"的 harvesting 攻击让历史数据同样暴露;混合密钥交换怎么设计才能在算法-opacity 与灵活性之间取得平衡;部署层的守则——套件裁剪、降级防御、密钥轮换——如何把协议层的保证在真实系统里保住。读完你能主导一次迁移评估,并写出一套可执行的部署守则。
学习目标
读完本章,你应当能够:
- 说清"先存后解"威胁的机理:为什么不需要等量子计算机建成,今天的流量就已经在风险敞口里;
- 区分后量子算法的三个家族(格、哈希、编码)各自的取舍,解释为什么签名迁移比密钥交换迁移更棘手(尺寸);
- 设计一次混合密钥交换:组合公式的选择、两端算法能力的协商、混合模式下的失败语义;
- 用可证明安全的语言评估迁移方案:新的命题假设是什么、归约到了哪个困难问题、安全位数怎么读;
- 产出一份部署守则:套件白名单、禁用清单、降级防御、密钥轮换与证书生命周期,并给出每条守则对应的攻击史依据。
核心概念速览
本章浓缩成一句话:迁移不是换一个算法,而是换一条命题的前提——所有依赖"离散对数不可解"的协议部件都要重新审查,而部署层的任务是不让新的前提被配置错误架空。
子章节导航
- 6.1 后量子迁移路线图:威胁为什么是现在时(先存后解),三个算法家族的取舍,混合密钥交换的结构设计与标准化进程,以及迁移时间表怎么排。
- 6.2 可证明安全到底在证明什么:迁移决策的理论工具。归约证明的逻辑骨架、安全位数的读法、"假设被打破"时证明如何失效——懂了证明的结构,才能判断新算法的证明够不够格。
- 6.3 部署守则:套件裁剪与降级防御:最后一公里。版本与套件协商为什么是攻击面、白名单怎么定、降级怎么防、密钥怎么轮换——每条守则都挂着对应的攻击史案例。
子章节之间的逻辑关系
三节是"新前提 → 新证明 → 新守则"的落地链:6.1 换掉命题的前提(算法假设),6.2 教你审查新前提的证明资格,6.3 保证部署不把新前提架空。倒过来读不通:不懂证明就评估算法是看名气,不做部署守则则算法再新也会被一个配置项放倒——3.3 节的实现层教训在部署层的重演。
换前提(6.1) ──提供候选──> 审证明(6.2) ──守住成果──> 部署守则(6.3) │ │ │ 新算法与混合结构 评估证明的资格 配置不架空设计
图 6-1 后量子迁移路线:时间不站在拖延者一边
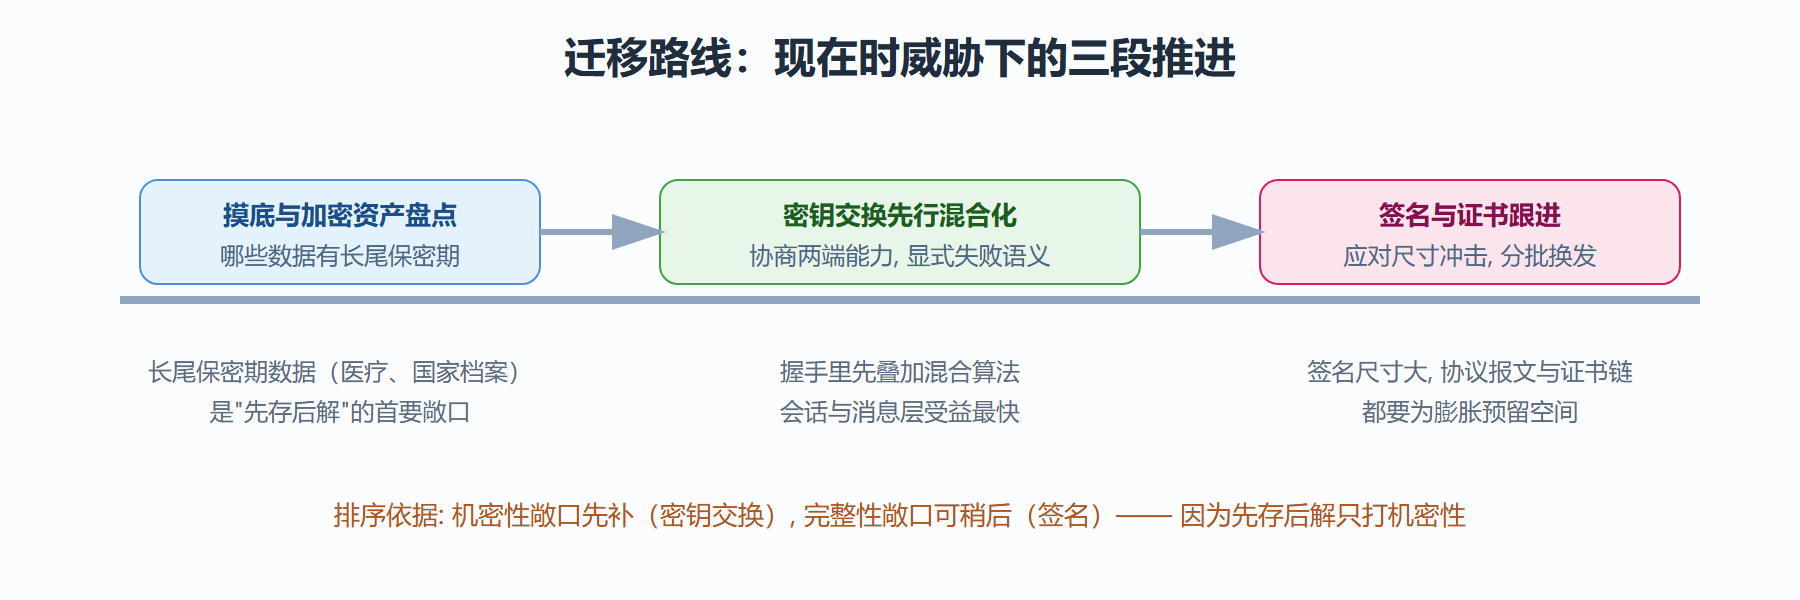
部署层为什么值得单独成章
可能有人问:协议都验证过了,为什么还要一章讲部署?因为第 5 章的"通过"只覆盖模型里的协议,而真实系统跑的是协议加一堆配置选项:启用哪些套件、允不允许降级、证书怎么轮换、旧版本留不留。每一项配置都是一次未经推演的小型让步——向敌手让渡一点东西。历史事故里相当一部分的根因不在协议本身,而在"协议的正确打开方式":一次静默降级绕开了转录校验,一枚过期证书让链路退回明文,一个为兼容旧客户端保留的弱套件成了全系统的短板。
| 部署动作 | 它悄悄改变的前提 | 对应守则方向 |
|---|---|---|
| 保留弱套件兼容旧端 | 命题里的困难问题被换弱 | 白名单化、最小集合 |
| 允许静默降级 | 转录完整性的覆盖被掏洞 | 降级必须显式可见 |
| 密钥长期不轮换 | 前向保密的时间窗被拉长 | 轮换周期写进运维指标 |
| 证书过期才处理 | 认证锚点的时效假设失效 | 到期前滚动换发并监控 |
本章三节按"新前提 → 新证明 → 新守则"排列,6.3 节会把这张表展开成可执行清单,每条挂着攻击史案号——推演室的规矩:没有无案号的守则。
前置知识与后续延伸
前置是 1.3 节的密钥协商数学(迁移换掉的正是那一节的"离散对数"前提)、4.1 节的握手结构(混合密钥交换是握手材料的更换而非结构重塑)与第 5 章的验证工具(新组合的命题要重新过机审)。本章也是全册的出口:读完最后一节,回到导读的知识地图,六阶段的推演闭环就走完了。