6.1 后量子迁移路线图
6.1 后量子迁移路线图
本节摘要:量子威胁最常见的误读是"等量子计算机造出来再迁"。本节讲清"先存后解"攻击为什么让威胁变成现在时——今天被录制的密文,在有量子算力的明天可被解开;然后拆解三个后量子算法家族的取舍与混合密钥交换的结构设计。读完你能排出自己系统的迁移时间表,并说出排序依据。
威胁为什么是现在时
直觉里的时间线是错的。直觉说:量子计算机还没建成 → 威胁在未来 → 迁移可以等。真实的时间线要加一条敌手行为:今天录下的密文可以存到明天解。一份医疗档案的保密期是几十年,一段今天被"先存"的 TLS 流量,在量子算力成熟的那天被"后解"——保密期与攻击时点的错位,让所有长尾保密期数据此刻就处于风险敞口。这就是"先存后解"(harvest now, decrypt later)威胁的全部机理,它不需要任何未来设备,只需要敌手有存储和耐心。
由此推出迁移优先级的判据:按数据的保密期倒排。保密期短(几小时、几天)的流量,敞口窗口在量子成熟前早就过了,优先级低;保密期长(人事、医疗、档案、长期合同)的流量,是首批要进混合密钥交换的对象。这个判据还解释了为什么"密钥交换先迁、签名后迁"是行业共识:录制的握手密文直接关系机密性(先存后解打得着),而签名与完整性不受益于事后解密(篡改必须实时进行,量子成熟后伪造的签名骗不到今天发出的会话)——所以机密性敞口先补,完整性敞口可从容推进。
三个算法家族的取舍
后量子算法不靠单一数学,目前标准化进程里占主导的是三个家族,脾气各异。格基(如 Kyber 类 KEM 与 Dilithium 类签名):综合表现最均衡——尺寸小到可接受、运算快、安全归约到格上困难问题(最短向量类问题,几十年研究史),是密钥交换的主流选择。哈希基(如 SPHINCS 类签名):安全性归约到哈希函数本身的最保守假设(连"格问题是难的"都不用假设),代价是签名尺寸大、速度慢,适合作为签名侧的保守备选。编码基(如 Classic McElord 类):历史比格基更长、屡经攻击仍屹立,代价是公钥尺寸偏大,在标准化竞争中处于第二梯队。
迁移决策里真正的新难题是签名而不是密钥交换。会话密钥交换的产物是对称密钥——尺寸不变,上层无感;而签名进入证书链与协议报文,后量子签名动辄数 KB 到数十 KB,证书链、握手报文、TLS 记录分片处处要为膨胀让路,某些嵌入式协议甚至会因报文超限而无法承载。这就是"签名迁移比密钥交换迁移更棘手"的全部含义:不是数学更难,是尺寸冲击沿着协议栈层层放大。
混合密钥交换:过渡期的标准姿势
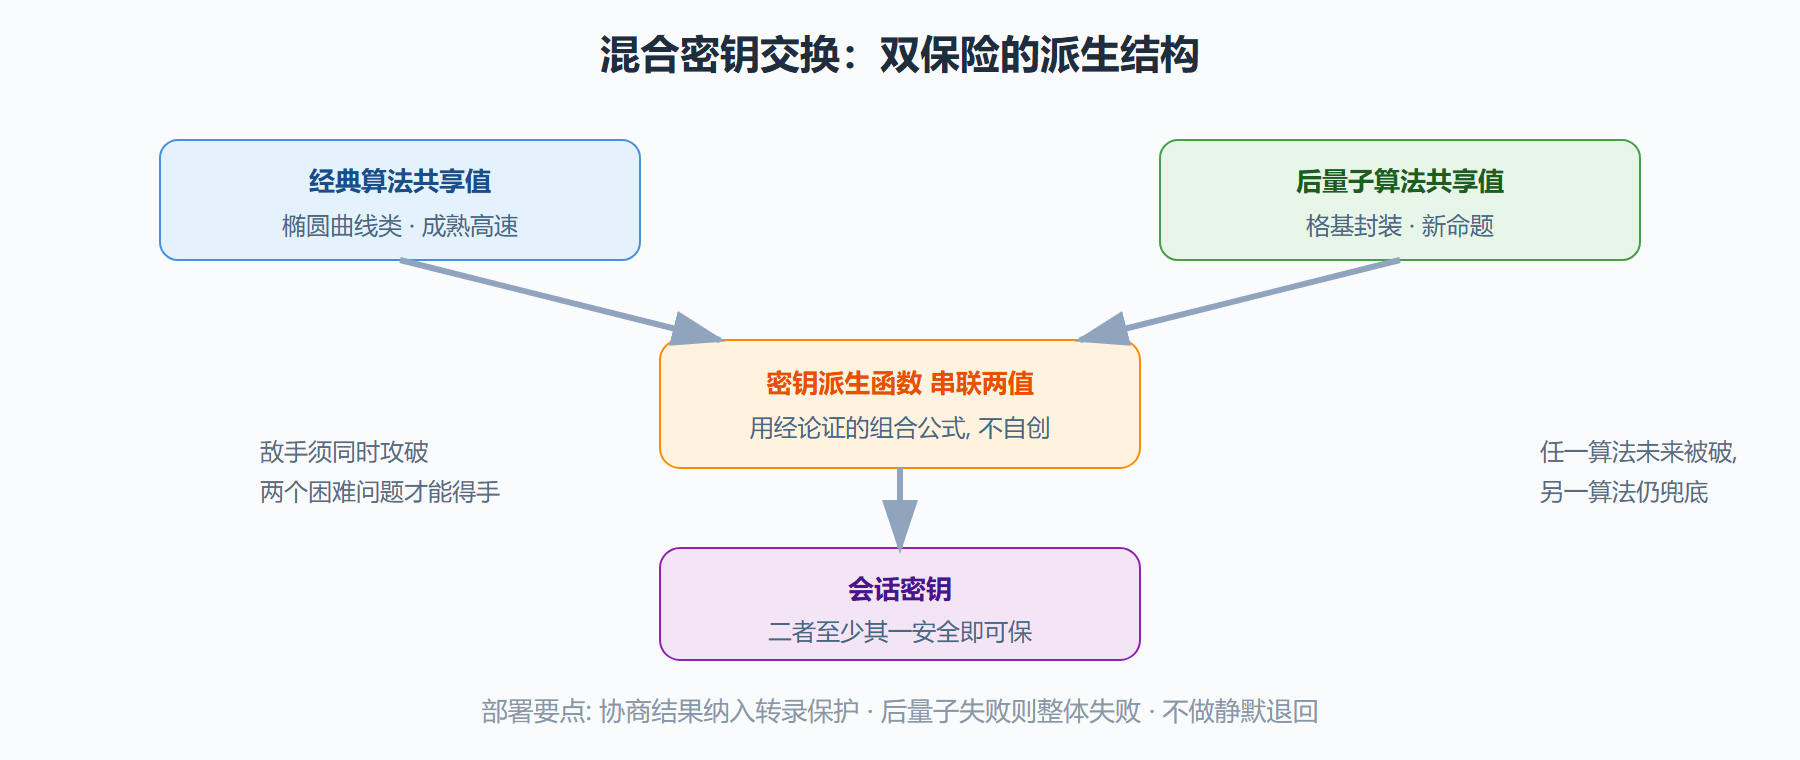
既然新算法还需时间检验、旧算法又已在风险敞口里,过渡期的答案就是混合:一次密钥交换同时跑两个算法——经典的(如 X25519)与后量子的(如 Kyber 类)——最终的会话密钥由两个共享值共同派生。混合的防御逻辑是双保险:只要两个算法中至少一个安全,密钥就安全;攻击者必须同时破掉格问题与椭圆曲线问题才能得手。代价是握手负载与计算量近似翻倍——对多数服务这是可接受的价格。
设计混合方案要过三道决策。其一,组合方式:两个共享值通过密钥派生函数串联(主流标准做法,经过组合安全性的论证),不要自创组合公式——组合安全性是有专门研究的领域,自创等于放弃前人结论。其二,能力协商:握手要显式交换"我支持哪个混合组",且协商结果纳入握手转录保护——否则又是一个可操纵的降级入口(6.3 节主题)。其三,失败语义:混合模式下若后量子部分协商失败,是整体失败还是退回纯经典?正确答案是整体失败并在日志中显式记录——静默退回经典算法等于给敌手留了一个"逼你退回旧世界"的开关。
【迁移评估表 · 模板】 数据类别 保密期 敞口判定 迁移动作 目标时间 ----------- ------ ------------- --------------- --------- 会话流量 小时级 低 常规替换周期跟进 用户凭据库 年级 中高 混合TLS + 口令哈希加固 医疗/档案 十年级 极高 立即混合密钥交换 本季度 代码签名 年级 中(完整性) 签名分批换发 明年 内部备份 十年级 极高 备份通道混合化 本季度 排序原则: 按保密期倒排, 机密性敞口优先于完整性敞口
图 6-2 混合密钥交换结构:两个算法一把钥匙
摸底清单:迁移从一张资产表开始
第一段摸底常被做成"想起来什么记什么",产出物散乱没法排期。给一张结构化的摸底清单,按它逐项过,产出物直接就是迁移评估表的输入。
【加密资产摸底 · 六问清单】 1. 公钥操作在哪里: 哪些服务做密钥交换? 哪些做签名验签? (网关、消息队列、内部RPC框架、定时任务里都可能有隐藏副本) 2. 算法与参数是什么: 每处用的是哪个算法、哪组参数? (重点找: 已废弃算法、参数明显偏短的配置) 3. 数据保密期多长: 每类数据的保密承诺是几年? (合同、档案、医疗、审计日志通常最长) 4. 信任锚在哪里: 证书链多长? 内部CA还是公有CA? 有无预共享密钥? 5. 通道有几条: 官方通道之外, 备份、监控、日志、CI拉取代码 走不走加密通道? —— 摸底最常见的漏项就是这些"后台通道" 6. 谁负责换: 每处资产有无明确_owner? 迁移不是安全团队一家的事
清单之外还有一个值得写进架构原则的字:敏捷性。这次迁移最大的工程教训预告是"密码学不该被焊死在代码里"——算法选择、参数组、协商候选都应当是配置与接口层面的可替换件,下一次假设动摇时(一定会有下一次),替换的成本决定迁移是"发版"还是"重写"。新设计的系统建议直接把"密码套件可配置、原语调用走统一抽象层"写进设计约束,这是用一次全球大迁移的学费换来的架构纪律。
时间表怎么排
把上面的判据收拢成可执行的三段。第一段摸底:清点加密资产——哪里在用公钥交换、哪些数据保密期长、哪些协议栈还带着早已该淘汰的算法(对照 6.3 节的禁用清单)。第二段密钥交换混合化:从长尾保密期数据开始,逐服务启用混合握手,失败语义按上面的三道决策落实。第三段签名与证书跟进:跟着标准化节奏分批换发,同时为尺寸膨胀预留报文与证书链空间。三段的排序逻辑重复一遍以防遗忘:先存后解只打机密性,所以机密性的敞口先补;完整性的敞口可以等标准更稳、生态更熟。
时间表还有一个常被漏算的成本项:互通性测试的排期。混合握手要两端都支持才生效,这意味着迁移进度不取决于你最快的那台服务,而取决于生态里最慢的关键对端——客户、供应商、合作机构的老系统都在你的时间表里。务实的做法是把对端分档:可控内网对端先切(失败语义自己说了算),对外服务按"支持混合的客户端占比"分阶段放量,并把对端支持度探测做成例行报告。迁移工程的一半工作量在密码学之外,早把对端台账建起来,比晚三个月被动排期便宜得多。
本节要点回顾
- 威胁是现在时:先存后解让今天录制的密文在量子明天可解,长尾保密期数据此刻就在敞口里。
- 优先级按保密期倒排:保密期越长越先迁;机密性敞口(密钥交换)先于完整性敞口(签名)。
- 签名迁移更棘手:不是数学而是尺寸——后量子签名的体积沿证书链与报文层层放大。
- 混合是过渡标准姿势:两算法共享值经密钥派生串联,至少其一安全即可保;组合公式不可自创。
- 失败语义三决策:组合方式、能力协商纳入转录、后量子失败整体失败——静默退回是留给敌手的开关。
下一节补上迁移的理论工具:拿到一个新算法,怎么读懂它的安全证明、怎么判断证明的假设够不够格——可证明安全不是装饰,是评估新前提的显微镜。