4.2 服务端架构与并发线程模型
4.2 服务端架构与并发线程模型
本节摘要:gRPC 服务端的组件栈自下而上是传输监听、Server 容器、拦截器链、方法分发、业务实现;并发模型则分两条路径——一元调用的"每调用一个执行流"模型与流式调用的"每流一个执行流"长占用模型。本节讲清这条栈的各层职责、两条并发路径的线程账本,最终落到容量规划:给定硬件与业务耗时,怎么估算服务端能扛多少并发。
本节目标
阅读完本节,你应当能够:
- 描述服务端五层组件栈与请求的完整上行路径;
- 解释一元与流式两条并发路径的差异与各自的资源账本;
- 区分"并发流上限"与"工作线程池上限"两类容量参数;
- 用利特尔法则做服务端容量估算;
- 正确配置服务端的优雅停机与最大消息限制。
一、服务端的五层组件栈
一个 gRPC 服务端从接收到处理一次调用,自下而上穿过五层(与客户端的下行路径镜像对称):
传输监听层。绑定端口、接受 TCP 连接、协商 HTTP/2、管理每条连接的帧收发。多条客户端连接在这里复用同一个监听器。
Server 容器层。框架的核心对象:聚合监听器配置、拦截器注册、服务注册表、线程或协程池配置。应用代码主要与它打交道——建 Server、注册服务实现、启动、等待、优雅停机。
拦截器链层。与客户端对称,调用进入业务前的统一关口:认证、限流、日志、追踪。第 5 章的主角,这里只记结构事实——服务端拦截器在方法分发之前执行,失败可以直接短路调用。
方法分发层。根据请求路径(包名.服务名/方法名,3.2 节的映射规范)查注册表,找到对应的服务实现与方法处理器,反序列化参数,准备调用。
业务实现层。你写的代码:继承生成器产出的服务接口,填充每个方法的逻辑。
一个容易被忽略的组件是服务注册表的健康维度:注册进 Server 的服务同时暴露标准健康检查协议(health checking protocol),负载均衡器与网格代理靠它判断实例可用性——第 5 章服务发现会把这条线接上。
二、并发路径一:一元调用,每调用一个执行流
一元调用的处理模型在多数语言实现里是"为每个到达的调用分配一个执行流":线程(Java、C++ 的经典形态)、协程(Go 的原生形态)、或异步回调(Node.js、Python asyncio 的形态)。
把一次一元调用在服务端的完整生命周期画出来,两条并发路径的差异会看得更清楚:
一元路径的每一步都是短动作,执行流像出租车一样"载客即走";流式路径则像包车,从上车到下车全程占用。
以最常见的两种形态对照:
线程形态:调用到达,分发器从线程池取一个线程执行业务方法,方法返回后线程回池。并发上限 = 线程池大小。线程是重资源(每线程 MB 级栈内存、上下文切换成本),池子不能开太大——于是"线程池打满导致拒绝服务"成为这类服务端的经典故障形态。缓解手段在第 5 章弹性容错(快速失败、背压)与第 6 章(异步化改造)。
协程形态:调用到达,起一个轻量协程执行,方法内阻塞时协程让出、线程自动切换。并发上限更多受内存与下游容量约束,而非执行流数量。Go 生态里 gRPC 服务的"能扛"很大程度来自这个形态红利。
形态差异不改变结构结论:一元路径的占用时长等于业务方法的执行时长,方法返回、响应发出,执行流立即释放。资源账本是短周期、高周转的。
三、并发路径二:流式调用,每流一个执行流
流式调用(尤其双向流)的模型不同:一个流从建立到关闭,占用一个执行流贯穿始终。服务端方法拿到流对象后,在循环里持续收发——这个方法"不返回",流就一直在。
资源含义完全变了。一元调用 10 毫秒完成,1000 并发只意味着瞬间有 1000 个短任务在周转;双向流订阅 1 小时,1000 并发意味着 1000 个执行流同时存活 1 小时。长占用模型的容量上限 = 同时存活的流数 × 每流的资源占用,与吞吐无关,与"在网流数"有关。
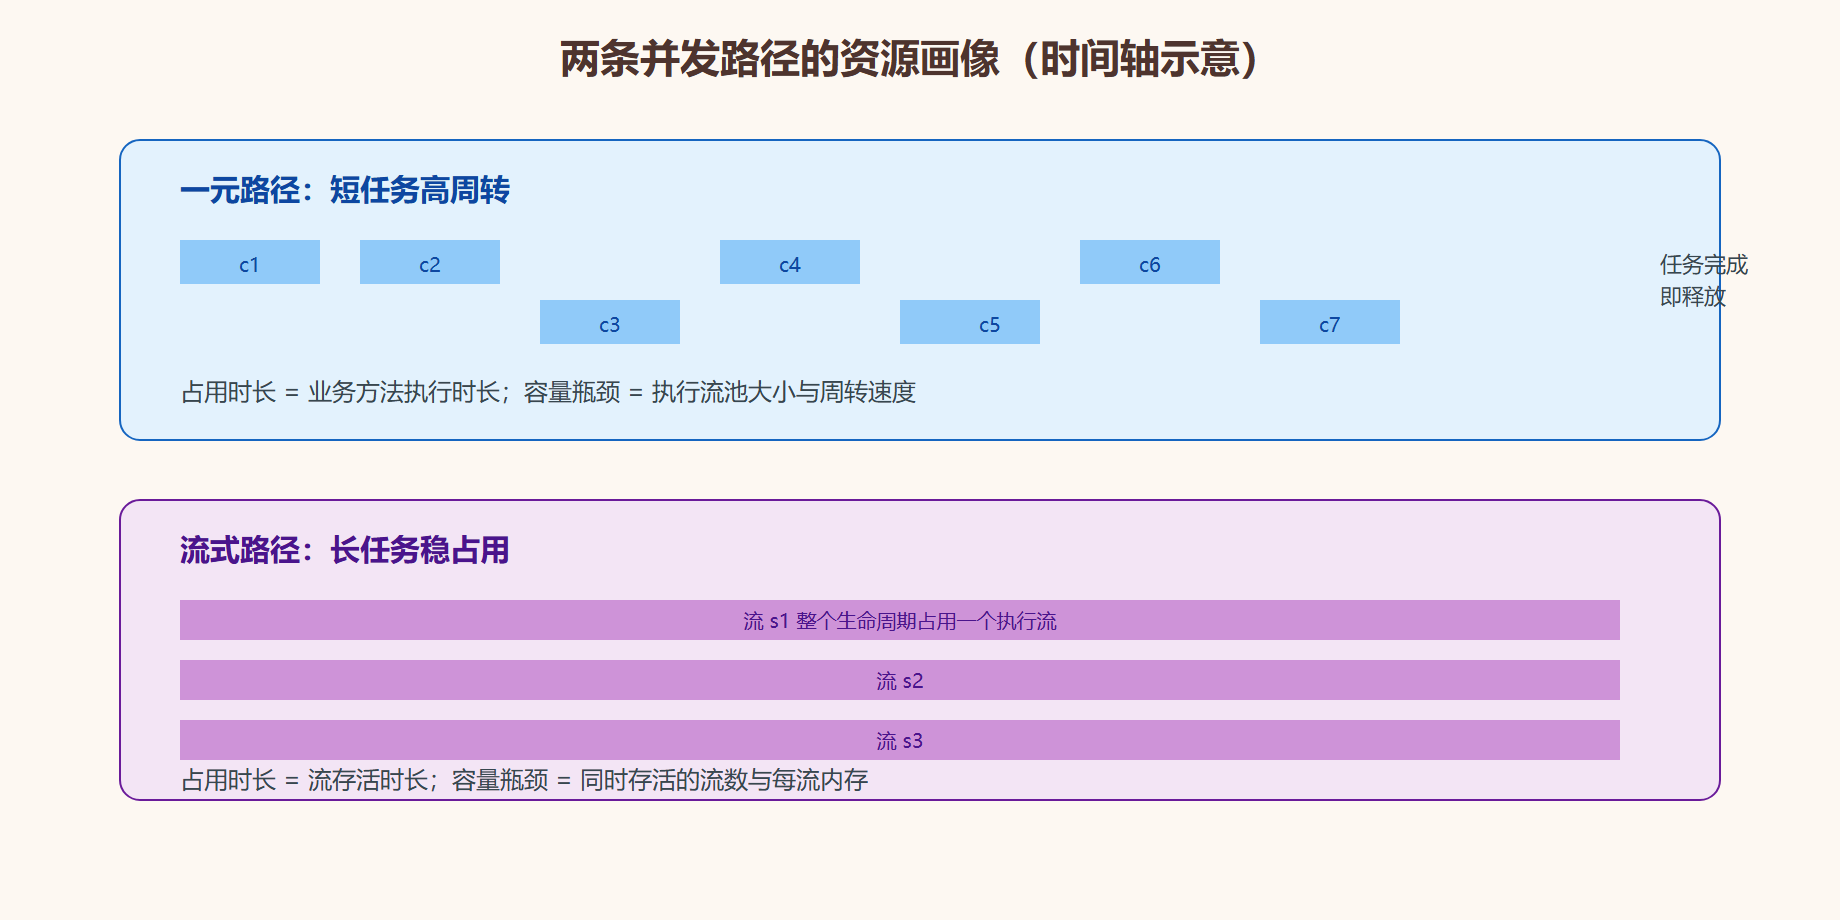
两个由此而来的工程判断:
其一,流式服务的容量规划独立做。不能拿一元服务的 QPS 容量去套流式服务。订阅类服务的指标是"最大在网流数"(同时在线订阅者数量),配套限制(每连接最大流数、每服务最大流数)要显式配置,否则一个失控的客户端批量开流能把服务端的执行流耗尽。
其二,阻塞点要显式管理。流式方法里的循环如果阻塞在一个慢操作上(同步调用下游、慢查询),执行流被钉死。流式服务的下游调用尽量异步化或带严格超时——3.3 节讲过的取消检查纪律在这里直接兑现成容量。
四、容量估算:利特尔法则的应用
服务端容量规划的第一性工具是利特尔法则:系统内平均请求数 = 到达速率 × 平均停留时间。落到 gRPC 服务端:
并发执行流数 = 每秒调用量 × 平均处理耗时。
举例:一个服务每秒处理 2000 次调用,平均耗时 25 毫秒,稳态并发 = 2000 × 0.025 = 50 个执行流。反推容量:线程池 100 线程、平均耗时 25 毫秒,理论吞吐上限 = 100 ÷ 0.025 = 每秒 4000 次。
这张账本揭示三个杠杆:加并发单元(扩线程池或加实例,受内存与切换成本约束)、降耗时(优化业务逻辑与下游调用,线性抬升容量)、限制在网量(超过容量的请求快速排队或拒绝,保护存量)。第三个杠杆就是第 5 章弹性容错的数学依据。
流式服务的账本换成存量口径:在网流数 ≤ 配置上限;每流内存(缓冲区、应用状态)× 在网数 ≤ 内存预算。把"每流内存"控制在几十 KB 量级,1GB 内存能支撑上万流;失控到 MB 级,千级流就到顶了。
五、服务端的配置纪律
优雅停机是发布质量的分水岭。正确序列:收到退出信号 → 停止接受新调用(发 GOAWAY,3.2 节讲过客户端会切流)→ 等待在途调用完成(设超时上限,比如 30 秒)→ 强制清理退出。跳过这一步,每次发布都会产生一波"对端连接重置"的告警噪音,滚动发布越频繁越疼。
最大消息限制显式设置:服务端能接收的最大消息体积默认 4MB(3.2 节的封装上限推导过),对外暴露的服务要根据业务合理收紧——查询类服务 1MB 可能都宽裕,收紧它等于把异常客户端的破坏力框在笼子里。
每连接与每服务并发上限配套:max concurrent calls(一元口径)与 max concurrent streams(HTTP/2 口径)两层都设。前者保护业务执行流,后者保护连接处理能力,两层缺一不可。
⚠️ 常见坑:流式服务上线时没配最大流数限制,某个客户端 bug 导致批量开流不关闭,服务端执行流与内存缓慢耗尽,表现为"越跑越慢最后假死"而非崩溃——监控在网流数(第 6 章的指标体系)加上硬上限双保险才能防住。
💡 关键直觉:一元服务的容量问"周转率",流式服务的容量问"存量"。两类服务混部时,容量模型要分开算再汇总,别用一张账本糊在一起。
常见问题
问:一个 Server 能注册多个服务吗?
能。多个服务实现注册进同一个 Server、共享监听端口与拦截器链。按域拆分服务(订单服务、库存服务各一个 proto)注册到同一进程是常见做法,进程是部署单元,服务是接口单元,两者不必一一对应。
问:业务方法里能再调其他 gRPC 服务吗?
能,但要管理嵌套调用的超时传播(3.2 节的 grpc-timeout 递减)与执行流占用(每层嵌套都占并发额度)。深层嵌套调用链的容量规划要把整条链的占用加总,这是第 5 章弹性容错与第 6 章链路分析反复出现的场景。
问:同步与异步服务端实现能混用吗?
多数语言允许在同一 Server 上混注同步与异步服务实现,但运维复杂度上升(两类资源模型并存)。更稳妥的边界是按服务拆分:高吞吐异步化的服务独立部署,与同步服务物理隔离。
问:怎么直观感知我的服务运行在哪条路径上?
看两个信号的组合:方法签名里有没有流对象(决定路径)、监控里在网请求数与 QPS 的比值(一元路径该比值接近平均耗时,流式路径会显著偏大且不随 QPS 变化)。第 6 章的指标体系里这两个信号都有现成字段。
重点提炼
- 服务端五层栈:传输监听、Server 容器、拦截器链、方法分发、业务实现;健康检查协议让注册表对 LB 可见。
- 一元路径是短任务高周转:每调用一个执行流,方法返回即释放;容量 = 并发单元数 ÷ 平均耗时。
- 流式路径是长任务稳占用:每流一个执行流贯穿生命周期;容量 = 在网流数 × 每流资源。
- 利特尔法则是容量第一性工具:并发数等于到达速率乘停留时间,三个杠杆是加单元、降耗时、限在网。
- 优雅停机三步:GOAWAY 停新、排空在途、限时强退;发布噪音的主要来源就是跳过这套流程。
- 硬上限双层配置:最大并发调用保护执行流,最大流数保护连接;流式服务尤其要设存量上限。
- 判断运行路径看两处:方法签名有没有流对象定形态,在网请求数与 QPS 的比值验证占用模型。
- 一元像出租车载客即走,流式像包车全程占用——这个比喻可以直接搬进团队的技术分享。
框架的骨与肉都看完了。下一章进入治理:拦截器、服务发现与负载均衡、超时重试与弹性、TLS 与认证——把"能跑的服务"升级成"能在生产活下来的服务"。