3.3 初始化配置与网络排错实录
3.3 初始化配置与网络排错实录
本节摘要:装好系统只是开始。本节前半部分过一遍初始化清单——镜像源、时区与时间同步、共享文件夹、输入法、终端环境;后半部分是一场完整的网络排错实录,从"靶机 ping 不通"出发,沿虚拟网络模式、地址分配、防火墙三层定位根因。这是第二章分层排障思路的第一次完整实战。
第三章主线的第三天,新人遇到了他的第一场硬仗。先把他还没做完的初始化补齐,再复盘那场排错。
初始化清单:一次做完,受益一年
初始化项琐碎,但每一项都对应一类高频烦扰。逐项过:
镜像源与更新。 Kali 默认源可用即可,国内环境可按官方说明替换为更快的镜像站。改完必须刷新索引(第二章讲过机制)。首次完整升级前——打快照,第 1 节的纪律在这里第一次用上。
时区与时间。 时区影响日志可读性,时间不准影响的不只是日志:签名校验对时间敏感(第二章的"签名无效"误报常源于此),测试记录的时间戳也要求准确。装好时间同步服务并确认。
共享文件夹与剪贴板。 虚拟机增强功能装好后,宿主机与虚拟机共享剪贴板与文件夹,报告写作的体验完全不同。
输入法。 中文用户必备,否则笔记里写不了中文。
终端环境。 这是安全工作中真正的"主战场"。推荐换用功能更全的 shell、装语法高亮与自动建议插件、设一个信息密度高的提示符——显示用户、主机、当前目录与命令退出码。退出码进提示符是个小改动大收益的细节:上一条命令成败一眼可见。
# 初始化最小集(在快照保护下执行) sudo apt update && sudo apt full-upgrade -y timedatectl set-timezone Asia/Shanghai # 时区 sudo apt install -y chrony && sudo systemctl enable --now chrony # 时间同步 sudo apt install -y zsh git curl # 终端基础 chsh -s /usr/bin/zsh # 默认 shell 切换 # 提示符示例(显示退出码): # PROMPT='[%?] %n@%m:%~$ ' → [0] kali@lab:~$
排错实录:靶机 ping 不通的那一晚
初始化完成的当晚,新人按第 4 节的预告搭了两台靶机,然后发现 Kali 虚拟机 ping 不通其中一台。以下是完整复盘,注意每一步"证据→假设→验证"的结构。
症状。 Kali(192.168.56.101)ping 靶机A(192.168.56.102)无响应,ping 靶机B(192.168.56.103)正常。三台虚拟机都挂在同一个仅主机网络里。
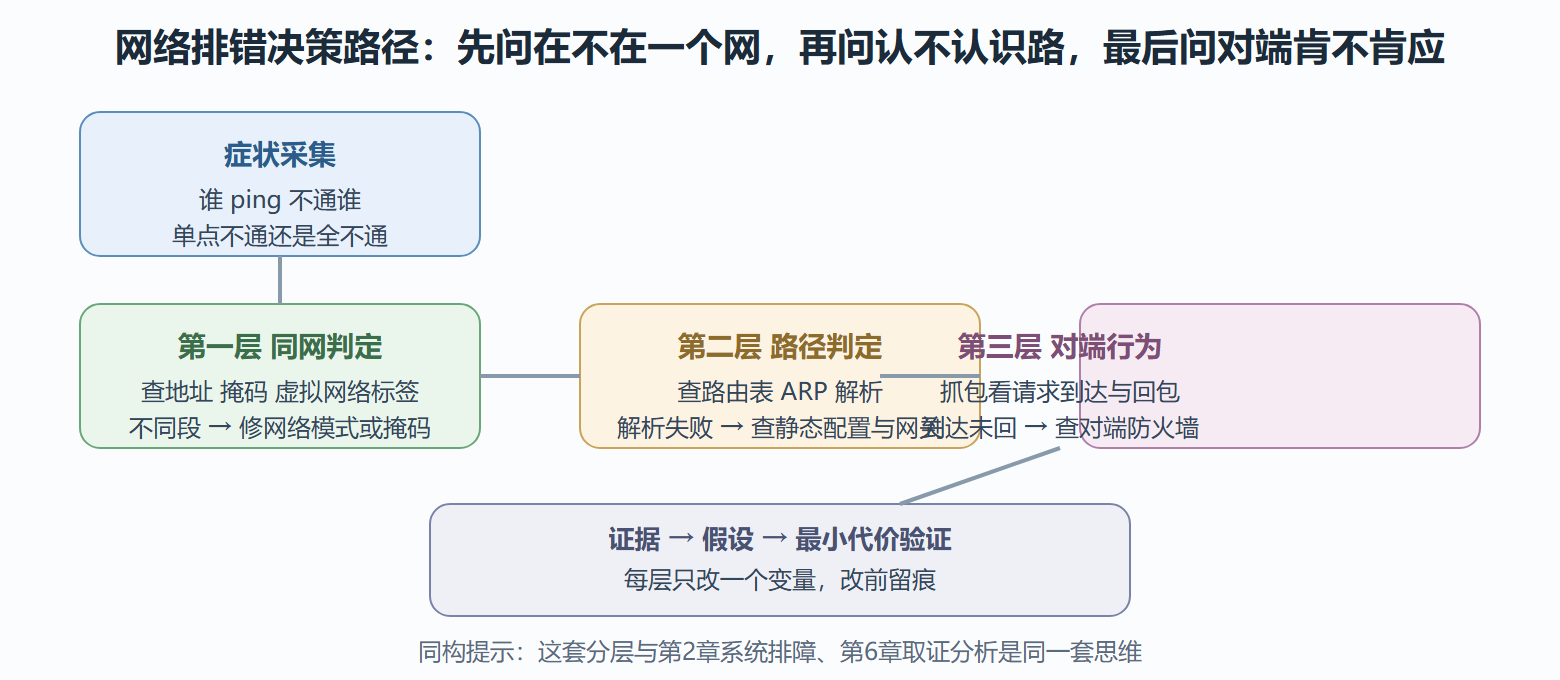
第一层:网络模式与网段核对。 先确认三台机器真的在同一个虚拟网络。证据采集:在每台机器上查地址与掩码。结果发现靶机A的地址是 192.168.56.102,但掩码配置成了 255.255.255.252——一个只容四地址的子网。这一层的问题症状恰好符合"部分通部分不通"。修正掩码后仍不通,说明还有第二层问题。
第二层:地址分配方式。 检查靶机A的地址来源:它没有走 DHCP,而是手工静态配置,配置里漏了网关与路由。本网段内通信本不需要网关,但 ARP 表为空时若防火墙又限制了广播响应,症状就会表现为"同段不通"。用地址解析命令直接询问对端链路层地址,无应答——线索指向靶机A自身的响应行为。
第三层:目标侧防火墙。 登录靶机A本地控制台,发现它的防火墙默认策略丢弃了 ICMP 回显与大部分入站包(这份镜像的默认配置如此)。把 ICMP 放行后,Kali 侧 ping 立即通。最终结案:两层叠加——掩码配错让部分主机不可达,防火墙默认丢弃让 ICMP 探测失真。
# 复盘里用到的关键命令(按层排列) ip addr show # 第1层:地址与掩码是否同段 ip route # 第2层:路由表里有没有去往对端的路径 arp -n # 第2层:地址解析缓存是否有对端记录 sudo tcpdump -i eth0 icmp # 第3层:抓包看请求是否到达、回包是否发出
图 网络排错决策路径
从这次复盘里提炼的三条纪律
纪律一:症状要精确到"谁对谁"。"网络不通"是没法排查的,"A ping B 不通但 ping C 通"才是可排查的症状。养成先精确症状再动手的习惯,一半的排错时间能省下来。
纪律二:每层只改一个变量。 新手最常见的失败模式是把网络模式、地址、防火墙一起改,然后不知道是哪个改动起了作用(或引入了新问题)。逐层验证、改前留痕,慢即是快。
纪律三:怀疑探测手段本身。 ping 通不代表服务可用,ping 不通也不代表主机不在线——ICMP 可能被防火墙策略过滤。这正是第四章要讲的道理:单一探测手段的结论永远存疑,交叉验证才是侦察的常态。这次排错里"ping 不通但主机其实在"的现象,在真实评估中就是"目标在线但过滤了探测"的缩影。> 💡 把这次的排查命令固化成一个只读体检脚本(查地址、查路由、查解析、试回环),每次网络异常先跑。它与第 2 节的硬件体检脚本思路同源——把排障经验沉淀成工具,是新手到熟手的分界线。
初始化问答:三个高频问题
问:要不要装一堆"美化"配置? 边界清晰:影响工作流的装(提示符、快捷键、终端主题),纯装饰的缓装。安全工作机的桌面状态也是一种"暴露面"——3.1 节说过共享环境里连壁纸都可能泄露信息,装饰越少,需要操心的事越少。
问:时间同步为什么值得单独列项? 因为它的失效模式极其隐蔽:时间偏差不报错、不影响大部分操作,只在两个时刻发作——签名校验失败(2.1 的"签名无效"误报)与日志时间戳失真(6.1 取证的时间线归一噩梦)。一台时间不准的测试机产出的证据,可信度天生打折。
问:初始化做完了怎么确认没漏? 用第三章支柱页的十项验收清单过一遍,前六项(升级、快照、网络、时间、终端、工具回路)全部属于初始化产出。清单的价值就是把"感觉差不多了"换成"逐项可勾选"。
排错方法论补遗:证据先行
复盘之外补一段方法论。网络排错与渗透测试共享同一个思维原型——证据先行,假设随后,一次一变。展开为四条操作纪律:其一,采集只读证据优先(地址、路由、解析、抓包,全部只读,不改变现场);其二,每个假设显式写出"如果它成立,我应该观察到什么",然后去观察;其三,一次只改一个变量,改前记录现状;其四,结案后写三行复盘(症状、根因、预防),归进团队知识库。
第四条最容易被省略,也最值钱。6.3 节会讲到把重复故障模式转成检测规则,5.3 讲把重复操作转成脚本——它们的原材料都是这些三行复盘。个人排错能力的上限是天赋,团队排错能力的上限是记录纪律,这句话值得贴在每个实验场的墙上。
再补一个与本章其他节的呼应:排错时问自己的"谁对谁不通、什么时候开始",与 4.1 侦察的"精确症状"、6.1 取证的"时间线",是同一种思维的三次出场。发现这个同构的读者,可以把三处的检查清单对照着看一遍——把三份清单合并成自己的"证据采集习惯",是本册隐含的一条练习线。
这场排错还有一个后续值得交代:新人把整个排查过程写成了三行复盘贴进团队知识库,两个月后另一位同事遇到同类症状,按图索骥十分钟结案。知识库里那条记录的标题很朴素——"虚拟机部分互通:先查掩码再查对端防火墙"。一次排错的价值上限,由它被复用的次数决定。
环境至此已经调顺。下一节把最后一块拼图放上:靶机。没有靶机的实验场只是半个,第四章的所有工具练习都在等它。