3.4 自建靶场:Metasploitable与DVWA
3.4 自建靶场:Metasploitable与DVWA
本节摘要:靶场是学习者的核心资产。本节用 Metasploitable(系统层靶机)与 DVWA(Web 层靶机)搭一个覆盖两类练习的靶场,给出仅主机隔离拓扑、导入与重置流程、练习纪律,以及一个"扫描—验证—修复—复测"的完整微循环示例。第四章与第五章的所有演示都发生在这个靶场里。
第三章主线到第五天:环境调顺了,新人要给自己造一个"对手"。为什么必须自建?第一章的答案依然成立——对任何未经授权的系统动手都是红线,哪怕只是"试试看"。自建靶场把所有练习都收进一个法律与伦理上干净的边界内。
两个靶机,两类练习
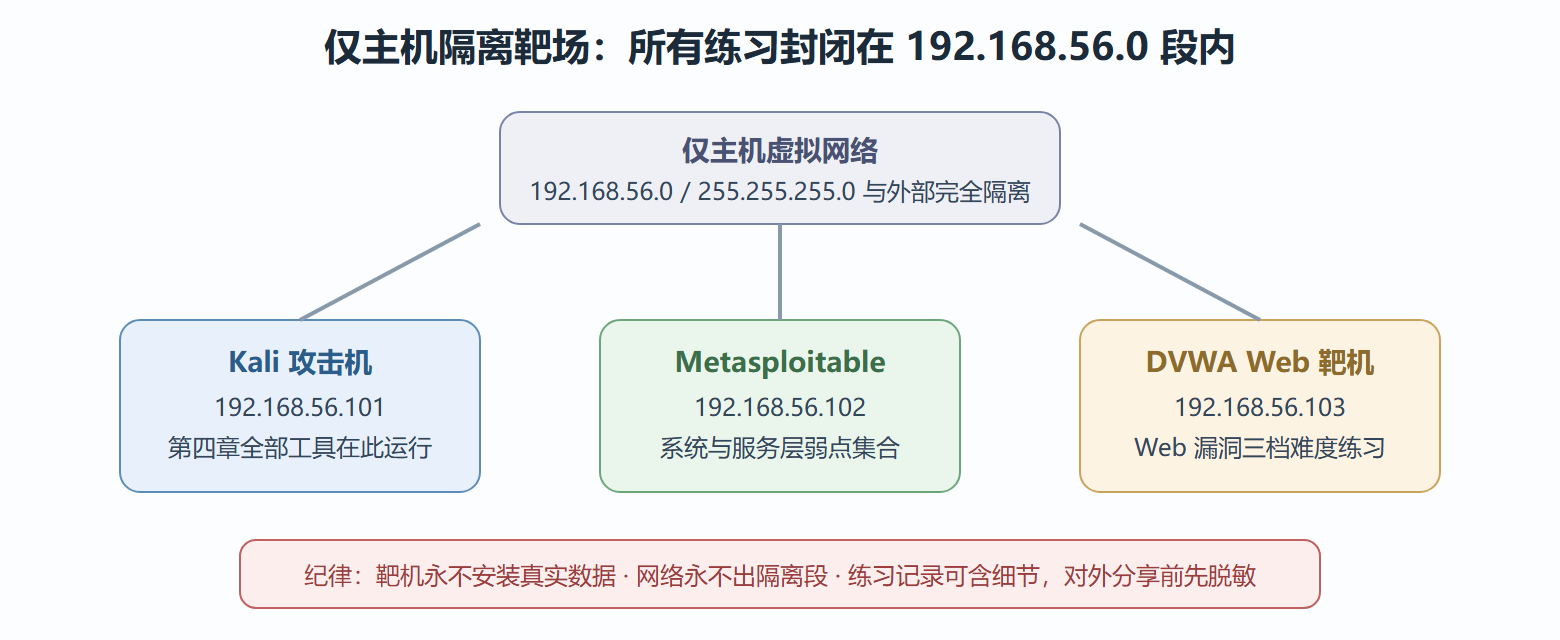
Metasploitable 是一套刻意保留大量已知弱点的 Linux 虚拟机,弱点覆盖系统层与服务层:过时的服务版本、不当的配置、弱口令账户。它是练习服务识别、漏洞比对、系统层验证的经典环境,也常被用作培训与考核环境。
DVWA(漏洞脆弱 Web 应用)是 Web 层练习的代表:一个用 PHP 写的站点,内置注入类、跨站类、文件上传类、命令执行类等常见 Web 漏洞的练习模块,每个模块提供三档安全级别,可以从"漏洞明显"练到"需要绕过防护"。
两者组合正好覆盖第四章六个功能域里的主要练习面:Metasploitable 承接信息收集、漏洞分析、数据库评估;DVWA 承接 Web 应用评估。再往上,第五章的流程演练、第六章的取证与检测验证也都能复用这套环境。
图 实验靶场拓扑
搭建流程
Metasploitable 导入。 获取其虚拟机压缩包后解压,在虚拟机软件里直接打开其中的虚拟机定义文件,挂到仅主机网络(第 3 节的那种网络),启动即得到一台弱点集合靶机。它的默认登录凭据是公开的教学设置,登录后第一件事确认地址。
DVWA 部署。 两种方式:直接用打包好的靶机镜像,或在一台干净的 Linux 虚拟机上自己装 PHP 环境再部署源码。推荐初学者先用打包镜像跑起来、把精力放在练习上,进阶后再走自装路线——自装过程本身就是一次 Web 栈配置实践,你会亲手看到那些漏洞依赖什么样的错误配置。
初始化与重置。 两台靶机各打一个"出厂快照"。练习把环境弄乱后回滚快照,一分钟回到初始状态。对 DVWA 还要注意初始化页面里的数据库重置按钮,每次开始新一轮练习前重置一次数据库,避免上一轮练习的残留数据干扰判断。
# 靶场就绪检查(在 Kali 上执行) ping -c 2 192.168.56.102 # Metasploitable 可达 curl -I http://192.168.56.103/ # DVWA 首页响应 # HTTP/1.1 200 OK —— 靶场就绪,可以开始第四章 # 建议同时留一份 hosts 别名,练习命令可读性更好(按平台修改方式不同) # 192.168.56.102 target-sys # 192.168.56.103 target-web
练习纪律与一个微循环
靶场搭好后的第一个陷阱是"无目的乱扫"——跑一堆工具看一堆输出,热闹但没有积累。有效的练习以微循环为单位:扫描发现 → 验证确认 → 修复加固 → 复测对比。走一个完整示例:
扫描发现。 对 Metasploitable 做服务识别,注意到某个文件共享服务的版本号偏旧。
验证确认。 比对公开漏洞库,确认该版本存在已披露的问题;在靶机上用最小代价验证问题的真实影响面(比如确认匿名访问是否被允许)。验证环节的关键是回答"这个弱点在实际场景里意味着什么",而不是"利用能不能成功"。
修复加固。 登录靶机侧做修复:升级服务版本、关闭匿名访问、加访问控制。这一步常被学习者跳过,恰恰是最不该跳的——不会修的人,写不出能落地的修复建议,而修复建议才是第五章报告的核心价值。
复测对比。 修复后用同样的探测再扫一次,对比输出差异,把"修复前 vs 修复后"的两段输出并排存档。这个对比就是检测与加固有效性的最直接证据,也是第六章蓝队视角的入口——防御者要的正是"修复之后,同样的探测看不到了"。
| 微循环环节 | 产出物 | 对应后续章节 |
|---|---|---|
| 扫描发现 | 服务与版本清单 | 第 4 章信息收集、漏洞分析 |
| 验证确认 | 影响面判断记录 | 第 4 章 Web 评估、数据库审计 |
| 修复加固 | 配置变更清单 | 第 6 章加固与监控 |
| 复测对比 | 前后对比证据 | 第 5 章报告、第 6 章检测验证 |
⚠️ 靶场的两个安全提醒:其一,靶机刻意脆弱,绝不能把它接到能上外网的网络里——被真实攻击者接管后,它会成为攻击你内网的跳板;其二,练习记录里会积累大量"可复现的攻击细节",对外分享(博客、简历附件)前必须脱敏并说明语境,这与第一章的披露红线一脉相承。
靶场练习进阶:给微循环加难度
微循环走顺之后,三条进阶路径保持挑战的梯度。路径一:盲测起点。不看任何资料,只从一次服务识别开始,自己推导出全部练习目标——这模拟真实测试的起点状态,训练的是"从信息到假设"的能力(4.1 到 4.2 的完整链条)。路径二:防御方轮换。微循环里的"修复加固"环节由搭档执行,你只负责复测验证——两人轮换攻防角色,正好是一次最小规模的紫队演练(6.4 的雏形)。路径三:限时演练。给一轮微循环设两小时时间盒(5.1 的纪律),练习在约束下做取舍——时间压力下"先验证哪条、放弃哪条"的判断,正是考试与实战的分水岭。
三条路径分别加压的是情报能力、协作能力、决策能力,恰好对应第 5 章流程的三个侧面。练到能在限时里完成两轮完整微循环,第 5 章的流程演练对你来说就只是"换个对象重复熟悉的事"。
靶场维护:别让练习环境变成负债
问:靶机要更新吗? 刻意脆弱的系统不需要"打补丁",但需要防失守——隔离网络(仅主机)就是它的"补丁"。真正要更新的是靶机上承载的练习内容:定期重置数据库、清理练习残留,保证每次练习起点一致。
问:多个靶机怎么管理快照与重置? 与其每台单独管理,不如把"重置全部靶机"写成一个脚本(调虚拟机命令行逐台恢复出厂快照)。复杂度从 N 台机器的记忆负担变成一条命令,5.3 的自动化原则在靶场维护上的直接应用。
问:练习记录怎么存? 按日期与轮次建目录,每轮微循环存四样:扫描输出、验证记录、修复变更、复测对比。这些记录同时是学习档案与简历素材——"在自建靶场完成多轮扫描、验证、修复、复测闭环"是有内容的表述,比"熟练使用若干工具"可信得多。
问:靶场练到什么程度可以停? 给一个可操作的标准:当你能对一台陌生靶机,在两小时内独立走完一轮完整微循环(发现、验证、修复、复测,全部留痕),靶场的使命就基本完成了——接下来它转型为"试验田":新工具的试用场、新想法的验证地。工具会换、版本会旧,但这块试验田可以陪你很多年。
本节收尾也意味着第三章主线完成:新人有了一条部署路线、一套初始化配置、一次排错经历和一个靶场。第四章开始,工具逐个登场——但请记住本章的定位:工具练习永远是靶场里的微循环,而不是对着一串 IP 的狂欢。