6.1 取证模式:不惊动证据的启动
6.1 取证模式:不惊动证据的启动
本节摘要:数字取证的第一原则是不改动证据。Kali 的取证启动模式以"不挂载磁盘"的方式启动系统,避免正常启动过程对磁盘的写入污染。本节讲这个设计的原理、哈希校验如何构成证据链的信任根、镜像与分析的先后铁律,以及时间线重建的基本方法。
第六章主线的第一个动作:警报响起后,工程师要先固定证据,而不是先登录上去"看看"。本节就是这半小时里发生的事。
一个反直觉的事实:你的一次登录污染了一片证据
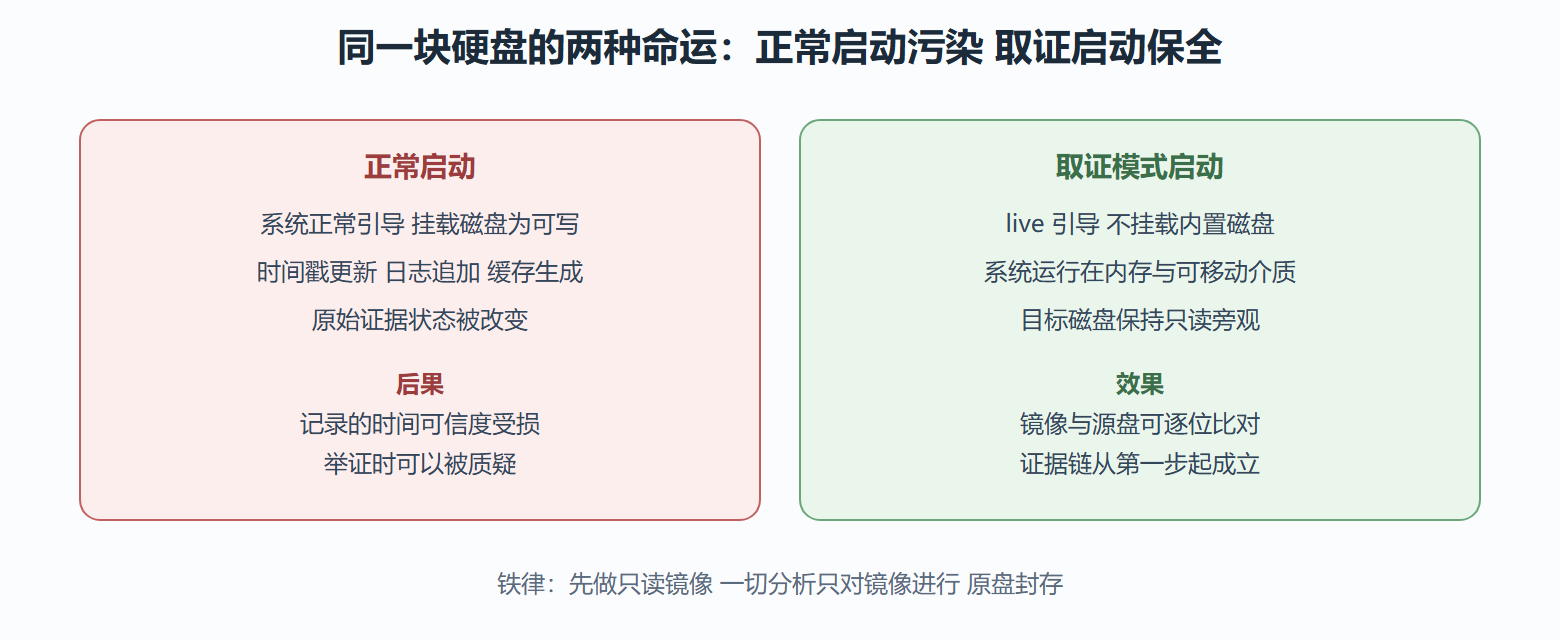
正常启动一台电脑的过程,本质是一连串写操作:系统更新时间戳、日志服务追加记录、缓存与临时文件生成。对日常使用无妨,对取证是灾难——原始证据的价值在于"未被改动",而正常启动恰恰改动了它。被污染的证据在法律与合规场景里会失去证明力:对方完全可以主张"日志里的那条记录是启动过程产生的,不是事件发生时的"。
Kali 的取证模式解决的就是这个问题:以 live 方式启动、不挂载内置磁盘,系统全部运行在内存与可移动介质上,目标磁盘保持"只读旁观"状态。启动选择菜单里选取证模式,这个动作本身就是证据保护链的第一环。
图 两种启动方式对证据的影响
哈希校验:证据链的信任根
固定证据的第二环是哈希链。对源盘镜像计算哈希并记录;此后的每一份复制件、每一次分析所基于的副本,都能通过重算哈希证明"与我出发的那份逐位一致"。哈希在这里的作用不是加密,是指纹——任何一比特的改动都会让指纹面目全非,从而被立即发现。
# 取证流程的标准动作(对象为实验盘镜像) sha256sum disk-image.dd # 输出:a3f5...e9 disk-image.dd ← 记入取证记录表 # 复制件校验:任何副本分析前重算一次 cp disk-image.dd work-copy.dd sha256sum work-copy.dd # 与记录值一致才允许开始分析 # 只读挂载副本做检查(注意是副本 不是源盘) sudo mount -o ro,loop work-copy.dd /mnt/evidence
三份关键记录构成完整链条:源盘封存记录(时间、经手人、封存状态)、镜像生成记录(工具、参数、耗时、哈希)、分析过程记录(每一步操作针对哪个副本、产出什么)。第六章支柱页说的"让证据说话",技术上就由这三张表支撑。
时间线重建:让碎片讲出故事
镜像固定之后,分析的主线工作是时间线重建——把散落在各处的带时间戳事件(日志条目、文件时间属性、注册类痕迹)按时间轴排列,还原"发生了什么、顺序如何"。工具上,Kali 的取证工具组里有现成的时间线生成器,能从镜像批量抽取时间属性并排序;方法上,要点是时区与时钟偏差的归一——多台设备时钟不可能完全一致,不归一的时间线会得出错误的因果顺序。
一个练习路径:在 3.4 的靶机里人为制造一组"事件"(几个文件的创建修改、几次服务重启),然后用取证模式对靶机盘做镜像与时间线提取,看你能否从时间线里还原出这组动作的顺序。这个练习把"文件时间属性、日志、因果推断"三样东西串了起来,是取证分析的最小完整闭环。
| 取证动作 | 工具类别 | 产出 | 常见失误 |
|---|---|---|---|
| 只读镜像 | 镜像工具 | 逐位副本与哈希 | 直接对源盘分析 |
| 哈希记录 | 校验工具 | 信任根记录表 | 只算一次不复核 |
| 时间线提取 | 时间线工具 | 排序事件流 | 忽略时钟偏差 |
| 文件恢复 | 恢复工具 | 已删文件内容 | 期望过高当万能 |
| 内存捕获 | 内存工具 | 运行时快照 | 关机后再想 capture |
⚠️ 取证的两个高频错误:其一,"先看看再正式取证"——任何一次直接登录都是污染,第一动作永远是固定;其二,把分析结论写在没有操作记录的真空里——每个结论都要能指到具体副本上的具体操作,否则只是猜测。
取证问答:新手最常踩的四个坑
坑一:"我先登录看一眼,反正是内部事件。" 这是取证的第一大坑。内部事件同样可能走向劳动争议甚至司法程序,证据标准不因"内部"而降低。正确姿势:判断影响等级前,先按"未定级"对待——固定优先于查看,永远。
坑二:"镜像做了一份就开工了。" 一份镜像直接拿来分析,等于把唯一的分析介质消耗在第一次操作里。规范做法是"一份封存、一份工作"——分析只碰工作副本,且每次重大分析步骤前再派生新副本。磁盘比想象便宜,证据比想象贵。
坑三:"时间线导出来直接按顺序读。" 多设备环境里,两台机器的时钟偏差几分钟是常态。不先做时钟归一,因果顺序就会骗你——"先删文件后触发警报"可能完全是偏差制造的假象。第一步永远是核对各设备的时钟偏差并标注。
坑四:"内存不重要,关机算了。" 很多关键证据只存在于内存里:网络连接、解密密钥、注入痕迹。计划内的取证要尽量在断电前完成内存捕获;已经关机的现场则接受损失,如实记录"内存证据不可得"——如实记录缺失,也好过猜测补全。
一个证据链的完整示范
用靶场演示一条最小完整证据链的形态。场景:3.4 靶机上的一个文件被怀疑在特定时间被修改,需要出具"是否被修改、何时被修改"的结论。
步骤一:固定。 取证模式启动,对靶机磁盘做只读镜像,记录工具与耗时,计算并登记哈希。步骤二:派生。 复制工作副本,校验哈希一致后开始分析。步骤三:提取。 从副本中提取目标文件的时间属性(修改、变更、访问三个时间戳)与文件系统日志中的对应记录。步骤四:交叉。 用系统日志里同期的记录(服务重启、会话登录)交叉印证时间戳的可信度,排除"时间戳被人为触碰"的可能。步骤五:结论。 写成三段式——事实(时间属性与日志记录的数值)、推断(该文件于某时间窗内被修改)、依据(上述记录的对应关系)——每段都能指到具体证据项。
这条链的意义在最后一步显形:结论的三段式结构让"事实"与"推断"永远分开,质疑者可以攻击推断,但事实部分有哈希链护体。这就是 6.1 反复强调的"让证据说话"的最终形态——不是修辞,是文书结构。
顺带指出取证与渗透的时间观差异,作为本节的收尾对比:渗透侧活在"发现的速度"里(5.1 的时间盒),取证侧活在"证据的保质期"里(本节的固定优先)——两套节奏在同一支团队里切换时,最容易出的事故就是用渗透的 hurry 对待取证的现场。真正的专业人员,切换角色时连呼吸节奏都换。
本节要点回顾
- 第一原则:不改动证据;正常启动即污染,取证模式以不挂载磁盘保全原状;
- 哈希链:镜像、复制件、分析全程用指纹串联,任何一比特改动无所遁形;
- 三张记录表:封存、镜像生成、分析过程——证据链的完整形态;
- 时间线三件事:抽取、排序、时钟归一,缺一则因果顺序失真;
- 先镜像后分析:原盘封存,一切操作只对副本;
- 下一节接力:证据固定的同时要问——你自己的分析平台可信吗?下一节讲工作站自身加固。