第六章 取证与蓝队视角
第六章 取证与蓝队视角
章节摘要:本章跟着一条线走——把视角从"发现问题的攻击方"换到"固定证据与建设防御的防守方"。取证模式讲"不惊动证据"的启动方式,系统加固讲把 Kali 自身变成可信作战基地,监控与审计讲如何形成可验证的安全闭环,红蓝紫对照讲攻防经验如何翻译成检测规则。读完你能用同一套 Kali 在防守侧交付价值。
一条主线:一份警报之后的三小时
主线场景换成防守侧的一个凌晨:监控发出一条异常登录警报。接手的工程师要依次回答——证据怎么固定才不会被自己的操作污染(取证)、手上的分析平台可不可信(加固)、警报对应的是哪类攻击路径(监控与规则)、以及这次事件该沉淀成什么检测能力(红蓝紫对照)。三小时里她做的每个决定,都对应本章一节。
攻击侧章节的叙事线是"发现问题",本章的叙事线是"让证据说话、让防御可验证"。两条线在报告与复测处交汇——第五章交付的整改建议,在本章变成加固配置与检测规则。
沿途站点
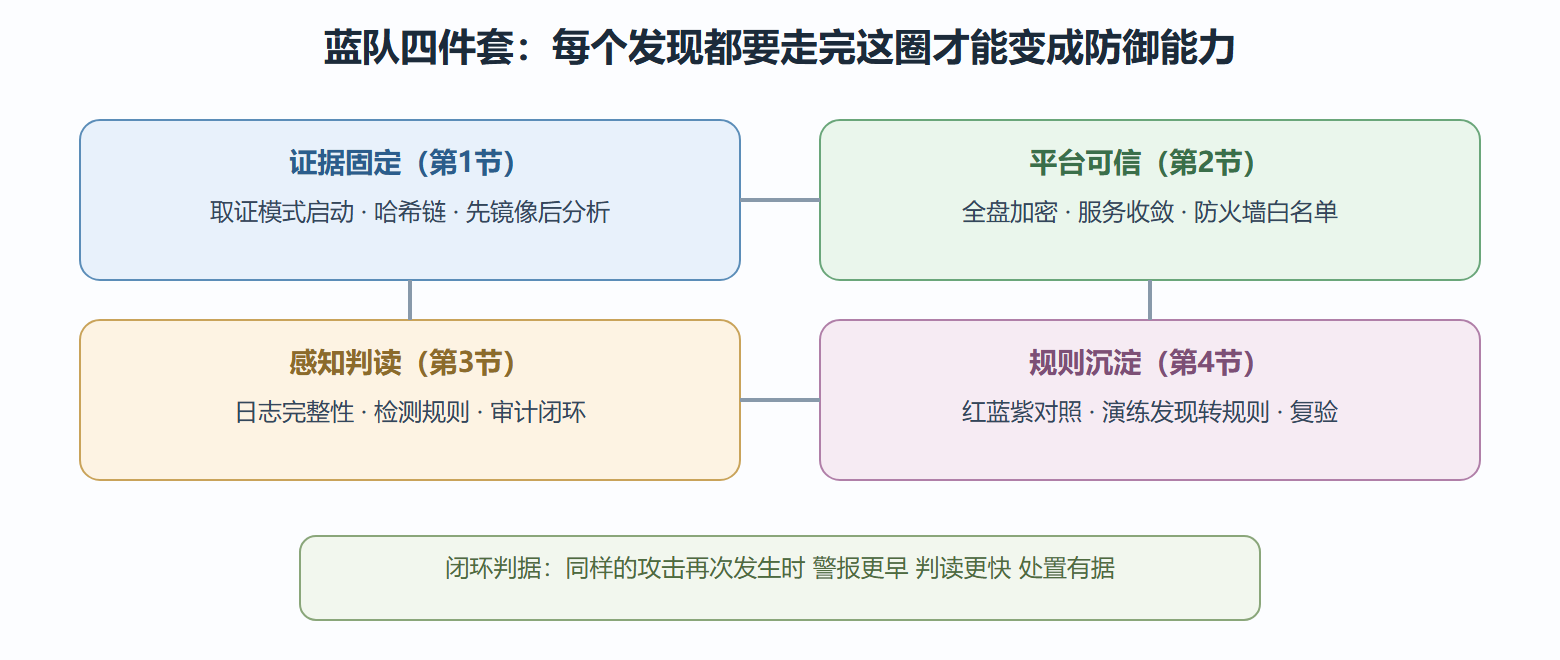
第 1 节 取证模式:不惊动证据的启动:取证启动为什么能避免写入污染、哈希校验怎么构成证据链的信任根、时间线重建的基本方法、以及"先镜像后分析"的铁律。
第 2 节 Kali自身加固:加密与防火墙:全盘加密保护的是"设备丢失"场景,防火墙与最小服务收敛的是网络暴露面;这节同时是"把自己当成被测对象"的示范——加固逻辑对任何 Linux 通用。
第 3 节 监控与审计:日志和入侵检测:日志体系是记忆体,入侵检测是条件反射;讲清"可验证的安全"如何靠日志完整性与检测规则的可测试性达成。
第 4 节 红蓝紫队对照:把攻防经验变成检测规则:三种队的分工与语言差异、把 5.2 那类演练发现翻译成检测规则的方法、紫队演练如何闭环验证"攻击路径能否被看见"。
拐点与结论
本章的转折点是取证分析带来的世界观修正:攻击方视角的终点是"证明问题存在",防守方视角的起点是"让每个结论经受得起质疑"。证据链、哈希校验、时间线、可测试的规则——这些工具都服务于同一个目标:把"我觉得"变成"证据表明"。带着这个视角回看第四章,你会发现三态加工、五要素条目其实一直是同一种思维的攻防两用形态。
图 蓝队工作台:证据、平台、感知、规则四件套
读完你应该
- 能解释取证启动为什么能避免写入污染,独立完成一次镜像与哈希校验;
- 能给一台 Kali 工作站制定加固方案:加密、服务收敛、防火墙白名单;
- 能说清日志完整性与检测规则可测试性如何支撑"可验证的安全";
- 能把一次演练的发现翻译成一条检测规则并设计验证方法;
- 能区分红、蓝、紫三种队伍的目标差异与协作接口;
- 能用"证据表明"替代"我觉得"来撰写事件结论。
防御工作三问:把本章拼进日常
第一问:如果明天 morning 九点来一条警报,我的前三步是什么? 应该是:固定相关证据(不先登录乱看)、确认分析平台可信、按联系人机制通报。三步顺序错了,证据先被自己污染——6.1 的道理在真实事件里一秒都不能忘。第二问:我的检测规则里,有百分之几带测试记录? 如果答案是零,那这套"防御"的真实状态是未知的。6.3 的闭环方法不需要审批与预算,一条规则两小时就能补上测试,从最高价值的那条开始。第三问:最近一次紫队对照是什么时候,盲区清单还活着吗? 对照不是一次性活动,盲区清单要持续消化。如果清单半年没动,要么全消化了(值得庆祝),要么没人再看(需要警惕)。
三问的共同指向:防御能力的度量不在部署了多少,而在证据是否齐全、规则是否可信、盲区是否在收敛。这也是本章与攻击侧章节最大的分野——攻击侧的产出是发现清单,防御侧的产出是"可信的状态"。把这三问写进值班交接的检查项,一个月后你会得到一套能自我说明的防御工作台。
下一章的接力
防守侧的能力建设收尾后,最后一章回到使用者自身:定制专属镜像、移动端形态、认证路径与持续学习——把前面六章变成一套可以随身携带、持续进化的职业工具箱。