1.1 发展历程与生态地位
1.1 发展历程与生态地位
本节摘要:SOURCE 1.1 / intro:H.D. Moore 2003 创建 Metasploit,将散落 Perl/C exploit 标准化;后被 Rapid7 等生态集成,与 Exploit-DB、Nessus 联动。
从一个真实困惑说起
假设你是一名刚入门的安全实习生,在论坛里下载了一个针对某 CMS 的漏洞利用脚本。它大约 300 行 Perl,硬编码了目标 IP、操作系统版本、内存地址。你把它拿到内网一台同版本但不同补丁级别的机器上一跑——失败。改 IP、改地址、重新编译,折腾一下午,最终放弃了。这段经历正是 2003 年之前所有安全研究者的日常,也是 Metasploit 诞生的直接动因。
单个 CVE PoC 往往硬编码地址与 OS 版本;换目标即失效。SOURCE 描述早期论坛碎片代码 复用门槛极高——Metasploit 用模块参数 RHOST、TARGET 抽象环境差异。框架出现前,漏洞利用是"手工作坊":每一次攻击都要针对特定环境重新锻造兵器。
起源:从 Perl 到 Ruby 的两次重生
第一次起步(2003):H.D. Moore 用 Perl 编写了最初的 Metasploit,本质是一个在控制台下执行特定 exploit 的工具集。它的初衷很简单——让研究者从底层环境配置中解放出来,专注攻击逻辑本身。
第二次重生(2007):随着攻防烈度升级,Perl 在并发、面向对象、跨平台方面暴露瓶颈。开发团队决定把整个框架用 Ruby 重写。这不是语言替换,而是架构重构:
# 用 Ruby 元编程简化后的模块注册示意(帮助理解"解耦") class EternalBlue < Msf::Exploit::Remote include Msf::Exploit::Remote::Tcp # TCP 能力复用 def initialize(info = {}) super(update_info(info, 'Name' => 'MS17-010 EternalBlue', 'Platform' => 'win' )) register_options( OptAddress.new('RHOST', [true, '目标地址']), OptPort.new('RPORT', [true, '目标端口', 445]) ) end end
Ruby 的动态特性、元编程能力和面向对象基因,让每个模块都能被抽象为独立对象。"组合式攻击"从此成为可能:修改 payload 不再需要重写 exploit,两者通过标准接口自由搭配。
双轨生态:开源 Framework 与商业 Pro
2009 年 Rapid7 收购后,Metasploit 走上开源与商业并行的双轨制:
| 版本 | 定位 | 关键差异 |
|---|---|---|
| Metasploit Framework | 开源免费,BSD 许可 | msfconsole CLI、核心 API、社区模块,重探索与验证 |
| Metasploit Pro | 商业版 | Web GUI、团队协作、任务调度、自动报告、钓鱼活动管理 |
两者共享同一套核心库(Rex 库与模块体系)。开源版是创新源头,持续吸纳全球社区的最新 exploit;商业版把前沿技术工程化、产品化,反哺开源维护。对学习者而言,Framework 是理解原理的最佳课堂。
# 在 Kali 中验证你用的是哪个分支 msfconsole -q version # Framework: 6.x.x # 若安装的是完整 Rapid7 套件,可看到 Metasploit Pro 的独立入口
行业地位:漏洞生命周期的枢纽
Metasploit 成为"事实上的工业标准",靠的不是免费或强大,而是把攻击技术做成了标准化的语言封装。漏洞披露后,社区把 PoC 转化为 MSF 模块,安全从业者一键下载更新,蓝队则基于同一模块提取特征写 IDS/IPS 规则。每次高危漏洞(如 Log4j2、PrintNightmare)爆发,社区第一反应就是等 MSF 模块更新——这已成为行业本能。
这种统治地位是双刃剑:它极大降低了渗透测试门槛,也降低了网络攻击门槛。因此本教程反复强调:授权是使用这套框架的唯一合法前提。
演进时间线
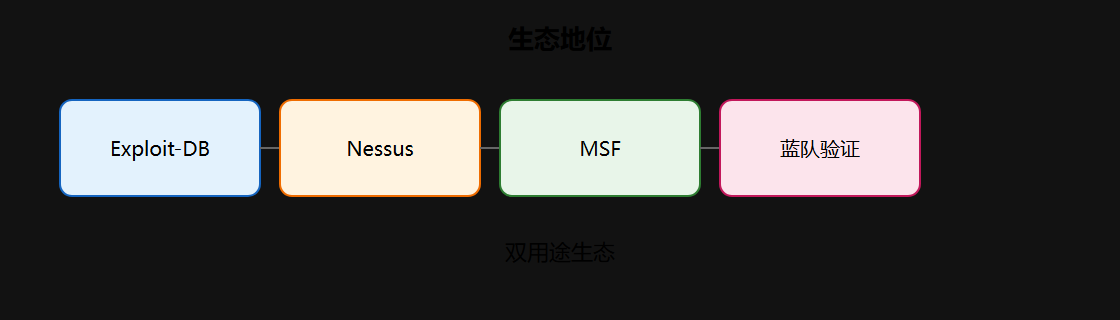
生态地位速览
- 与 Exploit-DB 互补:Exploit-DB 收录 PoC,MSF 将其工程化为可复用模块
- 与 Nessus 联动:漏洞扫描结果经
db_import导入 MSF,直接关联可利用模块 - 与 CVE 索引互补:
references字段把模块与 CVE/BID/OSVDB 编号绑定,便于溯源
⚠️ 伦理提醒:框架降低攻击门槛,防御者亦应用其验证风险——授权是前提。未经授权使用 MSF 任何模块发起攻击,与用任何黑客工具发起攻击一样违法。
💡 关键直觉:MSF 是「漏洞生命周期」的实验台,不是匿名攻击按钮。它的价值在于让"漏洞披露到武器化"的时间窗口从数周压缩到数小时,这恰恰是防御者必须了解它的原因。
要点速记
- 2003 年前 exploit 高度碎片化,复用门槛极高
- 2007 Ruby 重写奠定模块化基础;2009 Rapid7 收购形成双轨生态
- 生态地位:红队标准、蓝队验证基准
- 与 CVE、Exploit-DB 索引互补,处于漏洞生命周期枢纽位置
社区生态的滚雪球效应
Ruby 重写之后,框架吸引全球安全开发者以模块形式贡献代码。每一次新漏洞披露,社区提交的模块让 Metasploit 以指数级速度扩充武器库。这种生态反过来又推高行业预期:企业招聘渗透测试工程师时,"熟练使用 Metasploit"几乎成为默认要求;CVE 应急预案里,"是否存在对应 MSF 模块"是评估风险等级的第一批问题之一。
# 观察生态规模的窗口(隔离环境,数字随时间变化) msfconsole -q show exploits | wc -l # 总数 search type:exploit rank:excellent | wc -l # 高可靠模块数 search type:auxiliary | wc -l
生态的良性循环可以概括为:模块越多 → 用户越多 → 反馈与贡献越多 → 模块更多。这也是商业版与开源版共生的根本动力——开源吸收社区创新,商业做工程化交付。
蓝队视角:同一套语言
对防御者而言,MSF 是难得的"攻击者视角训练器"。蓝队不需要自己编写 exploit,只需运行模块、观察行为,就能理解攻击链路:ms17_010 模块针对 445 端口 SMB、reverse_tcp 载荷会向攻击机回连、migrate 会把进程注入 explorer.exe。这些知识直接转化为检测规则与日志告警项。
# 蓝队验证补丁是否生效的最小示例(隔离 lab) use auxiliary/scanner/smb/smb_ms17_010 set RHOSTS 192.168.56.10 run # [+] 192.168.56.10:445 - Host is likely VULNERABLE to MS17-010! # 输出显示仍存在漏洞 → 补丁未生效,风险确认
这种"以攻促防"的用法,是 SOURCE 反复强调的合规边界内使用方式:验证自己的资产,而不是探测别人的。
与人工智能的演进关系
现代 MSF 正在把专家经验固化到数据与规则中:自动指纹识别、智能推荐模块、check 预判漏洞。初学者借助框架也能发挥出超越自身水平的战力——这既是 MSF 哲学的延伸(数据驱动决策),也是未来自动化攻防的雏形。理解这一点,有助于你在学习时把注意力放在"为什么选这个模块"而非"背多少命令"。