6.1 供应链安全与依赖审计
6.1 供应链安全与依赖审计
本节摘要:现代应用的大部分代码来自依赖包,供应链攻击因此瞄准的不是你的代码,而是你信任的下载链路。本节勘验三种主要攻击手法——抢注、劫持维持、脚本植入——指出各自的识别信号,随后搭建四层防线:完整性校验、依赖审计、脚本管控、供给固化,并给出审计告警"修、忍、绕"的处置方法论。
一场真实的攻击复盘
先复盘一起生态里真实发生过的攻击模式:攻击者盯上一个维护停更的热门小包,联系上原作者表示"愿意帮忙维护",接管发布权限后推送一个看似正常的补丁版本——版本里多了一小段 postinstall 脚本,读取持续集成环境的环境变量并发往外部服务器。数小时内,大量企业的构建环境执行了这段脚本,凭据随之泄露。
复盘这起事件,三个环节值得咬住不放:攻击者没有攻破任何系统,他只是利用了信任链上"人"的一环(维护权交接);恶意载荷藏在安装期脚本里,不装不会触发、装了立即执行;受害环境恰好拥有高价值凭据——持续集成环境的权限远高于普通开发机。安全水位由此可以倒推:控制安装期脚本的执行权限、隔离构建环境的凭据、审查依赖的维护权变更,三件事分别拆掉攻击的三块踏板。
三种手法与识别信号
把上述事件抽象化,供应链攻击在包管理层面的三种主要手法各有面孔:
手法一 抢注:注册与知名包相近的名字(拼写变体、前缀差异), 等待手误安装。识别信号:引入时包名拼写核对、来源仓库核对。 手法二 劫持维持:接管停更包的维护权(如上例)或入侵维护者账号, 推送带毒更新。识别信号:长期未动的包突然发版、 发布者变更、版本内容与变更说明不符。 手法三 脚本植入:合法包的安装期脚本被塞入恶意逻辑, 或新包从发布起就带毒。识别信号:4.2 节的可疑脚本画像、 安装期对外网络请求、对主目录与环境变量的异常读取。
三手法的共同底座是版本范围声明:你的清单写着 ^1.2.3,攻击者只要推送 1.2.4,全部未锁死的安装者自动中招。这解释了一个此前只是"性能话题"的配置为什么突然成了安全话题——范围越宽、锁越松,攻击面的时间窗口越大。锁文件让攻击窗口从"任何人任何时间"收窄到"必须通过你的代码评审",这层安全价值在 1.3 节讲锁文件时还没有展开,现在补全。
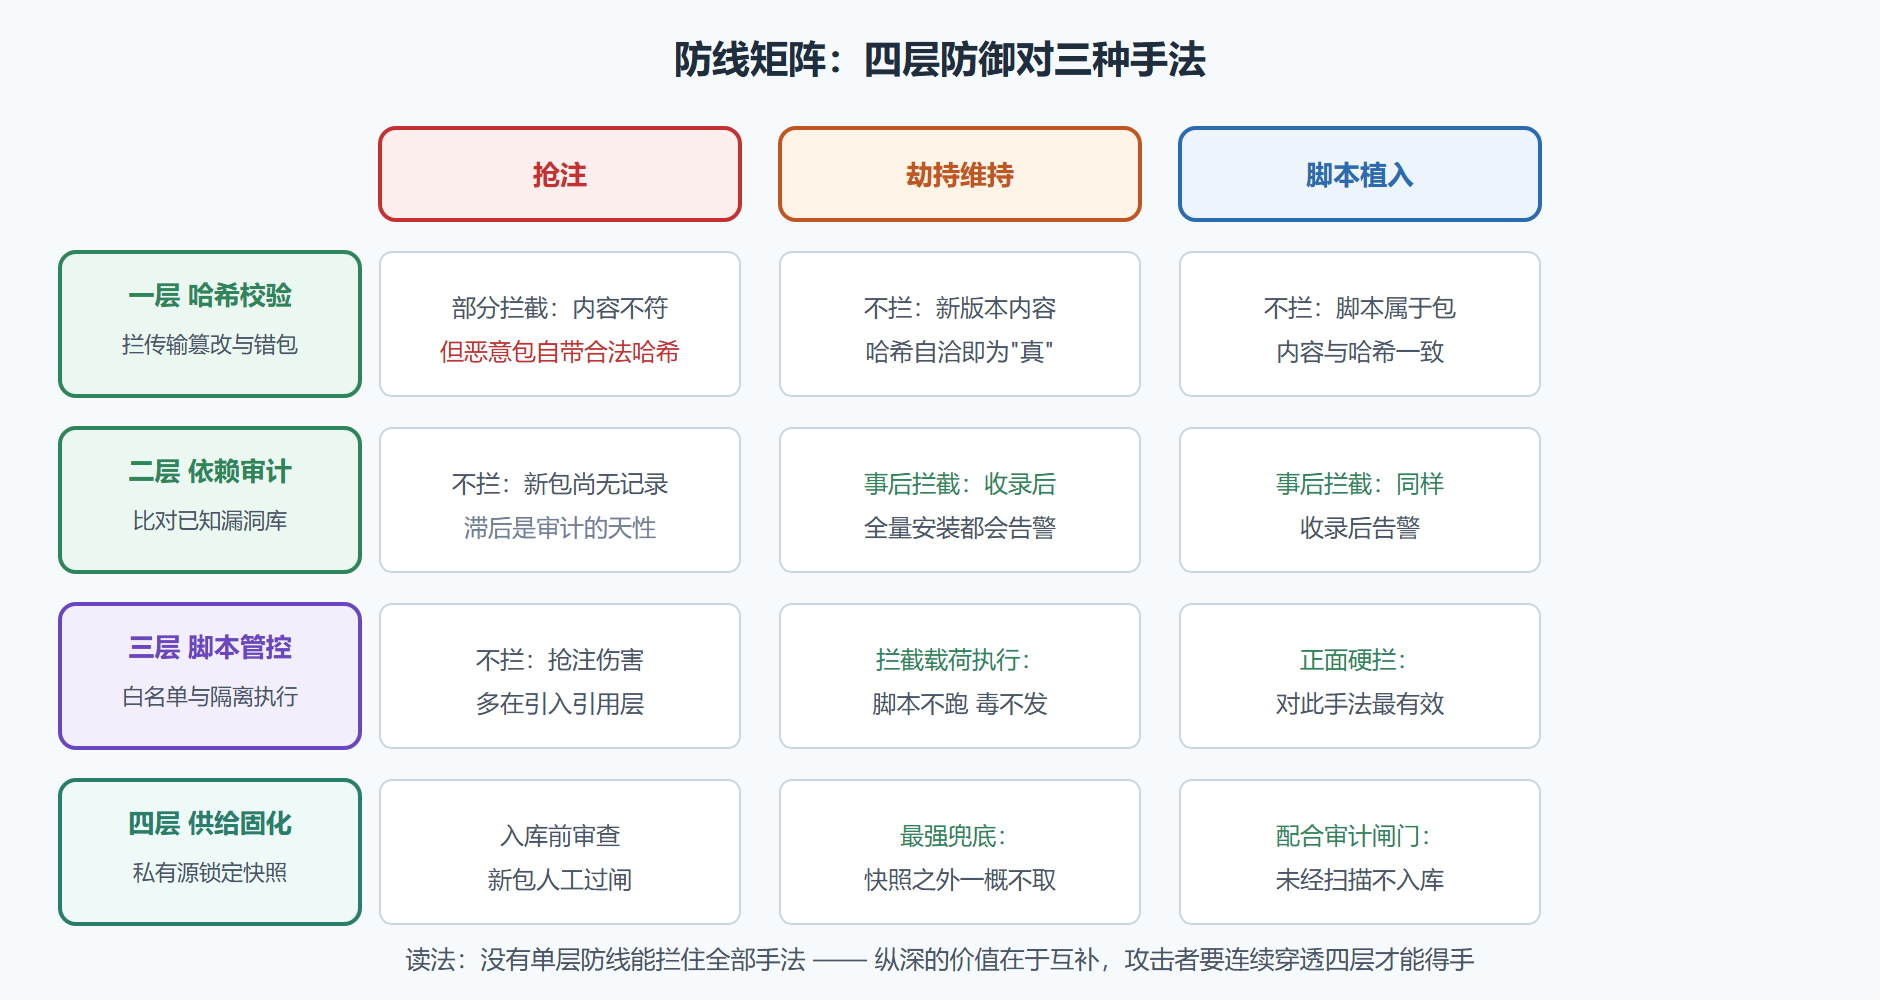
图 6-1 四层防线与攻击手法的拦截矩阵
审计告警的处置方法论
跑一次审计,输出大致长这样:
$ npm audit # high severities across 2 dependencies # # glob-parent <5.1.2 # Severity: high # Regular Expression Denial of Service - https://github.com/.../advisories/... # fix available: `npm audit fix` / breaking change: upgrade to 6.0.0
每条告警都要落到明确处置,三分法如下。修:修复版本存在且不破坏兼容,直接修,没有讨论余地——audit fix 能自动处理大部分。忍:告警对应的漏洞路径你的代码根本走不到(比如仅在开发环境、仅在某些冷门配置触发),记录豁免理由与复查日期后暂忍——忍要有案底,不能靠遗忘。绕:修复版本是破坏性大版本,短期无法升级——评估降级替代包、加临时缓解配置、或排期专项升级,三条路选一条并记录。
$ npm audit fix # 自动修复非破坏性告警 $ npm audit fix --force # 允许破坏性升级(会改大版本,务必先看 diff) $ yarn npm audit # Yarn 侧对应能力
--force 这个参数要单独立规矩:它可能顺手把一堆依赖升上大版本,制造比漏洞更麻烦的兼容问题。团队规范里应当写明:force 修复必须伴随完整的测试与评审,如同一次普通的大版本升级。
防线的组织化落地
个人防线与组织防线的差别在于"可复制"。把本节内容压缩成四条入库规约:一,锁文件入库且流水线用严格模式安装(收窄攻击窗口);二,审计设关卡——高危告警阻断合并,中危限期处置(把"事后拦截"变成"事前闸门");三,脚本管控按 4.2 节的路线二执行——敏感项目默认禁止加白名单;四,凭据隔离——构建环境的令牌最小权限化,脚本即使被劫持也拿不到高价值目标。四条规约的详细实施落在 6.3 的私有源与流水线接线里。
安全的本质是让攻击变贵。四层防线没有一层是绝对的,但攻击者要同时骗过哈希、绕过审计、挤进脚本白名单、穿透私有源——成本高到足以让大多数攻击转向不设防的目标。
引入之前的尽职调查清单
审计是安装后的事,尽职调查在引入前。一个陌生包值不值得进依赖树,按这份清单过一遍,五分钟就能完成。维护面:维护者人数(单人维护是风险信号)、最近一次发布时间、问题响应节奏。使用面:下载趋势与被依赖数量——被多少知名项目依赖,比总量更能说明可信度。透明度:源码开放且与发布产物可对应、变更说明可读、发布走双人复核或带签名的优先。许可:许可证是否与你的项目兼容——商用项目对强传染性许可要格外留心。
清单过完仍拿不准的,按 4.2 节的脚本审计三步法做深度勘验。要害在时序:引入是最便宜的时刻,退出的成本随时间指数增长——把五分钟的尽调花在前面,省掉的是将来按天计的拆除工程。
本节要点回顾
- 三种手法:抢注靠手误、劫持靠信任交接、脚本植入靠安装期执行——识别信号分别对应包名核对、发布者变更监控、可疑脚本画像;
- 范围声明是攻击面的放大器:锁文件把攻击窗口收窄到评审流程,其安全价值与确定性价值同样重要;
- 四层防线互补:哈希拦传输篡改、审计事后告警、脚本管控正面拦截、供给固化纵深兜底——没有单层全能;
- 审计处置三分法:修、忍(带案底)、绕(带计划),--force 修复必须走完整评审;
- 组织化四规约:锁加严格安装、审计设闸、脚本白名单、凭据隔离——安全从个人自觉变成团队制度。
安全线走完,下一节转效能线:在不放松任何防线的前提下,安装提速的三板斧怎么打,依赖升级的自动化怎么做。