6.3 企业级私有源部署
6.3 企业级私有源部署
本节摘要:私有源是包管理基础设施化的终点站:一台介于团队与公共仓库之间的服务,同时承担缓存加速、发布托管、审计闸门三重角色。本节给出从零到一的最小部署方案——选型、缓存模式接线、发布模式接线、流水线整合——并说明它与本章前两节的防线和效能方案如何咬合成闭环。
为什么个人配置撑不住组织
前三章讲的很多防线都是"每台机器各自为政":本机缓存、本地白名单、逐项目锁文件。机器一多,三个裂缝就显形:缓存不共享——一百台开发机各自预热一遍缓存,同一百个包被下载一百遍;策略不统一——张三配了脚本白名单、李四没有,防线强度取决于最松的那台机器;供给不固化——3.2 节讲过远端撤版会击穿照抄模式,组织层面没有兜底。
私有源是这三个裂缝的共同答案:一台组织级的服务立在团队与公共仓库之间,缓存全组织共享,策略在入口统一执行,供给在库内固化。它的三重角色对应三组需求,值得先摊开:
角色一 缓存代理:转发请求并留存副本,全组织共享一份预热缓存 角色二 发布托管:组织内部包的仓库——私有包不发布到公共空间 角色三 审计闸门:外部包入库前过安全扫描与许可审查,未经扫描不入库
图 6-3 私有源在安装链路中的位置与三重角色
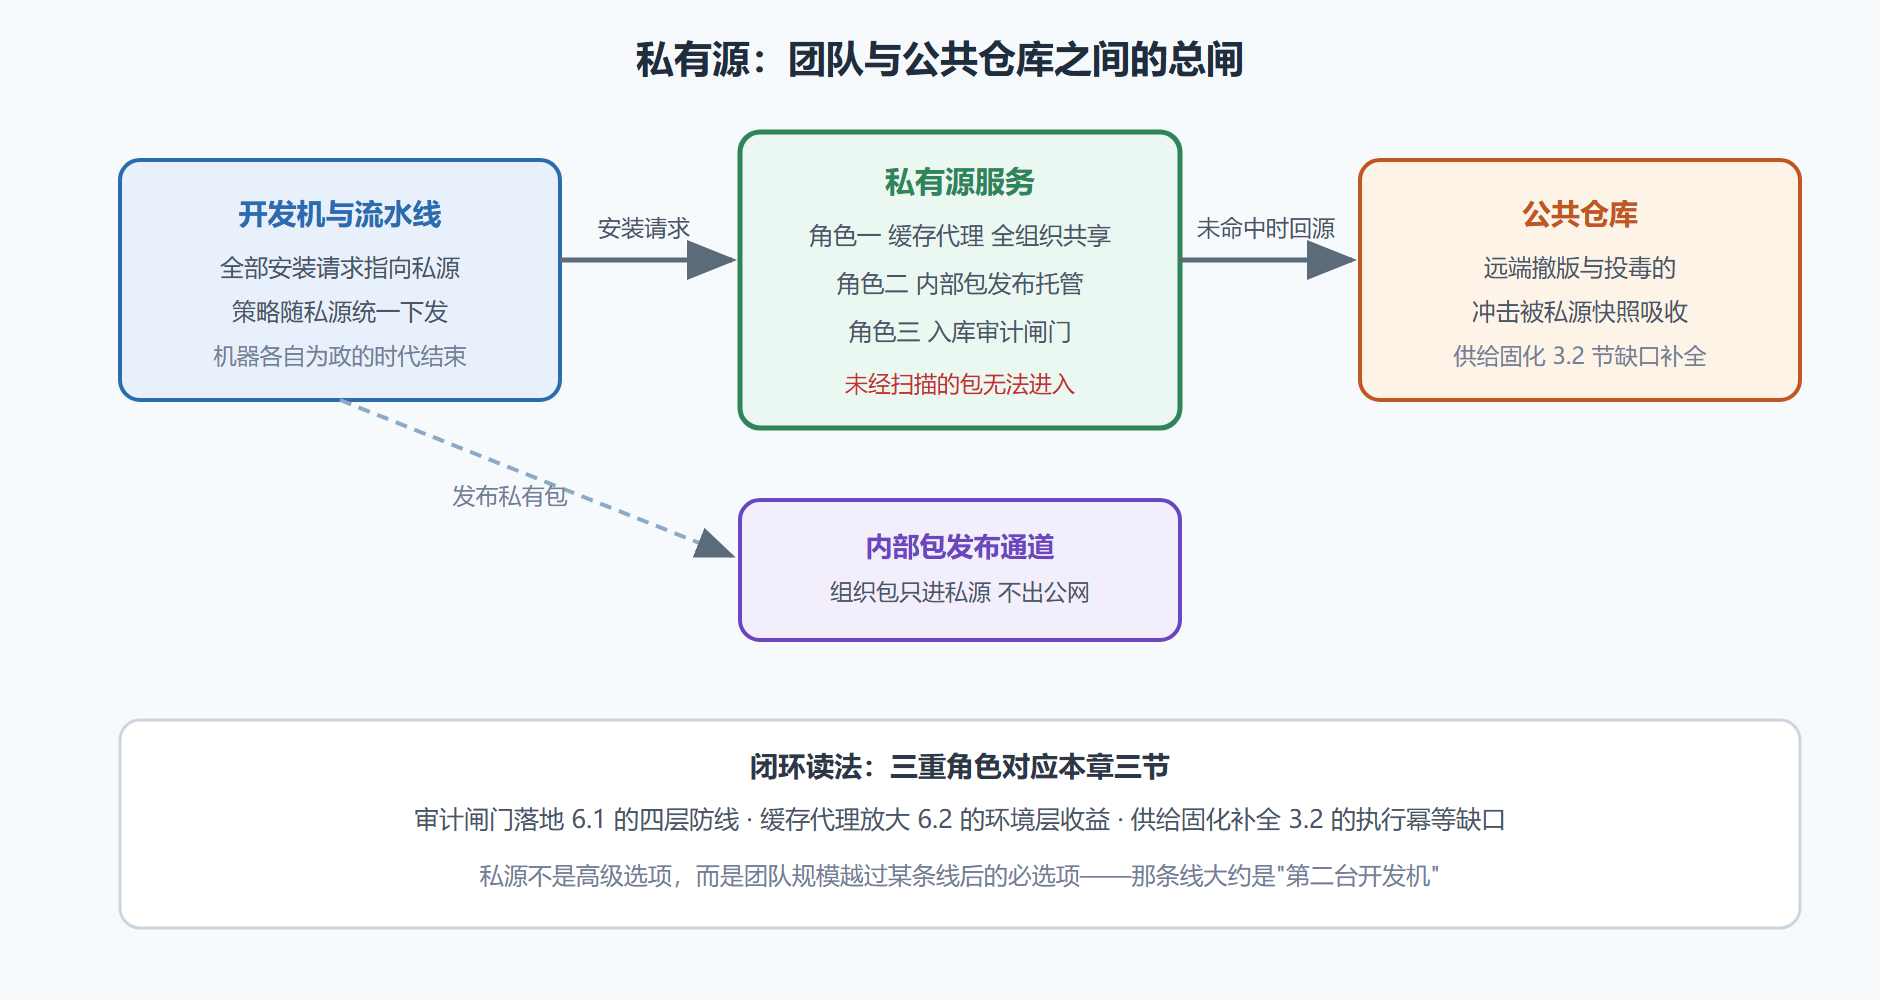
从零到一:最小部署方案
选型上,开源自建(如 Verdaccio 这类轻量私源服务)适合起步,商业方案(制品库套件)适合已有基础设施的组织。最小方案用四步走完:
第一步:部署服务与存储。 一台容器、一块持久化磁盘即可起步。私源的运维成本核心在存储与备份,不在计算——它本质是个带策略的缓存服务。
第二步:全组织指向私源。 包管理器的源配置统一指向私源地址。配置要下发到每台开发机与每条流水线——正确的做法是写进仓库的配置文件(各工具都支持项目级源配置),让配置随仓库走而不是随机器走:
# 项目级源配置示意:随仓库提交,新成员克隆即接入 registry=私源地址 @组织名:registry=私源地址
第二行的组织前缀映射是关键细节:@组织名 作用域的包一律找私源,其余走代理——这一行同时实现了"内部包不出公网"与"外部包自动代理"两条规则。
第三步:接入审计闸门。 在私源入库链路挂安全扫描(漏洞库比对、许可检查),新包首次请求入库时触发扫描,扫描不过即拒绝。闸门的松紧要配平:过松形同虚设,过紧会逼得开发者私配源绕过闸门——绕过一旦发生,整条防线作废。实践上通常配"新包扫描加白名单复核,已入库包定期重扫"的梯度。
第四步:流水线整合与备份。 流水线安装指向私源(享受缓存加速与供给固化),私源数据纳入备份——快照即资产,丢了快照等于丢了固化能力。
上线后的度量与退化信号
设施上线不是终点,要配度量确认它真的在工作。三个指标:缓存命中率(回源请求占总请求的比例,健康值随团队规模上升)、私源安装时长(与直连公共源的对照,应稳定显著更快)、闸门拦截数(为零不一定好,可能意味着扫描没在跑)。同时留意两个退化信号:开发者私配源绕行(说明闸门过紧或私源太慢),以及私源单点成为构建瓶颈(说明该扩容或上多实例了)。设施和代码一样需要持续维护——把它排进常规运维,而不是出事才想起来。
私有源的一句总结:把"信任公共仓库"这个不可控命题,转译成"信任自己机房里那台服务"这个可控命题——顺便赚走了缓存与审计的收益。
走过最小方案之后:四个进阶动作
最小方案跑顺后,按需推进四件事。其一:多实例与高可用。 私源成为全组织关键路径后,单实例宕机等于构建全线停摆——加一层负载均衡带两个实例,是最小的高可用形态。其二:多上游聚合。 组织常有多个上游(公共仓库加若干合作方私源)——在私源层配置上游聚合,开发者始终只见一个入口,路由细节收进设施层。其三:账号与令牌治理。 发布令牌按人按机器分发、设有效期、支持吊销——6.1 节的凭据隔离原则在设施层的落点就是这里。其四:灾备演练。 每季度模拟一次私源宕机:降级预案(临时直连公共源并同步收紧策略)要真的演练过才算数。
四个动作没有一个是技术难题,全是"关键设施"身份带来的运维义务。把私源当产品来养——有度量、有值守、有演练——它才配得上总闸的位置。
私有源的三类误用与纠正
设施没用对地方,比没有设施更危险。误用一:把私源当纯缓存,闸门形同虚设。 现象是"什么包都能进、进来就永久留存"——私源退化成公共仓库的镜像副本,6.1 节的防线矩阵里第四层直接失守。纠正:入库扫描必须有拦截能力,而不只是记录。误用二:内部包发去了公共仓库。 组织前缀没在公共侧注册保护,或发布脚本配置错误,内部代码随包公开——这是比依赖投毒更高频的真实泄露路径。纠正:发布白名单加组织前缀双保险,发布流程一律走模拟发布预演核对目标仓库。误用三:只有流水线用私源,开发机直连公共仓库。 策略在两个环境分裂——开发机装进来的包未经闸门,且"在我机器上能跑"的偏差源头又多了一个。纠正:项目级源配置随仓库走,让两个环境天然同源。
三例的共同教训:私源是制度,不是一台服务器——制度不闭环,机器只是摆设。
本节要点回顾
- 私有源补三个裂缝:缓存不共享、策略不统一、供给不固化——三重角色(缓存代理、发布托管、审计闸门)各有对应;
- 配置随仓库走:项目级源配置加组织前缀映射,一行规则同时实现内包不出公网与外包自动代理;
- 闸门松紧配平:过紧逼出绕行,绕行即防线作废——梯度策略(新包扫描加复核、已入库定期重扫)是实践解;
- 度量三指标与退化两信号:命中率、时长对照、拦截数;绕行与单点瓶颈——设施要持续运维;
- 闭环定位:落地 6.1 防线、放大 6.2 收益、补全 3.2 缺口——私源是安全与效能两线交汇的总闸。
第六章收官。最后一章把全书机制收拢成决策:三大工具横向比一轮,迁移怎么走,未来往哪去——勘验完所有的机器,该回答"选哪台"了。