第7章 安全网络与生产部署
第 7 章 · 安全网络与生产部署
章节摘要:本地模型从"自己玩"到"给团队用",中间隔着三件事:网络、安全、部署。这一章讲清 Ollama 的网络契约(OLLAMA_HOST/OLLAMA_ORIGINS 两个变量的真正含义)、安全模型的核心三角(访问控制、沙箱隔离、本地数据主权)、以及容器化与集群部署的路径(Docker 分层、Kubernetes 编排、云端 GPU 实例)。读完本章,你能把本地模型安全地开放给局域网,并理解生产级部署的基本形态。
阅读收获
阅读完本章,你应当能够:
- 解释 OLLAMA_HOST 与 OLLAMA_ORIGINS 的语义与责任边界
- 说明 HTTPS 在接入生产环境时扮演的信任锚点角色
- 描述 Ollama 安全体系的三支柱及各自机制
- 理解沙箱化运行的资源硬限与系统调用过滤思路
- 对比 Docker、Kubernetes、云端实例三种部署形态的适用场景
- 说清"网络即契约、连接即治理"的架构哲学
核心概念速览
金句:Ollama 的网络能力并非缺失,而是被刻意解耦为可插拔的治理层——它不内建负载均衡,因为它预设"网络韧性应由基础设施层保障,而非嵌入应用逻辑"。
网络-安全-部署关系图
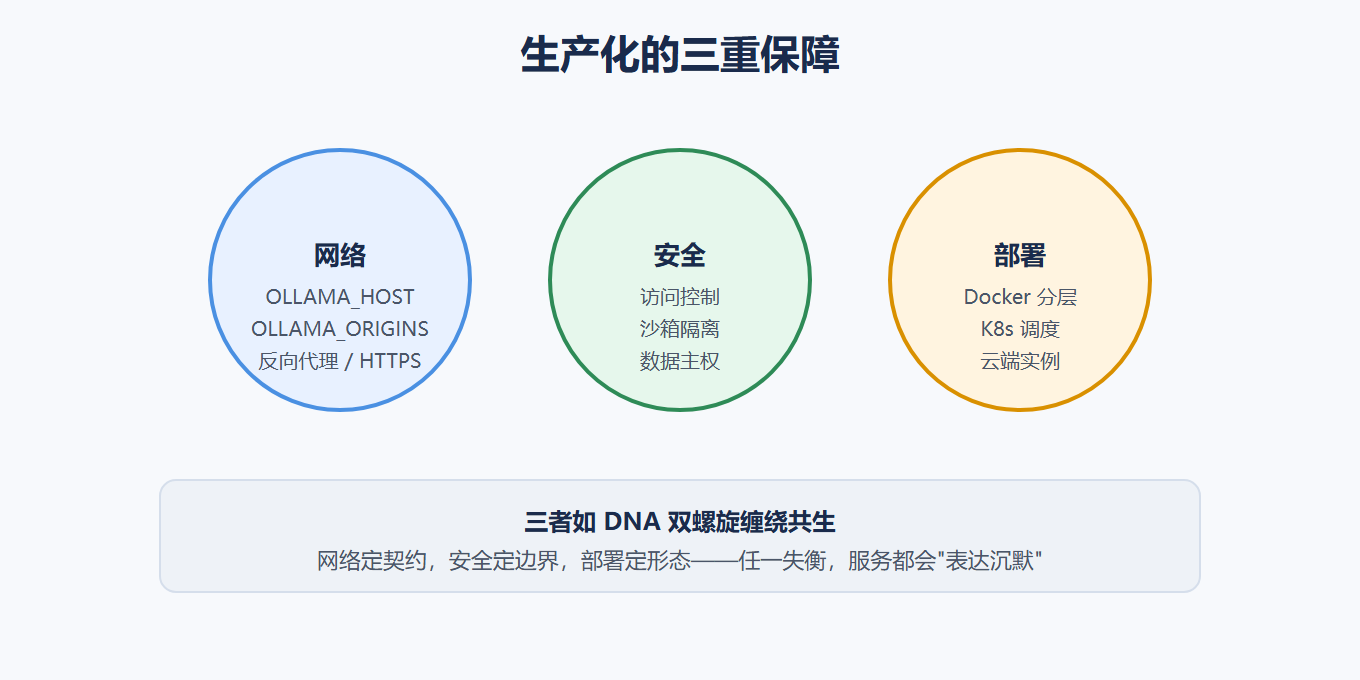
三个让你眼前一亮的能力
这一章你会解锁三个具体能力,提前预告:第一,搞懂 OLLAMA_HOST 和 OLLAMA_ORIGINS 之后,你就知道"为什么改了端口还是连不上""为什么网页调用被拦截"这类问题的根因,不再靠猜;第二,学完安全三角,你会形成一份自己的"开放服务检查清单",知道裸奔的端口有多危险、防护要从哪几层下手;第三,容器化之后,你可以在任何机器上一键复现同样的模型服务,再也不用担心"换台机器就跑不起来"。这三样是本地模型走向正式使用的必经之路。
子章节导航
7.1 网络配置与远程访问
从单机守护者到网络公民的范式迁移、HTTPS 的必然性、局域网模型共享的三种模式(中心注册/P2P 广播/服务网格)。
7.2 安全性考量
从边界防护到行为塑形的范式位移、访问控制的语义化重构、沙箱化的物理锚定(cgroups/namespaces/seccomp)。
7.3 容器化与集群部署
Docker 分层契约、Kubernetes 的确定性调度与拓扑感知、云端 GPU 实例的硬件画像与动态分片。
子章节之间的逻辑关系
7.1 怎么连 ──► 7.2 怎么防 ──► 7.3 怎么规模化
先解决"服务如何被访问",再解决"访问过程中如何保证安全",最后解决"多实例如何协同"。安全渗透在每一层:网络契约的边界、容器的资源隔离、集群的调度约束。
这一章解决的真实问题
本地模型从"自己用"到"给团队用"之间有一道坎:别人怎么访问你的服务?访问时数据安不安全?多人并发会不会把机器打爆?如果一台机器不够,怎么扩到多台?这三个问题分别对应 7.1 网络、7.2 安全、7.3 部署。现实中很多人卡在第一步就放弃了——要么开着裸端口被人滥用,要么干脆只敢本机用。本章的目标是给你一条安全的升级路径:先在本机配好网络契约,再补上认证与隔离,最后按需容器化、集群化。每一步都有明确的操作方法和取舍。
一个容易误判的点
有人以为"内网用就安全",于是把服务开着裸端口只给局域网访问。但内网不等于可信——一次钓鱼、一台被攻陷的设备,都能让攻击者直接打到你的模型服务。第 7.2 节会讲清楚:认证不能省,传输要加密,资源要隔离。另一个常见误判是"把服务部署到云端 = 上云",其实 K8s 和容器在本地机房也能用,云端只是多了一层弹性。本章讲的是通用的部署方法论,你在哪部署都适用。
阅读策略
第 7.1 节建议精读——OLLAMA_HOST 和 OLLAMA_ORIGINS 是你迟早要碰的配置,理解它们的责任边界能避免许多"为什么连不上"的困惑。第 7.2 节重点记"安全三角"(访问控制、沙箱、数据主权)和几个实操清单。第 7.3 节如果你的场景只有单机,可以先只读 Docker 部分,K8s 和云端部分了解思路即可,等规模起来再精读。
部署形态速查
| 形态 | 解决什么 | 关键机制 | 适合 |
|---|---|---|---|
| Docker | 环境不确定性 | 分层契约 | 单机、离线、复现 |
| Kubernetes | 编排不确定性 | 亲和调度 | 多实例、混合 GPU |
| 云端实例 | 硬件混沌 | 硬件画像 + 分片 | 弹性算力 |
⚠️ 常见误区:内网开放服务就以为安全。内网不等于可信——一次钓鱼、一台被攻陷的设备,都能直接打到裸奔的模型服务。认证、加密、隔离一样不能少。
💡 关键直觉:安全是纵深防御不是单点开关——网络层、接入层、运行时层、数据层各管一段,攻击者要穿透全部四层才造成实质破坏。
前置知识与后续延伸
- 前置知识:第 4 章 API 暴露的端口与端点;第 5 章的资源估算
- 后续延伸:第 8 章 WebUI 与 IDE 插件都要连接这个服务;生产部署是第 8 章"未来演进"里边缘 AI 定位的现实基础
读完本章的验收标准
三件事。第一,你能说清 OLLAMA_HOST 与 OLLAMA_ORIGINS 的区别(一个管监听、一个管来源白名单),并知道它们各自不管什么(都不管认证)。第二,你能列出一份"安全开放服务"的检查清单(反向代理 + 认证 + 加密 + 资源限制),并解释每项防什么。第三,你能对比 Docker、Kubernetes、云端实例三种部署形态的适用场景,说出你自己当前属于哪种。三件做完,你就有底气把自己的模型服务正式对外开放了。
一个重要的提醒
生产部署永远是"权衡":安全加固和便捷性成反比,集群化带来运维复杂度。本章给出的所有建议都要结合你的实际场景取舍——给自己一个人用,回环地址就够了;给 5 人团队内网用,加个认证就好;给几百人用,才需要认真搞容器化和集群。别一步到位地上重型方案,也别裸奔。