7.3 深度限制、攻击面与安全加固
7.3 深度限制、攻击面与安全加固
本节摘要:反序列化不可信输入时,三条攻击向量必须设防:递归深度炸弹(嵌套字节流让解析栈溢出)、超大消息的资源耗尽、以及序列化框架的通用风险面。本节拆解每条向量的攻击机理、各主流实现的防护默认值与调优项、并给出一份面向公网入口的纵深防御清单。读完你应当能回答"我们的入口对恶意 protobuf 输入设防了吗"。
实验室的最后一道工序:安全评估。第 3 章说"长度前缀层层封闭边界"是解析健壮性的来源——本节看它的阴暗面:同一套递归机制也给了攻击者构造解析炸弹的材料。
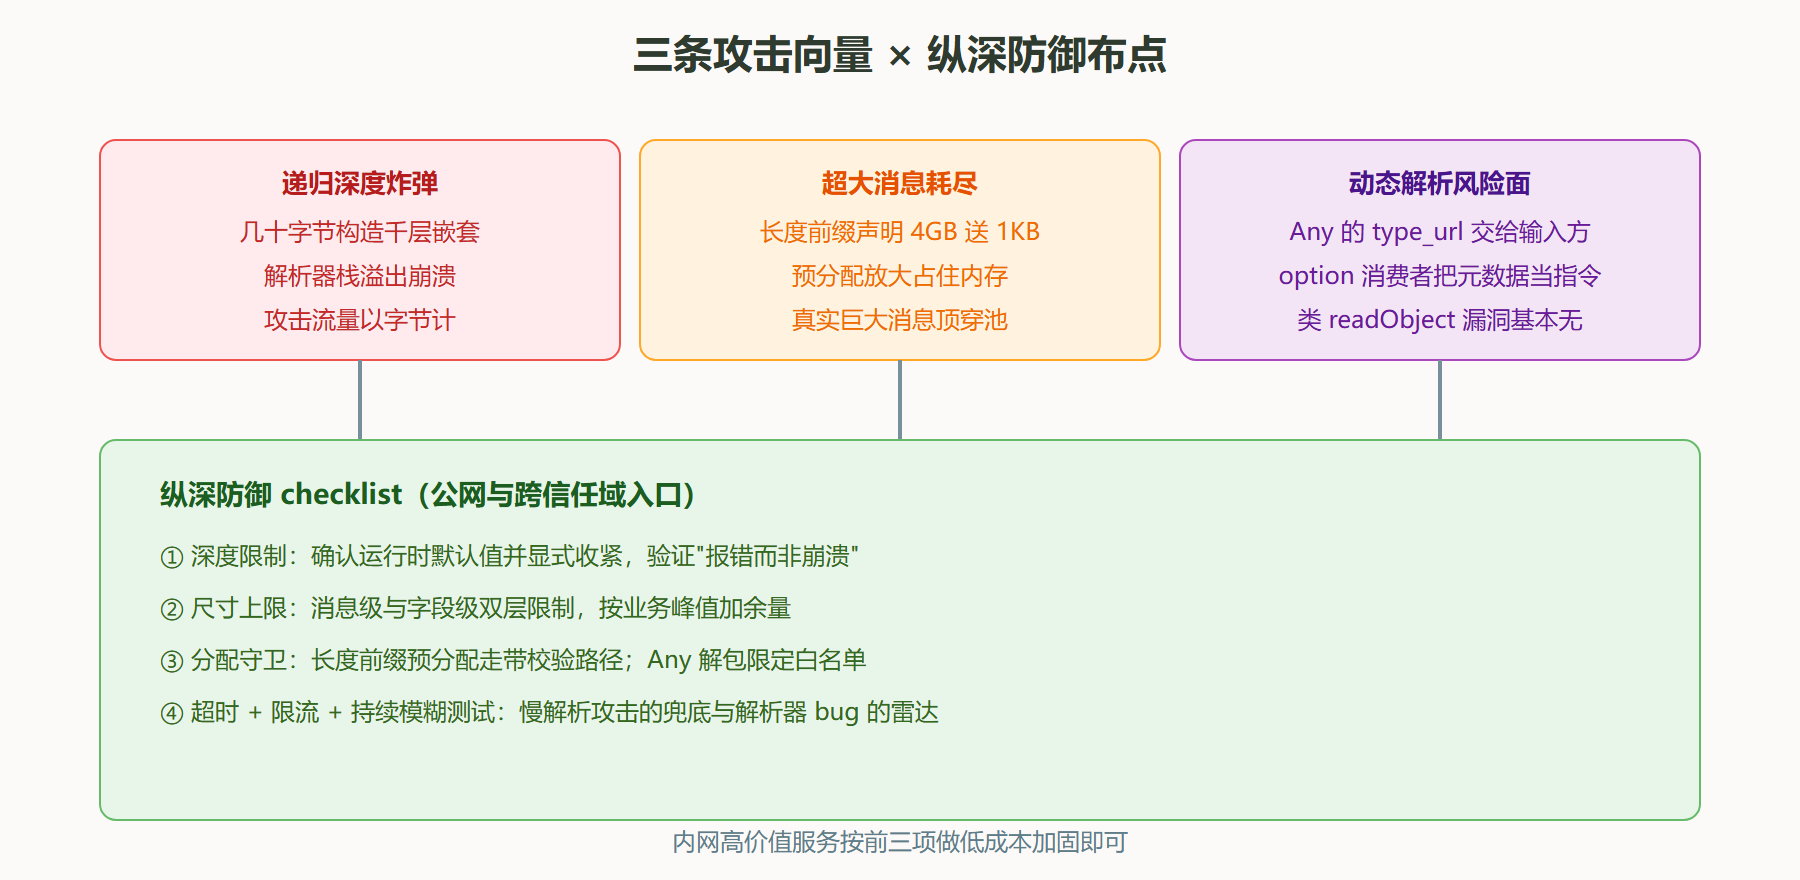
攻击向量一:递归深度炸弹
机理:3.3 节讲过,嵌套 message 的解析是递归的——每进入一层嵌套,解析器压一层调用栈(或维护一层递归状态)。wire format 本身不限制嵌套深度:理论上一个 2 字节的字段(1A 00,字段 3、空载荷)就能构成一层嵌套,用几十个字节可以堆出上百层嵌套结构。恶意构造的深嵌套消息(哪怕总共不到一兆字节)能让没有防护的解析器栈溢出崩溃,或让有限状态机的递归状态膨胀到内存耗尽。
攻击剧本:公网网关接受 protobuf 格式的请求体,攻击者发送一段手工构造的字节流——外层是合法消息,某个字段的载荷指向另一段、再指向另一段……每段都是几字节的空壳,但嵌套几千层。未设防的解析器递归下潜,进程崩溃。这类 DoS 的成本极低(攻击流量以字节计)、效果极好(打挂一个解析进程)。
防护现状:现代主流实现普遍内置了递归深度限制——C++ 与 Go 的运行时默认限制约百层量级的嵌套(不同版本与实现数值有差异),超过即报错拒绝;Java 的老版本曾长期依赖异常捕获而非硬限制,是存量系统的排查重点。工程动作:确认你的运行时版本带默认限制(查该版本的发布说明),处理不可信输入的入口显式配置并验证生效——用一段手工构造的深嵌套字节流(构造方法:写一段含嵌套字段的字节然后自引用式地层层包裹)打进入口,观察是报错还是崩溃。
攻击向量二:超大消息的资源耗尽
机理:LEN 载荷的长度前缀声明了一个数值,解析器据此预分配目标缓冲区。长度前缀本身可以是合法的巨大值(4 字节的长度字段能声明 4GB),配合实际只送达少量数据的截断流,能诱导分配放大——声明 4GB、送 1KB、占住 4GB 内存等超时。另一形态是真实的巨大消息:一条消息声明并实际携带 2GB 的 repeated 内容,网关如果全量反序列化,内存峰值直接顶穿。
防护清单:入口层限制消息尺寸上限(与传输层的 body 限制区分——protobuf 消息可能藏在 gRPC 帧或 POST 体里,要按业务真实峰值留余量);反序列化走流式或带尺寸预检的 API;池化内存的服务要单独评估峰值分配的池压力。
攻击向量三:序列化框架的通用风险面
与 JSON 生态的对比能澄清 Protobuf 的安全画像。优势面:原生反序列化漏洞(Java readObject 式的执行流劫持)在 protobuf 的世界里基本没有对应物——wire format 是纯数据描述,没有方法调用的语义;强类型解析器天然拒绝未声明字段。残余风险面:type_url 的动态解析(第 6.3 节的 Any)是全链路里最接近"按名字加载类"的机制——用不受限的 Any 解包等于把类型裁决权交给输入方,不信任入口应该限定 Any 的白名单;自定义 option 的消费者(第 6 章插件与反射)要防御性读取,避免把元数据当指令执行。
纵深防御清单
面向公网与跨信任域入口的 checklist:
- 深度限制:确认运行时默认值,必要时显式收紧;不信任入口验证报错行为;
- 尺寸上限:消息级与字段级双层限制,按业务峰值加余量;
- 分配守卫:长度前缀的预分配走带校验的路径,池化服务的峰值压测覆盖畸形样本;
- Any 白名单:不信任来源的 Any 解包限定 type_url 名单;
- 超时与并发:单消息解析挂上墙钟超时,入口并发与队列深度限流(慢解析攻击的兜底);
- 模糊测试:对入口的解析器做持续 fuzz(构造随机变异字节流喂给解析器),栈溢出与死循环类 bug 的最有效发现手段。
图 7-4 三条攻击向量的纵深防御布点
实战案例:一次众测暴露的解析炸弹
背景:某对外服务在安全众测中被白帽子报告"提交特殊请求导致服务实例崩溃"。崩溃点在 protobuf 请求解析。操作复盘:攻击载荷是一段 400 字节的深嵌套构造(事后 decode 显示嵌套约两千层的空壳字段);该服务的 Java 运行时版本较老,递归深度无硬限制,解析线程栈溢出,实例整体崩溃(线程池全灭)。修复分三步:升级运行时到带默认深度限制的版本(立即缓解);入口网关加消息尺寸与字段深度双重校验(纵深);把畸形样本加进回归用例,CI 持续验证解析器"报错而非崩溃"。结果:同类攻击重放失败,服务在攻击流量下稳定返回解析错误。解读:这次事故与第 1 章悬案共享一个母题——两端都"正确使用"了 protobuf,出事的是被忽略的边界(一个是字节语义边界,一个是输入信任边界);安全加固清单的价值在把边界显式化。变式:内部服务间通信同样不能完全免检——第 5 章的兼容约束管的是"善意的版本错位",恶意或被入侵的上游产生的畸形消息属于本章领地;内网高价值服务按清单前三项做低成本加固即可。
本节要点回顾
- 深度炸弹机理:嵌套解析递归压栈,几十字节构造千层嵌套,未设防解析器崩溃;
- 现代实现默认带限制:百层量级默认值,老版本 Java 是存量重点,入口要做显式验证;
- 分配放大:长度前缀的预声明诱导内存占用,尺寸上限要在消息级与字段级双层设;
- 残余风险面:Any 的 type_url 是动态裁决点,不信任入口要白名单;
- 三道兜底:超时、限流、模糊测试——前两道挡资源耗尽,第三道持续发现解析器 bug。
实验室关门。下一章把修复完毕的器物送去博物馆布展:gRPC、buf 工具链、JSON 互操作——Protobuf 与整个工程世界的接口。