OTAA入网、密钥体系与重放防线
第 04 章 · OTAA入网、密钥体系与重放防线
本章要回答的三个问题:OTAA入网全流程与Join开销?四把密钥怎么分工、MIC怎么算?帧计数器怎么挡住重放攻击?
为什么会有这一章
OTAA入网、密钥体系与重放防线是链路预算这本账在04层面的大宗科目。前面的章节把物理与 MAC 的账本立起来之后,这一章回答"这些参数在真实机制里怎么组合、怎么取舍"。理解本章,才能把参数旋钮变成可复现的设计,而不是背一串名词。
读完能解决什么
读完本章你应当能够:为给定需求选择正确的OTAA入网、密钥体系与重放防线方案;解释每个选择对链路预算与通信质量的具体影响;在实现层面对比至少两种候选方案并给出取舍依据;处理本章主题最常见的三类故障。
各节怎么分工
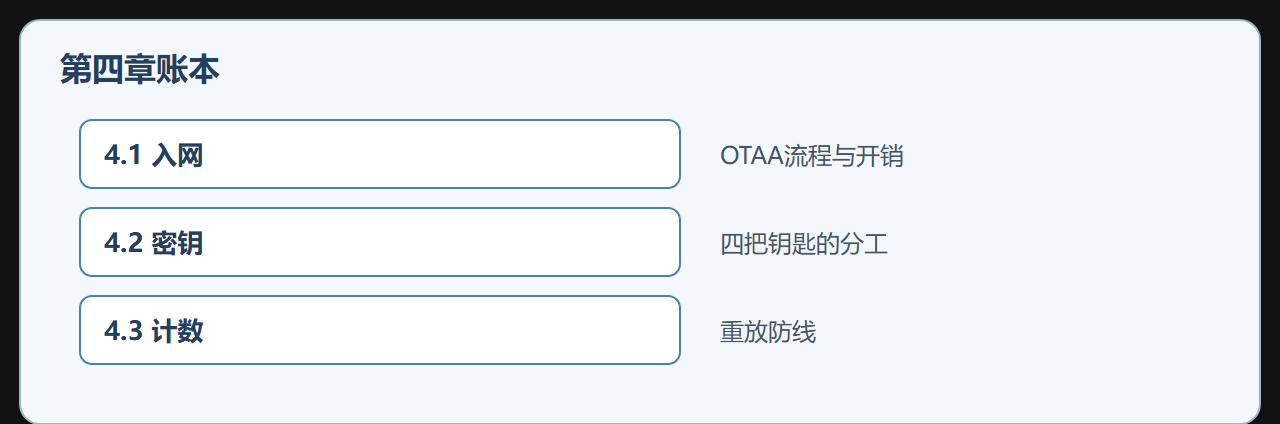
| 节号 | 回答哪个问题 | 关键产出 |
|---|---|---|
| 1 | OTAA入网全流程与Join开销 | 方案与参数对照 |
| 2 | 四把密钥怎么分工、MIC怎么算 | 机制与实现要点 |
| 3 | 帧计数器怎么挡住重放攻击 | 选型与故障处置 |
本章的依赖关系
先决条件
本章的 Join 交互与帧计数器都建在第 3 章 MAC 帧骨架之上,Join 与重传的时延开销沿用第 2 章空中时间账;密钥派生与 AES-CMAC 是本章新引入的内容,无需前置知识。
阅读路线与产出
本章三节对应安全的三条防线:4.1 入网流程(信任建立)、4.2 密钥与 MIC(完整性)、4.3 帧计数(新鲜度)。三者缺一不可:只有入网没有 MIC,帧可被篡改;只有 MIC 没有计数,旧帧可重放。
| 防线 | 对应节 | 防什么 | 验证方式 |
|---|---|---|---|
| 信任建立 | 4.1 | 伪造设备入网 | 篡改 AppKey 测试 |
| 完整性 | 4.2 | 篡改帧 | 改一字节验 MIC |
| 新鲜度 | 4.3 | 重放帧 | 重发旧帧观察丢弃 |
建议按 4.1→4.2→4.3 顺序读,每节做完对应验证实验再进下一节。
往下走到哪
本章结束后,链路预算的04层账本即告齐全。下一章把本章的机制放进更大规模的整体里验证。
本章要点与常见坑
本章的安全账三条线:OTAA入网(JoinRequest 23B、失败指数退避、CFList必须解析)、密钥体系(AppKey入网、NwkSKey网络层、AppSKey应用层、B0块编入认证)、重放防线(32位计数、16位线上、窗口16384、NVM持久化)。常见坑:DevNonce重复、字节序反、只防上行不防下行。
关键概念速查
| 概念 | 一句话 | 对应节 |
|---|---|---|
| OTAA | 通过 Join 流程派生会话密钥的入网方式 | 4.1 |
| AppKey | 出厂预置的根密钥,只管入网 | 4.2 |
| NwkSKey | 网络层密钥,算 MIC 与网络载荷加密 | 4.2 |
| AppSKey | 应用层密钥,应用载荷加密 | 4.2 |
| FCnt | 32 位帧计数器,线上只带 16 位 | 4.3 |
五个概念覆盖了安全账本的主干,读节时按此索引。
本章小结:安全不是单点,而是"入网信任 + 完整性校验 + 新鲜度检查"的三层防线。读完本章,你应当能独立完成一次 OTAA 入网的排错(按射频、MIC、DevNonce、时序四层查),并说清四把密钥的分工。安全账的底线是:AppKey 每设备唯一、密钥不进日志、计数跨重启持久化。
带着三层防线的框架去读各节,每节内容都能找到它在防线上的位置。
注意:密钥类故障几乎都是两边对不上——设备固件、NS 登记、产线烧录三个环节任一不一致,入网即失败,先对台账再动设备。