第 7 章 · 安全边界与物联网:无认证协议的现代困境
一条主线
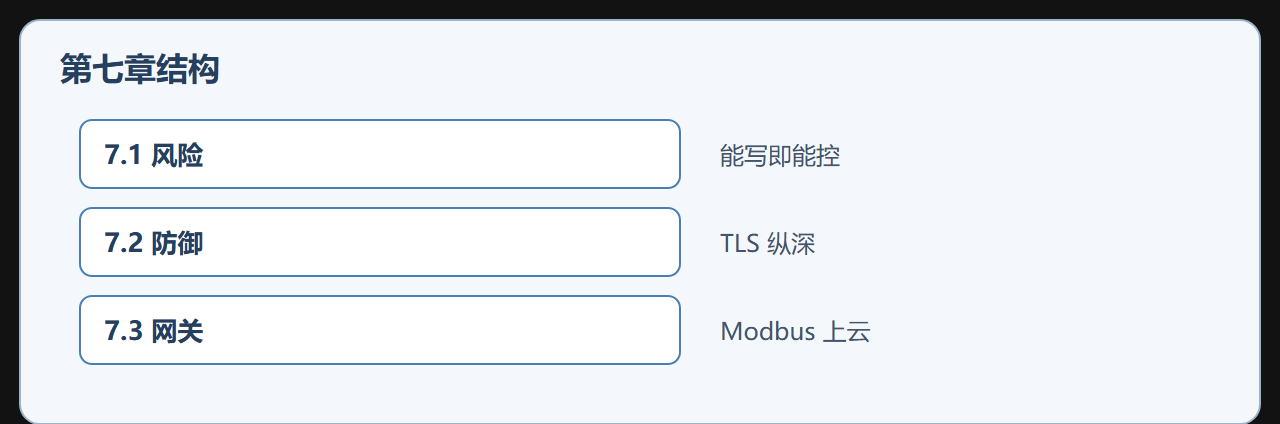
第 6 章结束时,小周把一条产线的 Modbus 总线调得又快又稳,正准备把它接进公司办公网方便远程看数据。老师傅拦住他:Modbus 没有认证没有加密,接上网等于把设备的控制权交到每一个能摸到网络的人手里。本章跟着这场"要不要上网"的争论走:先看清无认证协议的具体风险(7.1),再学纵深防御的解法(7.2),最后看物联网时代 Modbus 的正确出路——边缘网关(7.3)。
沿途站点
拐点与结论
本章的认知拐点:Modbus 的"能写即能控"是结构性的——没有认证,任何能发报文的人都能改频率、启停设备,这是协议诞生时代"可信网络"假设的遗产。第二个拐点:安全不是给协议打补丁,而是布置纵深——网络隔离把攻击者挡在门外、TLS 让门外的人进不来、寄存器白名单让进来的人也改不了不该改的,三层缺一不可。第三个拐点:物联网不是 Modbus 的末日而是它的新舞台——边缘网关让老协议获得云能力,关键是"Modbus 永远不出边缘、云端只见 TLS"。
读完你应该
- 说出无认证协议的三条攻击路径与高危寄存器分级方法
- 解释 Modbus Security(802/TLS)解决什么、不解决什么
- 按物理/网络/协议/管理四层布置纵深防御
- 说明边缘网关在 Modbus 上云链路中的角色与选型要点
高频问题速答
问:Modbus 能不能加密? 经典 Modbus 不行;Modbus Security(TLS,802 端口)可以,但需要设备与网关支持。存量设备不支持时,用支持 TLS 的网关做边缘转换。
问:内网就安全吗? 不安全。办公网被攻破后横向移动是工控攻击的常态路径;工控网必须独立 VLAN + 防火墙白名单,不能裸奔在办公网。
问:Modbus 上云的正确姿势? 边缘网关 + TLS + MQTT/OPC UA。Modbus 永远停在边缘网关内侧,云端只见加密的标准协议,这是底线架构。
本章知识地图速览
本章的防护思路是"纵深":物理层(独立布线门禁)→ 网络层(VLAN 防火墙白名单)→ 协议层(TLS 双向认证 + 寄存器白名单)→ 管理层(审计、更新、演练)。任何单层被突破,其余层仍要能挡住;四层都做了,攻击者从办公网到设备需要连过四关。
配套练习建议:画一张自己项目的网络拓扑图,标出 Modbus 流量经过的每一段,逐段问"这段被攻破会怎样、有什么防护"——画完你就知道缺口在哪。
下一章的接力
链路、数据、安全都讲完了,最后一类能力是"诊断"。下一章进入工场诊断实录:三层工具链怎么用、排障方法论怎么走、三个真实案例怎么复盘——把全书知识在实战里验收一遍。