5.2 虚拟化 H 扩展与安全扩展
5.2 虚拟化 H 扩展与安全扩展
本节摘要:一台物理机器如何同时、安全地伺候多个租户,加密数据如何在不拖慢协议栈的前提下被硬件原语加速——虚拟化扩展与安全扩展分别回答这两个问题。本节拆解两阶段地址翻译的完整链路,再盘点标量加密指令家族的能力边界与适用分野。
让每个租户都以为拥有整台机器
第四章建立的页表世界里,操作系统的权威来自监督级:它建页表、管翻译、拦异常。可一旦这台机器要跑多个互不信任的操作系统——云主机的标准形态——监督级本身就成了需要被管的对象。虚拟化扩展的解法是在特权级模型上再叠一层:监督级获得"管理虚拟机"的能力,虚拟机里的操作系统跑在"访客监督级",地址翻译从此做两遍。
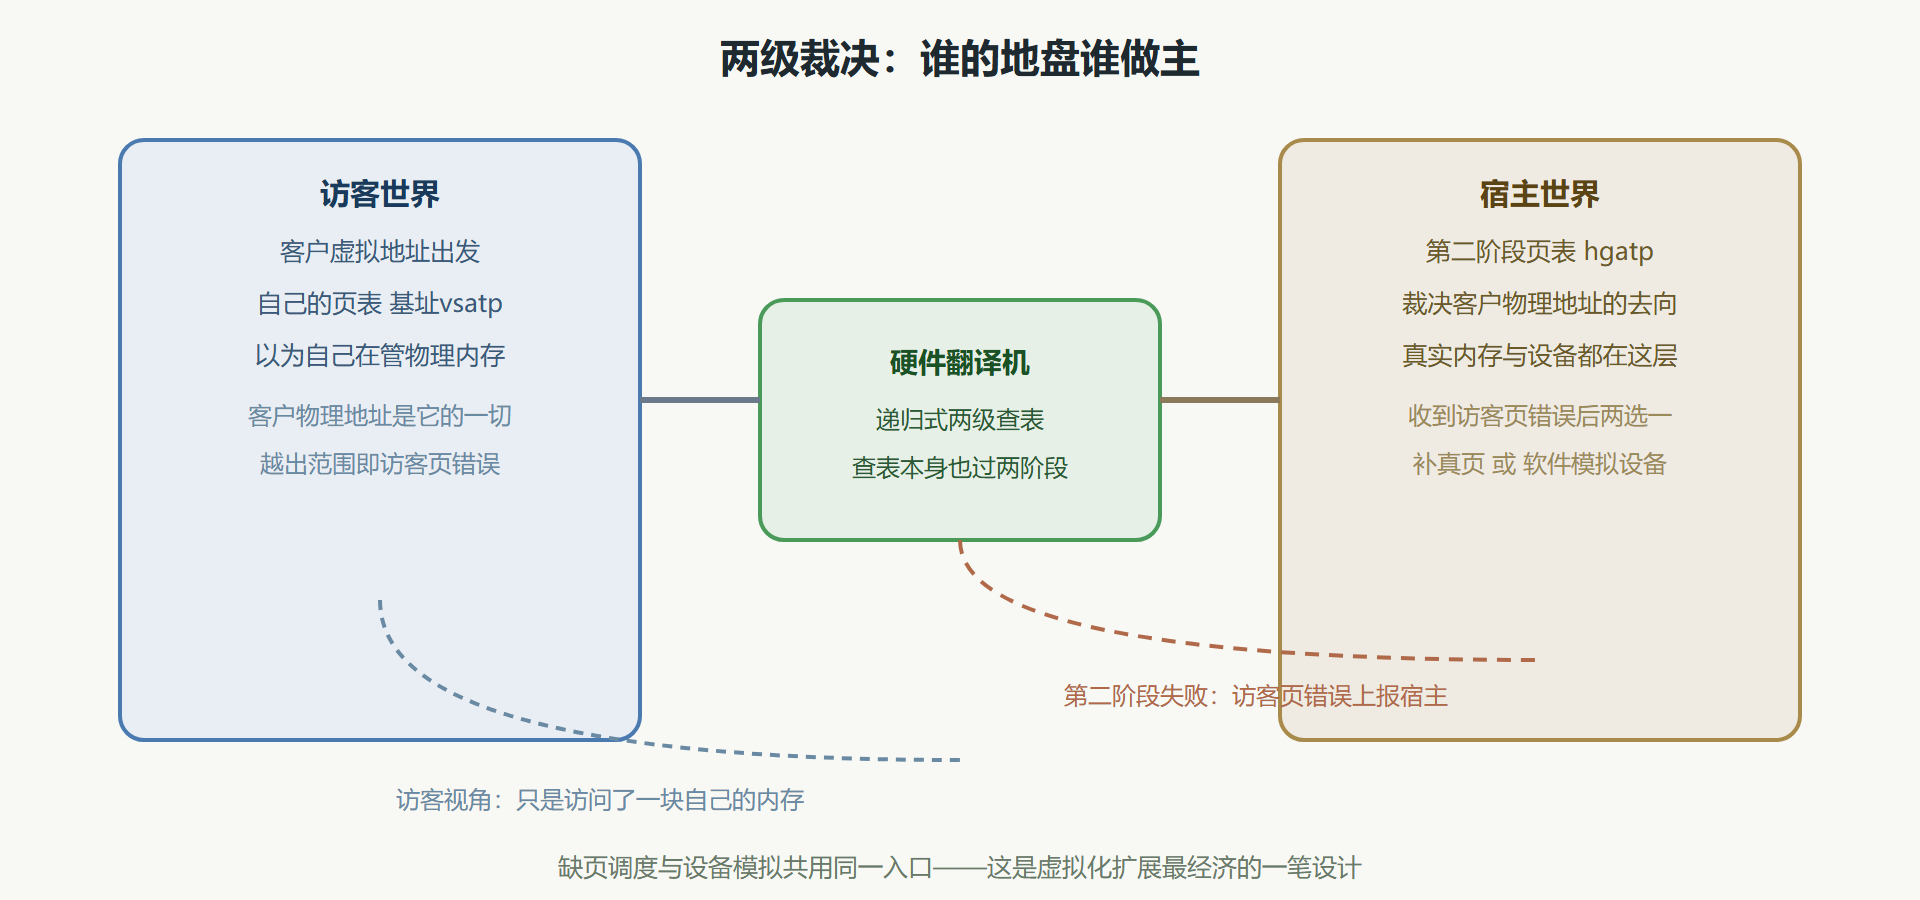
两阶段的分工需要画清楚。第一阶段是访客视角:客户虚拟地址经客户操作系统自己的页表,翻译成"客户物理地址"——访客以为的物理地址。第二阶段是宿主的裁决:客户物理地址再经宿主监督级维护的第二阶段页表,翻译成真实物理地址。第二阶段页表的基址住在 hgatp 寄存器,与第四章的 satp 形成镜像结构;访客自己的页表基址则挪进 vsatp,与宿主的 satp 各管各的。三套寄存器互不越界,隔离就这样立起来。
这里有个设计上极聪明的细节:访客的页表本身存放在访客物理地址空间里,而硬件查访客页表时拿到的地址是客户物理地址——它还得再做一次第二阶段翻译才能摸到真实的页表项。也就是说,两阶段翻译不是"先做一遍再做一遍"的串行调用,而是嵌套递归的:查第一阶段的表,每一步表项访问都可能触发第二阶段的查表。第一遍读这段描述容易眩晕,配合下图走一遍就通了。
注意"访客页错误"这条支路:它是虚拟化的核心机关。第二阶段翻译失败时,硬件把异常上报给宿主监督级,宿主拿到出错的客户物理地址后可以自由处置——分配一张真实内存页(缺页调度的入口),或者发现地址落在设备区间、干脆用软件模拟一次外设访问(MMIO 虚拟化的正路)。一处机制,同时支撑内存调度与设备模拟两件大事。
图 5-3 两阶段翻译与访客页错误
配套机制还有三样,点到为止:中断注入(宿主把中断标记到访客的中断待决寄存器,模拟设备节奏);hfence 类指令(两阶段翻译缓存各有各的冲刷命令,混用无效);以及访客专用的加载存储指令族,供宿主以"替访客看一眼"的方式访问访客地址空间。
值得多写一句的是停等指令的虚拟化语义:访客执行等待指令时,硬件不是真停,而是把该 hart 标记为"访客等待"状态交还宿主——宿主可以选择调度别的任务上来,或维持原样等中断注入唤醒。这个细节决定了虚拟化环境的调度粒度,也解释了为什么虚拟化扩展必须与中断注入协同设计:等待与唤醒是一对机制,拆开哪一半都不完整。
加密原语:标量指令能帮到哪一步
下半场看安全扩展族。它的构成思路与向量扩展截然相反:不给大容量寄存器组,只在标量指令集里加一小撮高价值原语——分组密码(主流分组与国密分组各成一组)的单轮函数指令、哈希函数的消息字变换指令、以及常数时间要求的辅助指令。设计逻辑很直接:TLS 握手与记录层加密这类负载里,热点是成百万次重复的同一种轮函数,把一轮的布尔与移位操作压缩成一条指令,协议栈性能立竿见影,且标量实现不依赖宽向量硬件,最弱的芯片也能受益。
家族里还有两个特殊角色值得认识。熵源接口:硬件随机数以专用 CSR 的形式暴露,规范强制访问控制——只有特权级明确授权的代码才能读,防止任何进程偷窥随机数流稀释其质量。密钥保管方案(尚在标准化推进中):把长期密钥放进硬件保护的专用存储,软件只能"用"不能"读",加密操作引用密钥句柄完成——这是把"密钥不下芯片"从安全协处理器的专属能力拉回主核的努力。
选型的分界线要划清:负载以大量规整的分组加密数据块为主(如磁盘整卷加密、大流量转发),外部加密加速器或向量加密扩展吞吐更高;负载是协议栈握手、证书校验、短消息加密这类碎片化场景,标量加密指令的零拷贝、零切换开销反而占优。三个选项不是竞争关系,而是带宽谱系上的三个档位。
工程现场:一次云主机内存隔离的验证
背景:团队在自研八核芯片上启用虚拟化扩展,宿主跑原生内核,起两台访客虚拟机,压力验证隔离性。
操作:给访客甲分配物理区间的前半段,访客乙后半段;在访客甲内故意构造越界访问,地址落在乙的区间。硬件路径:甲的两阶段翻译在第二阶段命中无权限,抛访客页错误;宿主的缺页处理程序捕获,读出错地址与出错来源,直接把该访客标记为异常并终止——乙全程无感。
结果:隔离验证通过;附带发现一个性能现象——访客内频繁缺页时,两次查表叠加让页错误处理耗时接近单阶段的两倍,调大访客的预分配池后恢复常速。
解读:验证实验揭示了虚拟化扩展的成本结构:翻译路径翻倍、页错误路径翻倍,代价集中体现在内存密集与缺页频繁的负载上。工程结论是老生常谈却常被忽略的一条——虚拟化不是免费的隔离,租户的内存行为特征决定了你要付多少翻译税。
变式:把访客的设备中断从直通改成注入模式,观察网络吞吐与延迟的变化;再在标量加密扩展上跑一遍协议栈握手,与软件库版本对比首包耗时——两个变式分别丈量中断注入与加密原语的真实收益。
本节要点回顾
- 特权级再加一层:访客监督级让操作系统本身成为被管理对象,三套页表寄存器各管各的;
- 两阶段是递归不是串联:查访客页表的每一步都要再过第二阶段翻译,理解这点才能读懂性能账单;
- 访客页错误是万能入口:缺页调度与设备模拟共用同一机制,宿主的处置权就在这里;
- 标量加密指令走轻量路线:单轮函数一条指令,碎片化协议负载的最优档位;
- 熵源与密钥保管划出安全底线:随机数访问受控、长期密钥不可读,安全设计的两条硬约束。
算力与隔离的地基都齐了。下一章把镜头推进硅片内部:同一套规范,如何被雕琢成脾气迥异的处理器——流水线、乱序与自定义指令的微架构之旅。