1.2 技术演进历程
1.2 技术演进历程
本节摘要:从 BIOS 走到 UEFI,四十年间不是平滑的版本迭代,而是硬件复杂度持续施压、安全事件不断催化、软件生态步步牵引之下的一场系统性重构。本节沿时间轴复盘旧 BIOS 的三处断裂、EFI/UEFI 的成形与引爆点,说明固件如何从"跑完即弃的一次性环境"长成"常驻的可信服务总线"。
本节目标
读完后请自检四点:能独立讲出压垮传统 BIOS 的三处断裂及其因果;能背出 1998、2005、2012、2017、2020、2023 这六个年份各发生了什么;能说清服务化设计如何把固件逻辑与硬件细节拆开;能用服务原子化、生命周期拉长、生态开放三条线索概括整段演进的内核。
一、1981-1998:十六位牢笼里的钟表匠
时间拨回 1981 年 IBM PC 上市。彼时的 BIOS 谈不上标准,更像一件被约束逼出来的精巧折中:8088 的 16 位实模式把地址钉在 1MB 内,顶部的 64KB(0xF0000~0xFFFFF)固定留给 BIOS ROM。这条物理边界既限死了容量,也定死了运行范式——单任务、没有内存保护、没有动态中断管理、没有分页。整部机器像一只沿固定轨道运转的钟表,每个齿轮(中断向量)的啮合位置在编译期就焊死。
它对外交货的方式是一组标准中断:INT 10h 管显示、INT 13h 管磁盘、INT 16h 管键盘。这组中断号是早期 PC 生态事实上的"汇编级 API"。MS-DOS 和早期引导器从不直接碰硬件,一律触发中断、交给 BIOS,由其内部固化例程去操作 VGA、IDE 或 PS/2 控制器。好处立竿见影:只要主板把某款新硬盘的访问逻辑实现在 INT 13h 里,DOS 不改一行就能用上它。兼容性是 BIOS 时代最亮的勋章,也是它终生解不开的镣铐。
勋章背面,三道裂痕越撕越宽。
裂痕一:地址空间喘不过气。 盘容量越过 504MB(1024×255×63 个扇区,经典 CHS 上限)后,INT 13h 的寄存器位宽不够用了。业界只能追加"扩展 INT 13h":新功能号 AH=42h,改用 64 位 LBA 寻址。可这是叠补丁不是做标准——各家扩展实现互不相认,引导程序被迫自带探测逻辑,可靠性随之下滑。另一头,内存冲破 4GB 时 32 位保护模式早已成熟,BIOS 却还赖在实模式里,操作系统开机的头几步只好跳一支危险的"模式切换舞":先在实模式装内核,再手工切保护模式,任何一步踏错就是黑屏。这道模式裂缝成了性能与稳定性的慢性毒药。
裂痕二:单体镜像改不动。 传统 BIOS 是一整块静态链接的单体固件——POST 初始化、设备驱动(VBIOS 之类)、设置界面、引导逻辑全部焊死在一起。想支持一款新 USB 3.0 控制器?整份镜像重写、重编、重烧、重测,以月为单位计时;VBIOS 里藏着一个 bug,代价可能是整批主板固件召回。当 PC 产业从定制转向规模化、从年更提速到季更,这种牵一发动全身的体质再也扛不住。
裂痕三:安全完全真空。 那时没有信任根的概念。INT 19h 引导像一扇不设防的门:按软驱、硬盘、光驱的固定顺序读 MBR,而 MBR 只有 512 字节,内容无人校验。恶意代码只要改写盘上第一个扇区,就能抢在操作系统前拿到最高权限。更糟的是 BIOS 自身没有签名验证,攻击者借物理接触或绕过 Flash 写保护即可覆写固件、埋下持久后门——"BadBIOS" 描述的噩梦正源于此。在这个框架里谈"安全启动"是逻辑悖论:你无法用一把可能已被换掉的钥匙去验另一把钥匙。
| 裂痕 | 触发事件 | 补丁方案 | 为何失败 |
|---|---|---|---|
| 地址空间窒息 | 硬盘超 504MB、内存超 4GB | 扩展 INT 13h、LBA、A20 门控 | 厂商实现互不兼容,实模式仍需模式切换舞蹈 |
| 单体镜像难维护 | 新硬件季更、VBIOS 缺陷召回 | 整镜像重编译重烧录 | 周期数月,牵一发动全身 |
| 安全真空 | MBR 篡改、BadBIOS 后门 | 无(先天缺失) | 无信任根,验证在逻辑上不成立 |
二、1998-2012:破茧,然后引爆
1998 年,Intel 立项 "Intel Boot Initiative",着手研究下一代固件——EFI 由此发端。真正的转折在 2005 年:Intel 把 EFI 规范移交给由 AMD、Apple、Dell、HP、IBM、Lenovo、Microsoft 等组成的 UEFI 论坛,规范改称 UEFI,设计哲学也从"绑死硬件"转向"接口驱动"。UEFI 的核心判断很朴素:固件不该是硬件的附庸,而应是横在软件与硬件之间的通用适配层。
图:BIOS 到 UEFI 四十年演进时间线
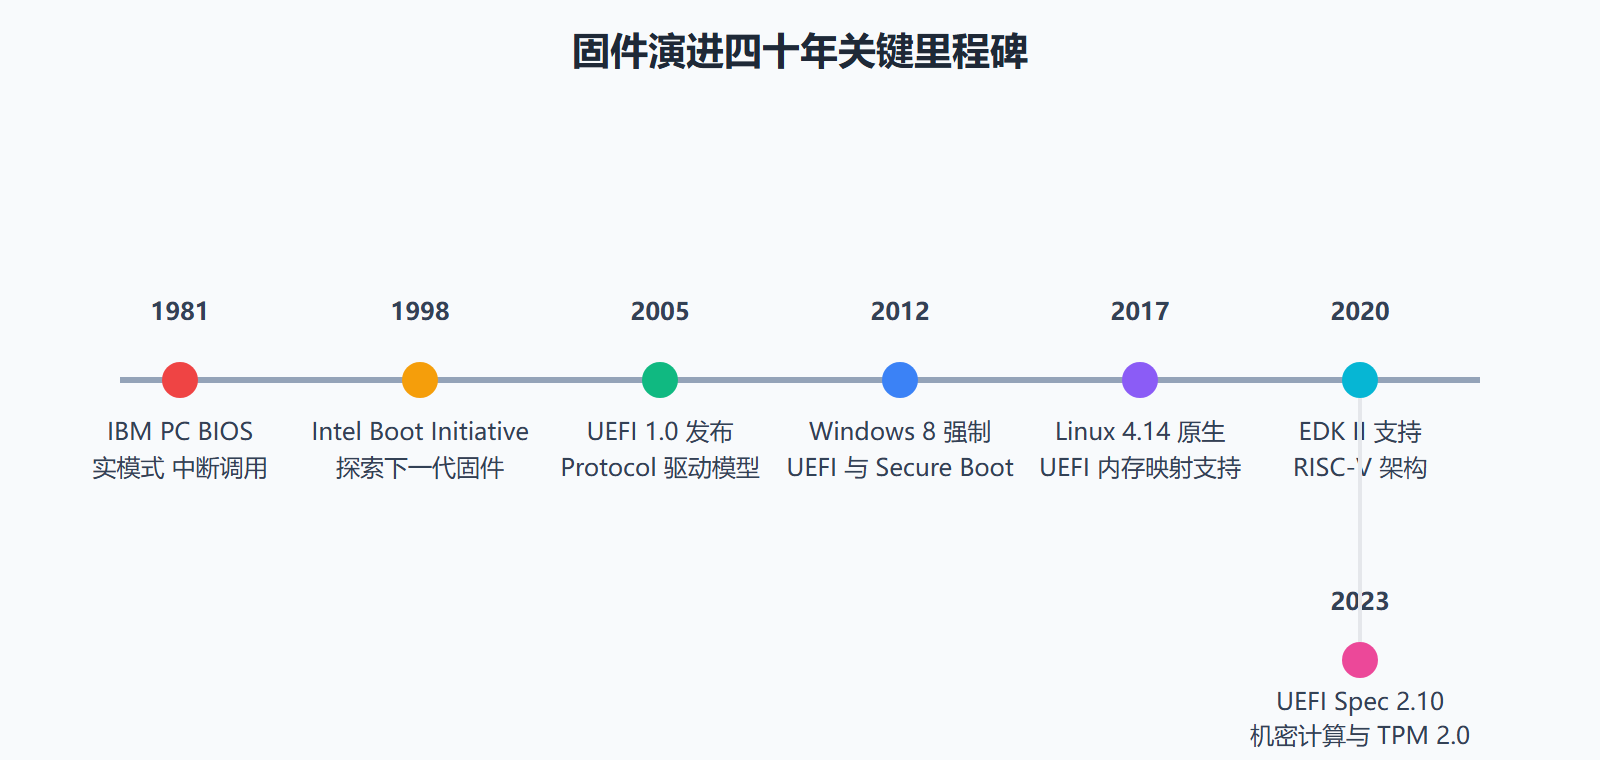
运行时模型的换血才是根本变化:固件本身就是一个面向对象的 32/64 位 PE/COFF 执行环境,上电后直接进保护模式(x86-64 上是长模式),带完整的虚拟内存管理。它可以动态申请内存去支撑图形渲染与网络协议栈;可以装载以 .efi 文件形态放在 FAT32 EFI 系统分区里的模块化驱动,而不是把一切编死进 ROM;可以对外提供语义明确、参数齐全、错误码规范的启动服务与运行时服务——AllocatePages、StartImage、ConnectController 这些名字,与 INT 13h 的寄存器戏法不属同一个文明层级。
服务化把固件逻辑与硬件细节彻底分开。主板要支持 NVMe?固件本体不必内置驱动,往 ESP 放一份符合驱动模型的 NvmeDxe.efi,启动时按需装载即可。这是可组合性的胜利——固件从此能像积木一样自由拼装、单独升级、随时替换。
真正引爆产业切换的,是对 Secure Boot 的原生承载。它不是孤立开关,而是一条从底到顶的链:硬件信任根(CPU 熔丝、TPM 2.0 或 Intel PTT)供出初始密钥;固件在 POST 后用公钥核验核心模块签名;引导环节再用 PK、KEK、db、dbx 里的密钥链逐级核对引导管理器与内核加载器。链的数学底座是 RSA-2048、ECDSA-P256 这类公开可审计算法,不靠"藏起来的安全"。2012 年微软在 Windows 8 上强制 OEM 启用 Secure Boot,等于宣告平台安全责任从用户与操作系统正式上收到固件层——固件第一次拿到"守门人"的法定身份。
此后生态全面跟上:2017 年 Linux 4.14 合入 UEFI 内存映射支持,开源世界彻底接纳;2020 年 EDK II 官方支持 RISC-V,跨指令集的生命力得到证明;2023 年 Spec 2.10 发布,强化 TPM 2.0 集成、固件更新的原子性与机密计算支持。今天,全球绝大多数新售 PC、八成以上的企业服务器和大量嵌入式网关都跑在 UEFI 上。
三、演进的内核:从执行环境到可信服务总线
如果说 BIOS 是封闭的瑞士钟表,UEFI 更像一座智慧机场:统一的航站楼(运行时环境)、标准登机口(Protocol)、全球一致的安检(Secure Boot)、实时刷新的航班屏(UEFI 变量)、通往外部世界的高铁(网络栈)。这个类比指向的内核是:固件从被动、一次性,变成主动、常驻的"可信平台服务总线"。三个维度可以印证。
服务粒度原子化。 UEFI 把一团乱麻的初始化逻辑拆成可独立装载、卸载、调试的 DXE 驱动:PciBusDxe 负责 PCI 枚举,UsbBusDxe 负责 USB 发现,AcpiPlatformDxe 负责组装 ACPI 表。彼此用 Protocol 通信——形似 COM 的纯虚函数表,以 GUID 唯一标识。哪个驱动要用 USB,定位 UsbIo 协议拿句柄、调传输函数即可。基于契约的松耦合,把固件的可测试、可移植、可扩展同时推到新高。
生命周期持续化。 BIOS 的生命终止于 INT 19h 引导完成那一刻;UEFI 的生命贯穿系统全程。GetTime、SetVariable、ResetSystem 这些运行时服务在 OS 接管后照常营业——Linux 走 efivars 子系统对接,Windows 走运行时 API。固件不再是"一次性用品",而是与操作系统并肩的"第二系统":Windows 改电源计划会同步 NVRAM 里的策略变量,Linux 发现 CPU 过热可以直接调用固件级复位。固件真正当上了平台的常驻管家。
生态边界开放化。 UEFI 论坛从几家巨头扩到全球数百家芯片厂、OEM、ODM 与开源社区。参考实现 EDK II 全量开源,已是事实标准框架:树莓派的 UEFI、Ampere Altra 这类 ARM 服务器实现、RISC-V 平台移植——一场跨架构的固件民主化正在进行。开发者可以像写内核模块那样为自己的固件需求写驱动,再部署到任何兼容硬件上。固件的黑盒正在溶解。
⚠️ 常见坑:这条路并不平坦。调试 UEFI 驱动需要专用工具链与深厚的底层功底;Secure Boot 密钥配错可能直接开不了机("变砖"风险);大量工控设备还困在 BIOS 里,"双模固件"将长期并存。生产环境升级固件前,务必先确认启动介质的签名链在新固件下仍然有效。
四、站在历史河岸
回望全程,三股力量塑造了这段历史:硬件复杂度的指数压力,逼固件放弃硬编码蛮力、改走接口抽象;威胁形态的升级,逼固件放弃默认信任、改用密码学验证;软件生态的扩张,逼固件放弃厂商独占、转向开放协作。
💡 关键直觉:一切卡在软硬件交界处的基础设施,生命力都取决于能否在"兼容性、可维护性、安全性"三极之间找到动态支点。BIOS 把兼容性做到极致,却在另外两极全线失守;UEFI 以牺牲部分向后兼容(比如原生 DOS)为代价,在可维护性与安全性上筑起新长城。这套三极框架同样适用于分析任何基础设施的演化。
核心回顾
- 三道裂痕:地址窒息(504MB CHS 与 4GB 内存的双重错配)、单体镜像(支持新硬件须全量重烧)、安全真空(MBR 无人校验、固件可被覆写)。
- 六个节点:1998 Intel Boot Initiative;2005 移交论坛并更名 UEFI;2012 Windows 8 强制 Secure Boot;2017 Linux 4.14 接纳;2020 RISC-V;2023 Spec 2.10。
- 服务化:.efi 驱动躺在 ESP 里按需装载,固件逻辑与硬件细节互不牵连。
- 信任上收:安全责任由 OS 层上移到固件层,守门人取得法定身份。
- 三维度本质:服务原子化(DXE + Protocol)、生命周期拉长(Runtime Services)、生态开放(EDK II 开源)。
- 三极框架:兼容性、可维护性、安全性的动态支点决定基础设施能活多久。
下一节把这四十年的结局摆上解剖台,在寻址、接口、信任三条维度上逐项对照,把整段叙事压成一张可随时查阅的范式对照表。
五、在 EDK2 仓库里亲眼看四十年年轮
演化史不必只从论文里读,EDK2 的版本标签本身就是一条时间轴。把仓库克隆下来翻 tag,EFI 1.10 到 edk2-stable 的命名变迁一目了然:
$ git clone https://github.com/tianocore/edk2.git $ cd edk2 && git tag | grep -E "edk2-stable" | head -8 edk2-stable201903 edk2-stable201905 edk2-stable201908 edk2-stable201911 edk2-stable202002 edk2-stable202005 edk2-stable202008 edk2-stable202011 $ git log --format="%ad %s" --date=short -- MdeModulePkg/Core/Dxe | tail -3 2007-06-07 Move to new location for Mde Module Pkg. 2007-04-26 Add in the rest of MDE pkg. 2006-12-10 initial import
2006 年的 initial import 正是 Intel 把 EFI 基础代码开源交给 TianoCore 社区的时间点,比 UEFI 论坛定名(2005)晚一年,因果链在提交历史里对得上。
固件能力随年份的扩张也能从同一台机器的两次启动日志里量出来。2011 年的 EFI 启动信息只有寥寥数行,2024 年的则带上了安全启动与 TPM 度量:
# 2011 年 ThinkPad(EFI 1.x 风格,dmesg 节选) efivars: registered efivars EFI Variables Facility v0.08 2004-May-17 # 2024 年桌面主板(UEFI 2.10,journalctl 节选) systemd[1]: Detected architecture x86-64. kernel: efi: EFI v2.70 by American Megatrends Inc. kernel: efi: SMBIOS=0x7a7b0000 ACPI=0x7a76f000 ACPI 2.0=0x7a76f014 kernel: secureboot: Secure boot enabled kernel: tpm_crb MSFT0101:00: tpmbuf 00000000fed40080 - 00000000fed40fff kernel: tpm tpm0: starting up the TPM safely: crb kernel: efi: Freshest runtime version 0x3
从 3 行到 8 行,多出来的每一行都对应本编后面某一章:ACPI 表传递(第 3 章)、安全启动(第 4 章)、TPM 度量(第 4 章)。年轮不是比喻,是日志长度。