2.1 系统启动流程
2.1 系统启动流程
本节摘要:一次开机,本质是三次控制权交接——硬件递给固件、固件递给引导加载器、加载器再递给内核——环环相扣的信任递归。本节沿时间轴把全程拆开:POST 如何从一段线性自检长成产出完整性证据的分阶段模块集合,引导加载又如何跨过地址空间、设备抽象、信任语义、执行上下文四道门槛。
先说结论
读完本节,你应当能:点出三次交接各自依靠什么取得信任(熔丝、签名链、度量链);说出模块化 POST 里各 DXE 驱动的分工;为加载器的四道门槛各配一个真实故障;列全 ExitBootServices 之前必须交割的上下文清单。
一、启动的本质:一场递归的信任交接
按下电源键,电流唤醒主板——这远不止"开机"两个字那么轻巧,而是一场横跨硬件、固件、协议与信任边界的多段交接仪式。把启动比作"电脑睡醒"过于温柔;更贴切的说法是一场对混沌的受控驯化:通电刹那,上亿晶体管的电平是随机的,内存单元里塞着残余数值,PCIe 链路还没协商速率,缓存里全是垃圾,指令指针指着未经核验的地址。此刻没有内核、没有驱动、没有中断向量表、没有页表——只有一片由硅的物理法则统治的荒原。启动要做的,是在荒原上用最小可信基起第一座逻辑塔,并保证之后的每一层都砌在已被验证的前一层之上。
抽掉细节,启动一共发生三次关键交接,每次交接同时意味着信任边界外扩与执行环境升级:
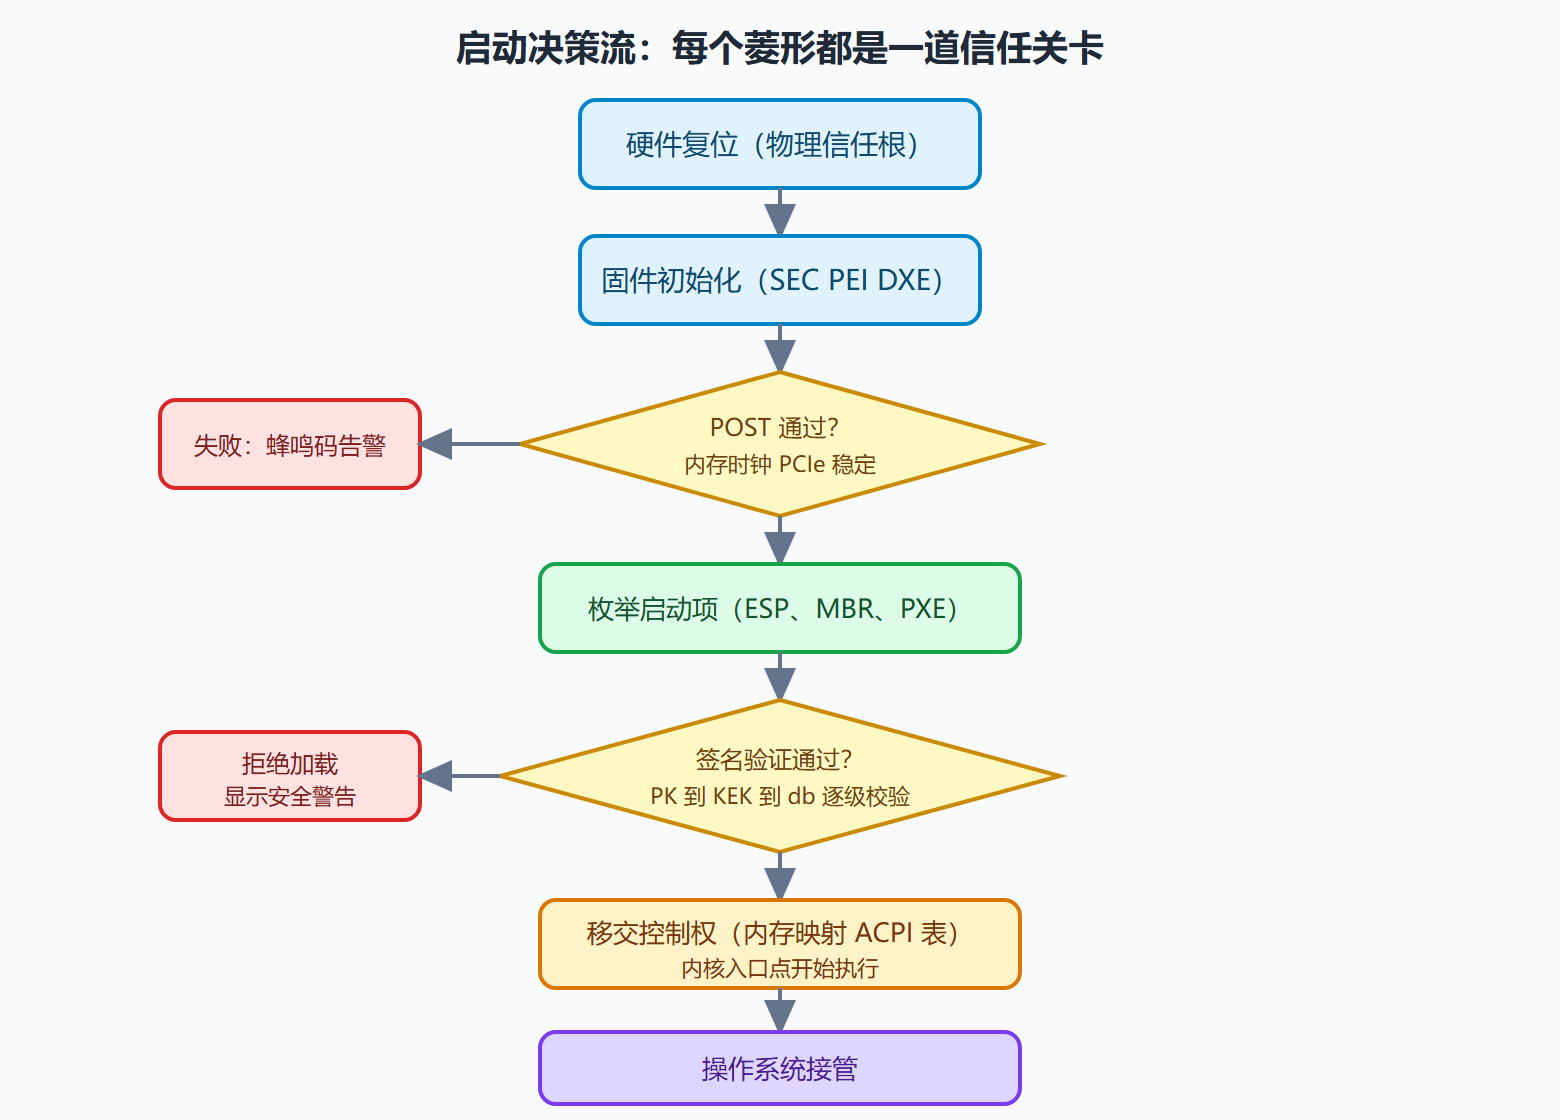
第一次:硬件交棒固件。 复位之后,硬件逻辑强制把 CPU 引向 ROM 里固化的入口,初始控制权归固件。此刻的信任锚是芯片厂烧好的熔丝(eFuses)或开了写保护的 SPI Flash 区段——整条链上唯一不靠软件验证的绝对可信根。
第二次:固件交棒引导加载器。 基础初始化做完,固件去硬盘、NVMe、USB 或网络取更复杂的代码。难题随之而来:怎么证明取回的代码没被动过?这次交接不再依赖物理只读,改走密码学核验——Secure Boot 背后的 PK/KEK/db/dbx 证书链。
第三次:加载器交棒内核。 最后一棒不只是搬运代码,还包括内存布局的初始化、ACPI 表的递交、EFI 系统表的移交,以及最要命的执行模式切换——从实模式/兼容模式进到保护模式/长模式,再到可能启用的各种现代防护。
三次交接构成递归契约:后一阶段的合法性全部押在前一阶段验证无误之上。任何一环脱扣,安全模型便整体坍塌。微软《Firmware Security Assessment Report》抽查过全球 127 款主流 OEM 设备:31% 存在 Secure Boot 绕过路径,病根几乎都能追到第二次交接里的密钥策略配置缺陷或 dbx 更新滞后。这佐证了一个判断:启动首先是安全治理问题,其次才是性能工程问题。
| 移交环节 | 信任锚点 | 验证方式 | 典型断链事故 |
|---|---|---|---|
| 硬件→固件 | 熔丝、写保护 Flash 区 | 物理只读,无需软件 | SPI 写保护被绕过后固件被覆写 |
| 固件→加载器 | PK/KEK/db/dbx | RSA-2048/ECDSA 签名链 | 密钥策略缺陷导致绕过验证 |
| 加载器→内核 | PCR 度量链 | 哈希写入 TPM 寄存器 | 页表 NX 位设置不当为 ROP 开门 |
图:从上电到内核接管的完整决策流
二、POST:不止是检测,更是硬件主权的首次宣告
把上电自检说成"看看内存显卡插没插好",是对它的低估。现代固件里,POST 已经长成一套分阶段、可配置、可审计的硬件主权声明协议——它不是一个程序,而是一批固件模块按时序协作的微服务集群。
老 BIOS 的 POST 是 ISA 时代的直线逻辑:CPU、ROM、RAM、显卡、键盘控制器、其余外设,一路顺扫。在多核、NUMA、PCIe 拓扑日趋复杂的当下,这种顺序早已僵硬。UEFI 改成模块化框架,把检测拆给各自独立的 DXE 驱动,一个驱动管一个硬件域:
- CPU 初始化驱动:打微码补丁、初始化 MSR、核对功能控制位;
- 内存初始化驱动:跑内存训练、动态调 DRAM 时序、做 ECC 校验并标记坏块;
- PCI 总线驱动:遍历 PCIe 配置空间,枚举设备、分配 BAR 地址窗口、协商链路速率,并触发各设备自带 Option ROM 执行;
- 图形输出驱动:点亮帧缓冲,给 UEFI Shell 和启动管理器铺好画布。
更重要的是,POST 已经不止于"通电就亮",而是内嵌了实时健康度量化。以 Intel 平台信任技术为例,POST 期间会调 TPM 的随机数接口取熵,并把 CPU 温度、电压纹波、内存误码率等传感数据哈希后写进 TPM 的 PCR0。POST 的结果由此变成平台完整性的防篡改证据:后续验证一旦失败,可以回查 PCR0,判断究竟是固件被改,还是硬件在物理退化。
"成功"的定义也在变。过去屏幕亮、键盘响应就算过关;现在规范要求固件在退出启动服务前对所有运行时服务完成完整性校验并把结果写入 NVRAM。POST 的终点不再是用户看到的界面,而是"运行时服务就绪态"的确立——它是操作系统后续启用系统管理模式、扩展可信域绕不开的地基。
💡 关键直觉:BIOS 年代的蜂鸣码是"故障摩尔斯电码"——一长两短报显卡、连着短响报内存。UEFI 年代这套码逐渐让位给屏幕诊断码与 LED,但排障思路没变:先定位卡在哪个阶段,再去查那个阶段的驱动与硬件。
三、引导加载:从裸金属迈向高级抽象的四道门槛
如果说 POST 是硬件世界的宪法宣誓,引导加载就是操作系统降生前的立宪会议。它要在没有任何 OS 服务托底的前提下搭起一整套高级执行环境——"把内核拷进内存再跳过去"这种描述,低估了它的全部工作量。
第一道门槛:地址空间。 x86-64 复位后默认 16 位实模式、1MB 空间;现代内核却必须活在 64 位长模式加分页的世界里。加载器得亲手完成这次维度折叠:先装全局描述符表开保护模式;再建页目录指针表与页目录、放下初始映射(通常恒等映射)并打开分页位;最后配置扩展功能寄存器进入长模式,跳进 64 位入口。每一步都踩在悬崖边:页表基址寄存器装错,MMU 当场崩溃;控制位配错,保护异常;页表项 NX 位没置对,等于给 ROP 留了侧门。2022 年黑帽大会披露的 BootHole,病根正是加载器建页表时 NX 位处理失当,让恶意内核模块绕过 Secure Boot 执行任意代码——加载器的代码质量,就是全系统的安全下限。
第二道门槛:设备抽象。 POST 完成只代表硬件"有电",不代表"能用"。一块 NVMe 盘在 PCIe 上枚举成功,只说明配置空间可读,存储空间未必可访问。加载器必须自带一套完整驱动栈:NVMe 要解析能力寄存器、建好提交/完成队列、发 Identify 命令、铺 I/O 队列;USB 要完成枚举、分配地址、选配置、挂类驱动;网络启动要初始化网卡接口、DHCP 拿地址、TFTP 下引导文件。这些不是内核驱动的缩水版,而是独立实现的精简协议栈。UEFI 为此定义了标准协议接口,让各厂加载器共用同一套硬件抽象——驱动从固件内部剥离成可插拔、可升级、可验证的模块,这正是 UEFI 胜过老 BIOS 的核心一手。
第三道门槛:信任语义。 Secure Boot 回答"代码来路正不正",却不管"跑起来的行为正不正"。UEFI 引入 TPM 度量启动,把信任从静态核验扩到动态记录:启动管理器每装载一个程序前,先把哈希写进 TPM 的指定 PCR——管理器自身、启动选项、OS 加载器各有各的寄存器分工;内核加载后再把镜像哈希续上,串成一条无法伪造的度量链。攻击者即便骗过签名验证换了加载器,其行为也会在 PCR 留下指纹,供远程举证。微软 Azure 的保密虚拟机正是用这套机制向租户出具启动完整性证明——信任从"我信你"升级为"我能证明你"。
第四道门槛:执行上下文。 最后一棒要体面交权,把四样东西完整递给内核:内存映射信息(哪里可用、哪里被固件占、哪里保留)、ACPI 表指针(内核搭电源与热管理要用)、EFI 系统表(启动/运行时服务函数指针与配置表都在其中)、命令行参数(由启动管理器注入)。交接绝非一次 memcpy 能了结:内核必须在开分页之前把运行时服务映射到固定虚拟地址并重定位地址映射函数。任何偏差——运行时服务没映射对、ACPI 表地址转换错了——后果是内核关不了机、休眠失败、甚至 USB 全瞎。这解释了一个常见怪象:某些定制内核在 UEFI 机器上起不来、在老 BIOS 机器上却好好的——毛病不在内核,在加载器与内核之间那条细细的上下文桥。
⚠️ 常见坑:ExitBootServices 有严格的时序要求——先 GetMemoryMap 拿当前映射,映射键必须与退出调用时一致;中间只要有驱动动过内存,键就作废,退出调用报错,必须重取映射再试。不少自制引导器就卡死在这里。
四、架构启示:启动流程是系统设计的元语言
穿过 POST 的蜂鸣与加载器的命令行,直视三次交接的底层逻辑,会发现启动是整个计算架构的元语言。它定下控制的粒度——从复位向量的硬件强制,到启动管理器的策略可配,再到加载器的脚本化,控制权从芯片向软件逐级下放,而每级下放都附带更强的验证。它画出信任的拓扑——信任不是一条直线而是立体的网:硬件根锚固件,固件证书链锚加载器,加载器度量链锚内核,内核再锚用户进程,任何一节失守都引发雪崩。它推动抽象的演进——从 16 位中断到 Protocol 再到设备树,层级不断抬高,而启动始终是抽象落地的唯一通道。它也暴露演化的张力——ARM64 已全面拥抱 UEFI,RISC-V 社区还在争论该走 UEFI 还是轻量方案,争的其实是"启动该背多重的复杂性":要成熟但臃肿的通用框架,还是精简但得重复造轮的垂直优化。
本章回顾
- 三次交接:硬件→固件(熔丝)、固件→加载器(签名链)、加载器→内核(度量链),递归契约层层相扣。
- 安全现状:抽检 127 款设备 31% 有绕过路径,病灶集中在密钥策略与 dbx 滞后。
- POST 之变:线性扫描改模块化微服务,产出写入 PCR0 的完整性证据,终点是运行时就绪态。
- 四道门槛:地址空间(模式与页表)、设备抽象(独立精简驱动栈)、信任语义(签名到度量)、执行上下文(四类移交物)。
- BootHole 之训:NX 位处理失当即可绕过 Secure Boot,加载器质量即安全基线。
- 元语言视角:控制粒度、信任拓扑、抽象演进、演化张力——读懂启动,等于握住系统的解剖刀。
下一节把镜头从时间轴切到空间轴,看被启动流程驯化的这片内存如何按类型与主权被切分。
四、把流程图钉在硬件上:POST 码与 ResetVector
流程图的每个阶段在硬件上都有可观测的侧写。最直接的观测点是 POST 码——固件在 0x80 端口打出的阶段编号,主板接数码管或用工具读日志即可还原时序:
# 一台 AMI 固件机器的串口日志(POST 码已翻译为阶段名) [0.002] SEC : Entered from reset vector [0.004] SEC : Platform init (MRC) start - memory training [0.918] SEC : Memory init done, 32 GB DDR5 @ 5600 MT/s [0.921] PEI : Dispatching 147 PPI modules [1.204] DXE : Core entry, hob list at 0x7A6C0000 [1.310] DXE : APS 3.11.07 Connected [0] [1] [2] [3] [1.688] BDS : Console connected (GOP 2560x1440) [1.702] BDS : BootOrder: 0001,0002,0017 [1.745] BDS : Loading PciRoot(0x0)/Pci(0x1,0x1)/NVMe(0x1)/HD(1,GPT,...)/\EFI\BOOT\BOOTX64.EFI [1.912] TSL : ExitBootServices issued, handing 6 GB of runtime mappings to OS
九行日志对应流程图九个阶段,1.9 秒里完成了从复位到交权。其中 MRC(内存训练)占掉 0.9 秒——现代 DDR5 每次冷启动都要重训,这也解释了为什么固件启动时间主要花在 PEI。
链条的第一环可以在 EDK2 源码里逐字读到。复位后 CPU 执行的第一段代码是 ResetVector,它把 16 位实模式切换到 32 位并跳去 SEC,全汇编、贴在闪存顶端:
; OvmfPkg/ResetVector/ResetVector.nasml(节选,有删节) resetVector16: cli ; 关中断,此时还没有 IDT cld xor dx, dx mov ds, dx ; DS=0,段寄存器清零 jmp transitionFromReal16To32BitFlat transitionFromReal16To32BitFlat: o32 lgdt [cs:gdtr] ; 加载 GDT:code/data/base0/limit 4G mov eax, cr0 or eax, 0x1 ; CR0.PE=1,打开保护模式 mov cr0, eax ; 从这一条指令起,CPU 已是 32 位 jmp LINEAR_CODE_SEL:$+... ; 远跳转刷新流水线
or eax, 0x1 这一行就是 1981 年到今天所有 x86 机器共有的第一声啼哭——无论 BIOS 还是 UEFI,-reset 后的前几十条指令几乎没变过。