3.1 文件系统与存储
3.1 文件系统与存储
本节摘要:UEFI 存储层立在三份契约之上——ESP 用 FAT32 承载可验证的启动代码容器,GPT 分区表给出可校验的盘面布局,NVRAM 变量服务提供跨重启的策略仓库。本节讲清 ESP 被强制为 FAT32 的工程账、路径即策略的目录约定、NVRAM 的 GUID 隔离与原子写入,以及两者在 Secure Boot 里的双螺旋配合。
本节导读
读完后你应当能:解释 ESP 为何应被当作协议接口而非"启动分区";列举 FAT32 中选的三条技术理由;描述 NVRAM 变量的四层语义(GUID、属性、认证、原子性);白板画出一次 Secure Boot 中 ESP 与 NVRAM 的协作时序。
一、ESP:名叫分区,实为协议接口
UEFI 规范在定义 EFI 系统分区时刻意绕开了"启动分区"这个含混叫法。它不是给内核用的临时跳板,而是固件与软件之间一套基于文件语义的双向通信协议的物理载体。它一出现,就等于固件层正式承认了"文件"这个概念——BIOS 时代想都不敢想:BIOS 眼里只有扇区号;UEFI 却能顺着 EFI 目录树解析完整路径,还明白这个文件作为启动管理器的语义角色。
这份技术契约立在三个支点上。
支点一:格式强制——FAT32 的无状态共识。 规范把 ESP 钉在 FAT 家族上,实践里只有 FAT32 同时满足容量与兼容。这不是历史惰性。FAT32 是无元数据依赖、无日志、无权限模型的"裸文件系统":目录项以定义清晰的 32 字节字段直映扇区偏移,驱动不必加载复杂的索引树,也不必回放日志。固件自带的 FAT 驱动按规范读字段就能走完路径遍历与文件读取。低语义开销换来的是毫秒级窗口内的关键文件定位——反过来设想,若固件得原生啃 NTFS 的 MFT 元数据或 ext4 的区段映射,启动延迟会按数量级膨胀,固件体积与验证复杂度双双失控。
更进一层的道理是:FAT32 的无状态本身就是安全基线。它不记访问时间戳、不存扩展属性、没有 ACL——ESP 内容一旦被动,必然表现为文件内容或大小的显式变化,而不会是隐式的元数据漂移。这给签名验证递上了干净的输入面:验证器只盯引导文件的二进制哈希,不必担心元数据变动搅局。
支点二:命名空间约定——路径即策略。 ESP 的目录不是随意堆放,而是背着严格的语义分层:根下 EFI 文件夹里必须是厂商子目录,各子目录遵守约定的默认加载路径,引导文件名还按架构区分(x64 与 32 位各有标准名)。这层约定同时完成三件事:厂商隔离——各家系统的加载器各守各的命名空间互不打架,固件不替用户"选系统",只提供"按标准路径装载"的能力,选择权留给用户与启动顺序变量;架构感知——同一 ESP 能并排放下多架构引导程序,为跨平台调试与混合部署打底;可发现——UEFI Shell 枚举厂商目录即可动态生成启动菜单源,现代启动管理器的图形菜单正发源于此。这套命名空间本质上是个轻量服务发现协议:不靠任何目录服务,把"注册服务"简化成"在约定路径放一个可执行文件"。
支点三:持久性边界——双态分离。 固件自己对 ESP 的写入必须压到最少且可审计,典型场景只两种:固件更新程序往更新目录写新镜像;密钥管理工具更换证书文件。其余写入(系统写日志、缓存)都属应用层行为,不在固件信任域内。由此 ESP 呈现双态:启动态,固件以只读方式扫描、加载、验证,ESP 是静态可信源;运行态,系统以读写方式挂载它做更新或诊断,ESP 是受控可变区,改动须经系统层签名二次确认。状态分离把"启动完整性"与"运行可维护性"解了耦:既免去 BIOS 时代刷固件要专用烧录器的笨重,也堵死了任意进程覆写启动代码的黑洞。
| ESP 特性 | 启动态 | 运行态 |
|---|---|---|
| 挂载方式 | 固件只读扫描 | 操作系统读写挂载 |
| 信任属性 | 静态可信源 | 受控可变区 |
| 典型操作 | 定位并验证引导文件 | 固件更新、密钥更新、诊断 |
| 写入约束 | 固件不写 | 需签名策略二次确认 |
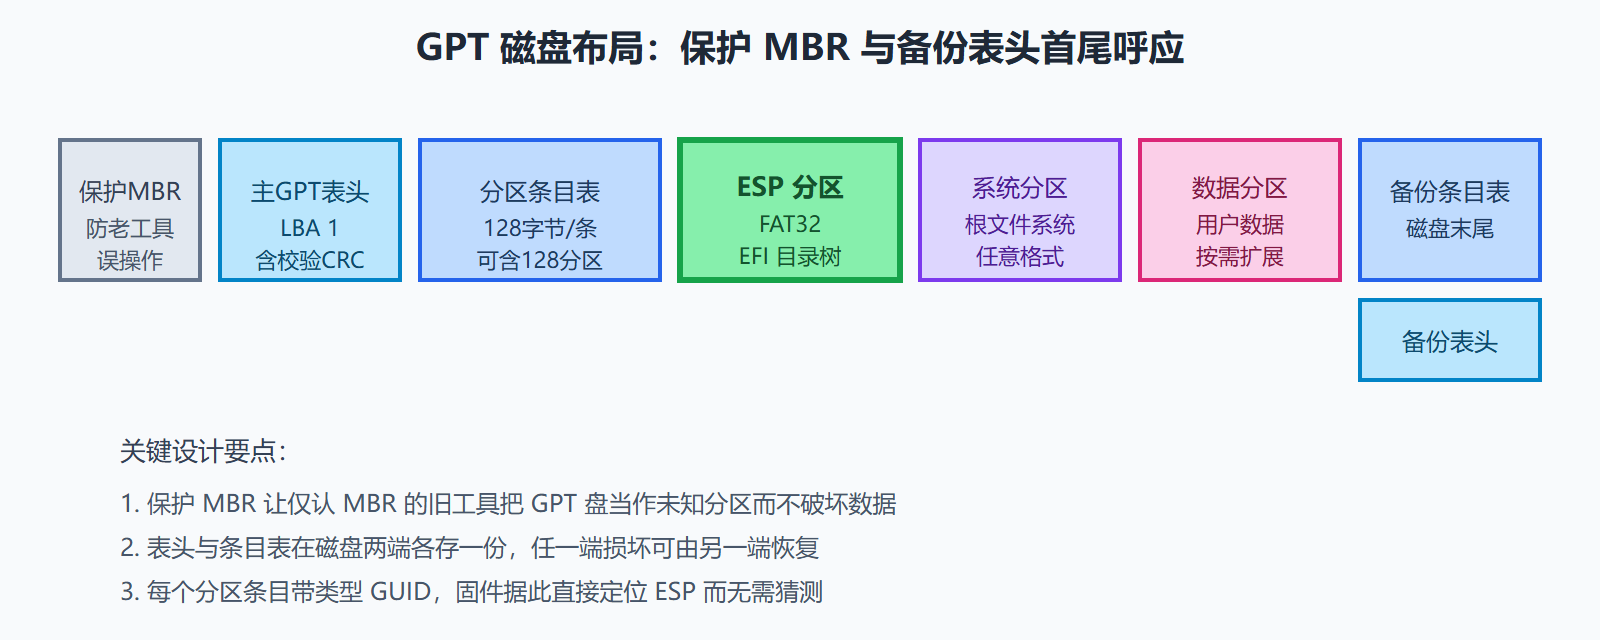
图:GPT 磁盘布局与 ESP 定位
二、NVRAM:固件的持久化突触
如果说 ESP 是固件与外界交换启动程序的信使,NVRAM(非易失内存)就是固件自己的记忆皮层——存放那些必须熬过断电、重置甚至固件升级依然有效的决策痕迹。NVRAM 不是某块物理芯片的名字,而是一套带类型语义的抽象键值存储服务,后端可以是 SPI Flash、eMMC 的重放保护分区,甚至 TPM 的非易失索引。
BIOS 年代,CMOS RAM 只装得下几十字节的日期时间与硬盘参数,没有校验、没有权限、没有版本管理。UEFI NVRAM 则搭起四层语义结构。
第一层:GUID 命名空间隔离。 每个变量不只挂一个字符串名,还绑一枚 128 位全局唯一标识:启动相关变量(启动顺序、启动项)、OEM 自定义变量、Secure Boot 密钥库各持专属 GUID。GUID 一次性解决了 CMOS 命名撞车的老毛病——不同厂商、不同固件模块随意建变量,只要 GUID 各自为政就互不覆盖。相当于给每个软件模块分了独立记忆隔间,是大规模固件生态协同的前提。
第二层:属性标记的权限契约。 属性字段写明生命周期与权限:非易失位要求持久保存;启动服务访问位允许启动期读写;运行时访问位允许系统运行期读写;基于时间的认证写入位开启时间戳加签名的防重放写保护;追加写位支持日志类变量链式续写。最有嚼头的是属性组合策略:启动顺序变量必须同时打开启动与运行时两个访问位——固件启动时可依用户按键改它,系统运行时也能经标准接口调整(操作系统管理启动项的命令正基于此);而 SecureBoot 布尔变量通常只开启动服务访问、禁止运行时改写——这道闸把安全策略的最终解释权死死攥在固件手里。
第三层:认证变量与 TPM 协同。 规范设计了认证变量:数据字段尾部附上标准时间戳格式的时间与数字签名,固件写入前先验签,保证变量值出自可信主体。再往前一步,平台集成 TPM 2.0 时,NVRAM 变量可与 TPM 非易失索引绑定:平台密钥既存在 NVRAM,其哈希也写进 TPM 专用索引,读取时固件可要求 TPM 代读并比对哈希,拿到硬件背书的双重核验。NVRAM 由此从"可擦写的 Flash"升格为"TPM 担保的可信寄存器"。
第四层:版本化与原子性。 追加写属性让多次写入串成链式日志(固件更新日志即是)。更要紧的是写入原子性:要么整份新值落盘,要么维持旧值,中间态绝不出现。底层做法是——SPI Flash 采用区块擦除加页编程模型,驱动把变量放进专用小扇区,更新时先写新副本、再原子切换指针、最后擦旧副本,全程对上层透明。
| NVRAM 层级 | 机制 | 解决的问题 |
|---|---|---|
| 命名空间 | 128 位 GUID | 多厂商变量互不覆盖 |
| 属性标记 | 非易失/访问控制位 | 生命周期与权限策略 |
| 认证变量 | 时间戳加签名 | 防篡改、防重放 |
| 原子写 | 双副本加指针切换 | 掉电一致性 |
NVRAM 的终极意义是让固件获得"记住过去、左右未来"的手腕:下次启动变量指定一次性启动选项;控制台变量记下上次用的设备;系统指示变量告知固件 OS 想执行的平台级动作(固件更新、内存清零)。没有它,UEFI 只是个功能更多的 BIOS;有了它,UEFI 才算一台有连续记忆的启动引擎。
⚠️ 常见坑:ESP 里的文件和 NVRAM 里的启动项是两码事。重装系统后启动项还指着旧内核路径,或 ESP 一格式化导致 NVRAM 启动项全体悬空,是双系统用户最常踩的雷。正确修法是重建启动项变量,而不是反复往 ESP 里塞文件。
三、双螺旋:ESP 与 NVRAM 的共生
两者从不孤立,在启动流程里拧成双螺旋——一个提供可验证的代码载体,一个提供可信赖的策略上下文。以 Secure Boot 为例,验证链把配合演得明明白白:
固件初始化时先读 NVRAM 里的安全启动开关与设置模式,确认状态;再从 PK、KEK、db、dbx 变量里取出公钥与黑白名单;顺着启动顺序变量找到启动项,到 ESP 对应厂商目录下定位加载器文件;调内置验证引擎,用 db 证书链核对文件签名;通过后加载器作为第二级,用同一套机制继续验内核——这一步又要从 ESP 读配置文件,而配置的生成可能受 NVRAM 系统指示标志影响。
链条里,ESP 是"被验证的客体",NVRAM 是"验证的依据与策略"。没有 ESP,固件无从装载可信代码;没有 NVRAM,固件不知道该信谁、拒谁、度量结果记到哪。这套共生在度量启动里更醒目:固件不光验文件,还在每次装载前把哈希写进 TPM 的 PCR,并把度量事件日志追加到 NVRAM 相关变量。系统起来后可读取日志提交远程证明——此时 NVRAM 存的不只是策略,还是一条无法抵赖的启动过程证据链。
四、面向未来的存储契约:可以演进,铁律不破
今天 ESP 强制 FAT32 的设计正被新场景挤压:4GB 单文件上限装不下大型固件更新包与 AI 模型引导镜像;没有原生加密与访问控制,与零信理念相悖。业界的动向包括:规范草案提出替代 ESP 概念,允许固件声明支持 exFAT 或轻量 ext4 驱动,前提是解析性能同样确定;Linux 社区尝试把内核直接编成 PE 格式让固件原生装载,省掉中间层对多级压缩文件的依赖;机密计算推动加密 ESP——内容落盘即密文、只在安全飞地内解密执行,密钥封装进 NVRAM。
但一切演进都守同一条铁律:存储抽象必须为启动确定性服务。任何新文件系统,若做不到百毫秒量级内完成引导文件定位装载,或会引入不可预测的缓存抖动,就没资格进核心启动路径。UEFI 的存储哲学从来不靠技术炫技,而靠极致克制换取启动过程的可预测、可验证、可审计。
💡 关键直觉:给嵌入式设备挑 ESP 方案,先问"最坏情况的定位耗时"而不是"平均性能"。FAT32 三十年不倒,是因为它的最坏情况(目录遍历深度固定、无日志回放)与最好情况一样可预测——确定性比平均速度更贴启动场景的本质。
一节小结
- ESP 三支点:FAT32 无状态共识(低语义开销即安全基线)、路径即策略(轻量服务发现)、双态分离(启动只读可信、运行受控可变)。
- FAT32 的深意:没有元数据漂移,篡改必显式表现为内容变化,验证面干净。
- NVRAM 四层:GUID 隔离、属性权限、认证变量防重放、原子写保一致。
- 权限范本:启动顺序变量允许运行时改,SecureBoot 标志禁止运行时改——策略解释权锁死在固件。
- 双螺旋:ESP 供"验证什么",NVRAM 供"凭什么验证",度量日志让 NVRAM 兼任证据链。
- 演进铁律:新存储方案先证明启动确定性,再谈进核心启动路径。
下一节从存储转向运行时:协议与驱动模型如何让固件的能力可被发现、可组合、可治理。
四、手工搭一个 ESP 并看着它被固件认领
ESP 的特殊性可以亲手复现:它是普通 FAT32,但分区类型 GUID 固定为 C12A7328-F81F-11D2-BA4B-00A0C93EC93B。在空白盘上走一遍:
$ sudo sgdisk -n 1:0:+512M -t 1:C12A7328-F81F-11D2-BA4B-00A0C93EC93B /dev/sdb The operation has completed successfully. $ sudo mkfs.fat -F32 -n ESP /dev/sdb1 mkfs.fat 4.2 (2021-01-31) $ sudo blkid /dev/sdb1 /dev/sdb1: SEC_TYPE="msdos" LABEL="ESP" UUID="3E1A-2C4B" TYPE="vfat" \ PARTUUID="c12a7328-f81f-11d2-ba4b-00a0c93ec93b" $ sudo mount /dev/sdb1 /mnt && mkdir -p /mnt/EFI/BOOT $ cp BOOTX64.EFI /mnt/EFI/BOOT/ # 这个回退路径就是 UEFI 规范的 \EFI\BOOT\BOOTX64.EFI
插上这块盘、清空启动项,固件仍会找到它——靠的不是启动菜单,而是类型 GUID 加回退路径这对约定。
GPT 的自保护机制同样值得一眼。规范规定 GPT 表头在磁盘头 34 扇区有一份 Protective MBR,防止老工具误认整盘未分区:
$ sudo gdisk -l /dev/sdb 2>/dev/null | head -12 GPT fdisk (gdisk) version 1.0.8 Partition table scan: MBR: protective BSD: not present APM: not present GPT: present Found valid GPT with protective MBR; using GPT. Disk /dev/sdb: 1953525168 sectors, 931.5 GiB Sector size (logical/physical): 512/512 bytes Disk identifier (GUID): 9A4C1D2E-... Partition table holds up to 128 entries Main partition table begins at sector 2 and ends at sector 33
MBR: protective 一行说明保护分区在工作:老 BIOS 工具会看到一整个 0xEE 类型的"未知分区"而放弃写盘。128 个表项、双份表头(主表在 2-33 扇区,备份在盘尾)——这些都写在 UEFI 规范第 5 章,而不是某个厂商的私约。