4.1 安全启动SecureBoot
4.1 安全启动 Secure Boot
本节摘要:Secure Boot 在 UEFI 规范里承前启后——公钥密码学是筋骨、密钥库状态机是神经、镜像签名验证是脉搏,合成一套动态信任协议。它不担保运行期万事大吉,只死守一件事:"信任从哪开始"——任何被装载执行的启动组件,都必须持可信方签发且未被篡改的数字通行证。本节拆解它的三个设计命题、PK/KEK/db/dbx 四级密钥治理与验证全流程。
本节目标
读完后你应当能:讲清 Secure Boot 非有不可的理由(Bootkit 范式与 UEFI 扩展性悖论);画出 PK、KEK、db、dbx 四库的授权与制衡图;描述镜像验证的四步(解析、摘要、证书链、策略执行);说明信任如何经度量启动与内核签名继续向下传递。
一、信任的基石:Secure Boot 非有不可的理由
把计算机当作一座城:固件是看门的,内核是主政的,驱动是各衙门,应用是市井。城门大开、不查符契,任人披甲带刀直闯内廷,禁军布防再严也是空文。Secure Boot 就是这座数字城的第一道查符契的关卡。
BIOS 年代的"启动"近乎玄学:MBR 区区 512 字节,要完成磁盘寻址、跳引导扇区、再拉起更大的引导程序;整条链既无校验也无身份认证。攻击者覆写一个扇区,就能赶在操作系统装载前埋下持久后门——这就是 Bootkit 攻击范式。微软安全报告统计过:三分之二以上的 APT 组织至少用过一次启动级漏洞,其中近一半靠绕过或破坏传统启动验证。
UEFI 的到来并没有自动解决此事。UEFI 本身是更强大的固件接口——64 位环境、模块化驱动、网络栈——但恰恰因此,扩展性反而把攻击面撑大了:一份没签名的 UEFI 驱动能直接拿到极高权限,足以劫持安全内存、改写度量值、甚至伪造时间戳躲审计。不受约束的能力,就是危险的温床。
Secure Boot 正是对这个悖论的应答:不削 UEFI 的能力,只给它配一副责任框架。设计哲学压成三句递进的话。
命题一:启动必须有起点,而起点必须能验。 问题不是"谁先跑",而是"谁被准许最先跑"。这里的"最先"不是毫秒级的时间先后,而是控制流意义上的权威排序——固件必须先验下一个执行体的签名,确认无误才交权。这就是信任传递的原子操作。
命题二:信任不是二元开关,而是可演化的策略空间。 早期实现常被骂"微软锁定"——只认微软签的密钥。但规范早已要求支持用户可管理的密钥库:平台密钥 PK、密钥交换密钥 KEK、签名库 db 与禁止库 dbx。四者构成带版本号、带权限域、带吊销能力的分层治理模型:OEM 预置信任、独立软件商发布签名驱动、终端用户自定义白名单、Linux 发行版经 shim 桥接自家密钥体系。信任由"中心化发许可"升级为"分布式共治"。
命题三:完整性校验必须绑身份,不能只比对哈希。 单纯比镜像哈希看着可行,实则易碎:攻击者可以造出功能等价、哈希不同、签名合法的恶意镜像(签名混淆攻击)。Secure Boot 强制每份可执行镜像带标准格式的签名区块,且签名必须出自 db 中有效公钥对应的私钥。验证做三重核对:签名语法是否正确、证书链是否有效(能否追到 db 里的根证书)、签名覆盖是否完整(罩住整个可执行头与全部节区)。攻击者不光要破私钥,还得在功能不变的前提下精确操纵节对齐、重定位表、校验和等几十个耦合参数——工程成本指数级抬升。
| 设计命题 | 对抗的威胁 | 落地机制 |
|---|---|---|
| 起点必须可验证 | Bootkit 引导链劫持 | 逐级签名验证后移交控制权 |
| 信任可演化策略 | 中心化锁定与生态封闭 | 四级密钥数据库共治 |
| 完整性绑定身份 | 签名混淆与哈希碰撞 | 语法加证书链加覆盖三重检查 |
二、信任的骨架:密钥库四重奏
把 Secure Boot 当作数字海关,密钥库就是签证政策手册——不拍板谁最终入境,但把签证的签发机构、种类、期限与黑名单写得死死的。手册由四个逻辑独立、权限分明、互相制衡的库组成。
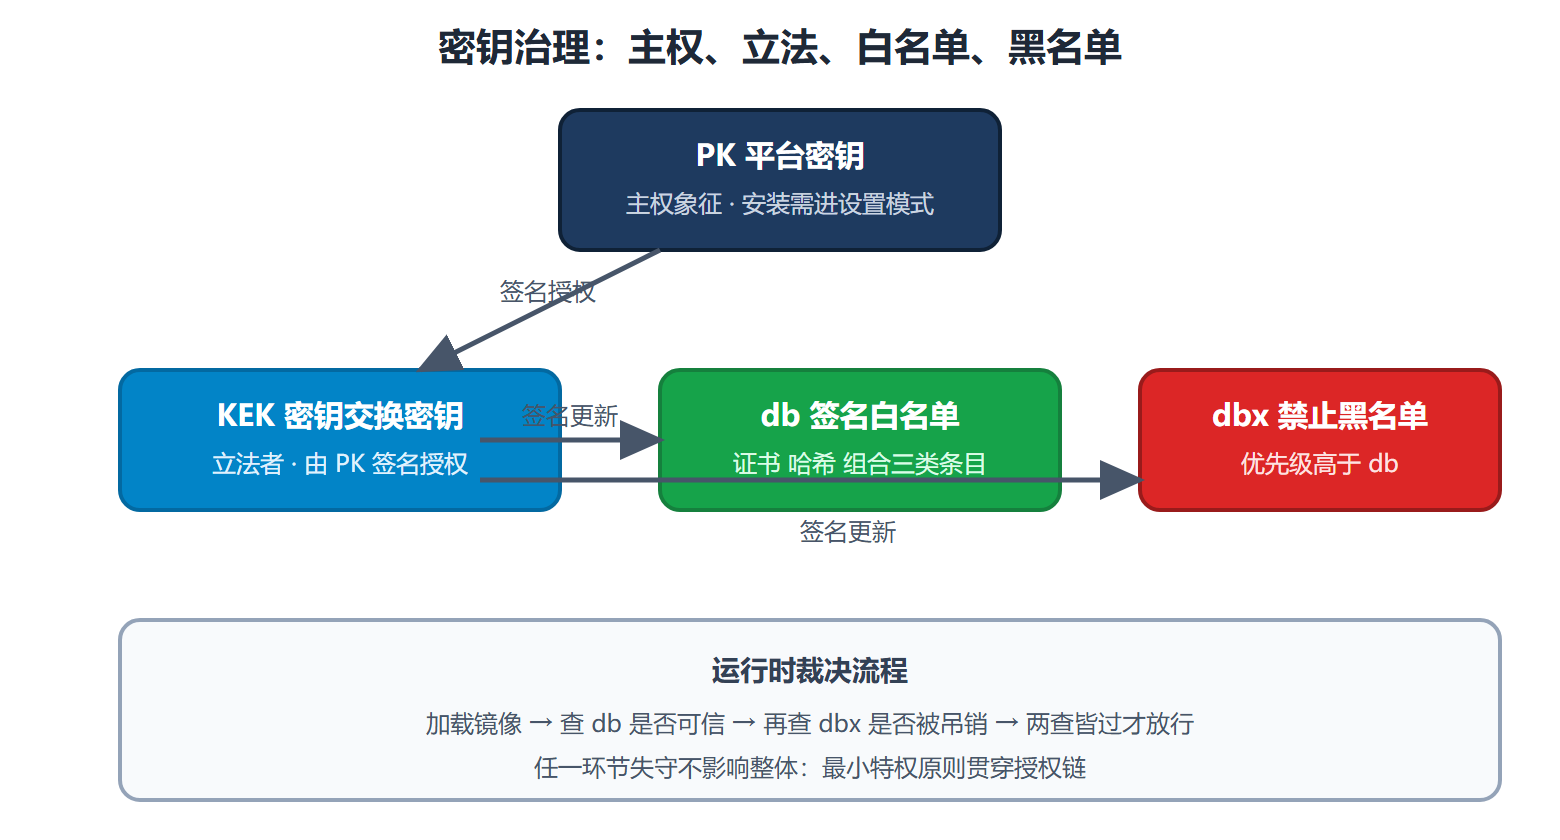
PK(平台密钥):主权的凭证。 整套信任体系的立宪签署人,一对高强度密钥,公钥以变量形式固化在 NVRAM。装 PK 的动作受最严限制:必须在设置模式下进行,且要附 PK 私钥签名的认证数据包。装好之后平台转入用户模式,此后再动 PK 就得重回设置模式——一般得物理接触或输固件密码。PK 不亲自参与镜像验证,它唯一的职责是给 KEK 的安装与更新背书:它回答的是"谁有资格定签证政策"。
KEK(密钥交换密钥):政策的立法机构。 PK 授权下的立法委员会,允许并存多把。KEK 的装改要用 PK 私钥签名;db 与 dbx 的更新要用 KEK 私钥签名。两级授权换来的关键分离是:OEM 预置 PK 与初始 KEK,日常策略维护(加新发行版密钥、吊销某批驱动)交给软件商或管理员,PK 私钥始终不用露面。有了 KEK,Secure Boot 才具备企业级的策略生命周期管理。
db(签名数据库):信任的正面清单。 真正执行验证的白名单,收三种条目:X.509 证书(操作系统厂商的生产证书即是);PE 镜像的直接哈希(适合无证书签名的场景);证书与哈希的组合条目。固件装载文件时解析签名取证书链,到 db 里查该证书或其上级有没有匹配;命中且未过期未吊销,镜像即算可信。db 条目本身也要 KEK 签名才能写入,白名单的增删全程受控。
dbx(禁止数据库):信任的负面清单。 db 的孪生兄弟,专克零日漏洞。它直接收录已证实有缺陷的镜像哈希或证书序列号。哲学是"默认放行、例外拉黑":某镜像即便在 db 里榜上有名,只要其哈希出现在 dbx,固件当场拒载。微软每月随系统更新推 dbx,累计封禁了数千个带提权漏洞的第三方 UEFI 驱动。这套机制把漏洞响应周期从"等厂商发补丁"压到"固件推吊销",真正的纵深防御。
图:四级密钥数据库的授权制衡
三、信任的脉搏:镜像验证四步走
固件决定装载一份可执行文件时,验证引擎开始精密运转。这不是一次哈希比对,而是横跨文件格式解析、密码学运算、证书链验证与策略匹配的多段协作。
第一步:结构解析与签名定位。 所有 UEFI 可执行镜像必须守 PE 格式——Windows 生态的遗产意外成了统一验证的地基。固件读 PE 头,找安全目录项,它指向签名证书结构:头部是证书类型、长度与实际签名数据。目录项为空或类型对不上,镜像立刻被拒——Secure Boot 不收无签名镜像,功能再正确也不行。
第二步:签名语法与覆盖范围校验。 固件解析签名取出已签名数据结构,先验语法。接着是关键一步:算被签名数据的摘要。这里最容易误解——被签的不是整个文件,而是 PE 文件扣除签名区块本身后的全部字节。固件按规范逐节算原始数据块的哈希,再与签名指定算法(强制 SHA256)的值比对。对不上,说明镜像签完之后被人动过(塞了恶意代码、改了入口点),验证失败。
第三步:证书链信任锚定。 签名验过之后,固件取出签名里内嵌的签名者证书并构链:从签名者一路追颁发者,直到自签名的根证书;这根证书必须能在 db 里找到对应条目。链上任何一张证书过期、被吊销、或根不在 db 里,验证即告中断。
第四步:策略执行与控制权移交。 前三步全过,固件做最后裁决:核对镜像类型是否落在当前政策允许的范围——有的企业政策禁载非 OEM 签名的 Option ROM 驱动,有的强化模式要求双重签名。全部政策满足,才把控制权交到镜像入口。
这条全链路验证通常不到 50 毫秒,肩上担子却不轻:它把密码学理论里的"签名不可伪造"翻译成了硬件可执行的确定性规则。
⚠️ 常见坑:自己编的内核或第三方驱动装不上、启动报安全违规,多数人的第一反应是关 Secure Boot——这等于为了装一个驱动拆掉全城门禁。正确姿势是用机器自有密钥给镜像签名、把公钥入 db(Linux 有现成的机器属主密钥工作流),防护保住了,自定义权也到手了。
四、信任的延展:它是发射台,不是终点
得先认清边界:Secure Boot 的验证到内核映像装进内存那一刻为止。它不验内核解压后的代码、不盯内核模块的动态装载、不管用户态进程。它的历史使命是保住"操作系统加载器"这个枢纽的纯净;信任的后续接力靠两条路。
第一条:度量启动。 验证通过后,固件把被装镜像的哈希写进 TPM 的指定 PCR——固件度量进 PCR0、Option ROM 进 PCR2、启动管理器进 PCR4、加载器进 PCR5、安全启动策略状态进 PCR7。这些值一经写入就无法回改,攒成一份赖不掉的启动度量日志。系统起来后拿 PCR 值对黄金基准,即可判断启动是否被动过手脚。这是信任的度量化表达。
第二条:内核级签名验证。 Secure Boot 一开,操作系统内核会强制校验驱动签名——所有内核态驱动必须持有效签名;Linux 侧的对应配置可强制全部内核模块过密钥环验证。这些机制本质上是 Secure Boot 信任模型在操作系统层的复刻与加深:"谁能执行"的裁决权从固件移交内核,形成第二道门禁。
所以 Secure Boot 从来不是孤岛开关,而是整条信任链的零号节点。没有它,度量启动的 PCR 值是无源之水;没有它,内核签名可能在启动早期就被绕掉。
现实的挑战也在推着它往前走。兼容性张力:部分嵌入式设备的固件空间塞不下完整证书验证栈,社区正在推轻量签名格式。供应链新战场:研究者演示过用恶意 UEFI 驱动覆写 db 变量、注入恶意公钥——Secure Boot 的安全边界取决于密钥库的写保护强度,下一代方案尝试把密钥管理搬进硬件可信执行环境。AI 时代的重构:当自动化工具能批量产出"功能等价、签名合规、行为恶意"的镜像,静态验签将显出疲态,学术方向是行为签名——验签之后由固件内置的轻量沙箱做符号执行分析,从"验是谁签的"迈向"验签的是什么"。
💡 关键直觉:Secure Boot 与度量启动常被搅在一起。记一个比喻:Secure Boot 是安检门,拦没有通行证的人;度量启动是登记簿,把每个进门者的指纹都记下。前者可以关,后者关不掉(顶多不去读)——企业安全审计真正倚重的往往是后者:就算攻击者骗过了安检,登记簿上的异常指纹也会把这次入侵供出来。
本章回顾
- 存在理由:Bootkit 证明无校验启动链必被劫持;UEFI 的扩展性反而放大攻击面,需要责任框架。
- 三命题:起点可验证(信任传递原子操作)、信任是策略空间(四库共治)、完整性绑身份(三重检查抗签名混淆)。
- 四库制衡:PK 定主权、KEK 立法、db 白名单、dbx 黑名单且优先级更高——最小特权贯穿授权链。
- 验证四步:结构解析、摘要覆盖、证书链锚定、策略裁决,全程不足 50 毫秒。
- dbx 的价值:漏洞响应从"厂商发补丁"压成"固件推吊销"。
- 双路延展:度量启动(PCR 记录)与内核签名(二级门禁),Secure Boot 是零号节点不是终点。
- 边界与演进:密钥库写保护强度决定安全边界;轻量格式、硬件密钥托管、行为签名是三条前路。
下一节走进信任链最深的阴影:那个凌驾一切特权环、既看守密钥又最该被怀疑的 SMM。
四、验证链条:从状态变量到一次拒绝记录
Secure Boot 的全部状态就存在几个 EFI 变量里,任何发行版都带工具查验。先看一台启用 Secure Boot 的机器:
$ mokutil --sb-state SecureBoot enabled $ bootctl status | grep -i -A2 "secure" Secure Boot: enabled Boot binaries are verified before execution. $ sudo efivar -l | grep -E "SecureBoot|PK$|db$" | head -5 2090b574-cad2-43ea-b03c-f29b6c8f25d4-SecureBoot-8be4df61-93ca-11d2-aa0d-00e098032b8c 8be4df61-93ca-11d2-aa0d-00e098032b8c-PK-8be4df61-93ca-11d2-aa0d-00e098032b8c 8be4df61-93ca-11d2-aa0d-00e098032b8c-KEK-8be4df61-93ca-11d2-aa0d-00e098032b8c 8be4df61-93ca-11d2-aa0d-00e098032b8c-db-8be4df61-93ca-11d2-aa0d-00e098032b8c $ openssl x509 -in db_cert.der -inform DER -noout -subject -dates subject=C=US, O=Some Vendor, CN=Microsoft Corporation UEFI CA 2011 notBefore=Jun 27 07:03:16 2011 GMT notAfter=Jun 27 07:03:16 2026 GMT
db 里的证书就是本章正文所说的"站台名单"——shim 的签名由它背书,链条四层 PK→KEK→db→二进制,逐级只能签下一级。
链条断裂时的现场同样能抓到。用 dbx(吊销名单)里已有的旧 shim 启动,固件日志会留下被拒的完整证据:
# shim 15.3 的漏洞被加入 dbx 后,尝试用旧 USB 盘启动 $ journalctl -b -1 | grep -i -E "secure|verified" kernel: secureboot: Secure boot enabled kernel: integrity: Loaded X.509 cert "Microsoft Corporation UEFI CA 2011" systemd[1]: Started Dispatch Password Requests to Console. # 固件串口日志(节选)——验证失败的直接记录 [1.702] BDS : Loading \EFI\BOOT\BOOTX64.EFI from USB(0x1) [1.703] SEC : Verifying image ... signature certificate SHA256 3A:2F:... [1.703] SEC : Certificate hash found in dbx (revoked: shim 15.3 CVE-2023-40547) [1.704] BDS : Image verification FAILED, status=Security Violation [1.704] BDS : Trying next boot option
Security Violation 不是蓝屏也不是重启,而是安静地跳到下一个启动项——这正是规范设计的行为:拒绝要有据,处理要体面。把启用态的变量清单与拒绝态的日志并排读,"信任链"三个字就具体成了两次 grep。