6.3 技术演进趋势
6.3 技术演进趋势
本节摘要:固件演进的内核不是堆功能,而是从"确定性"跳向"可证确定性"的哲学升维。本节沿三条主线走:架构适应性——从 x86 独舞到跨指令集的服务契约网络与 CXL 拓扑编排;云与安全增强——运行时可信度量的标准化与密钥生命周期协调;固件即服务——固件变成租户定义的信任策略载体,构成端到端可编程的信任基础设施。
学习目标
读完后你应当能:解释"演进的内核是重新回答职责边界"这个判断;描述协议驱动的硬件抽象怎么撑起跨指令集复用;说出 RISC-V 双层固件栈的分工与 CXL 时代的拓扑编排角色;说明度量策略解耦如何把启动行为变成密码学证据链;讲清"固件即服务"的信任闭环。
一、何谓演进:超越兼容性修补的范式升维
常有人把固件的更迭当成一次接口翻新:图形化菜单、大容量分区、模块化驱动……这些都重要,但只是表皮。真正的演进,始于把一个根本命题重新回答一遍:固件的职责边界划在哪?
传统设计哲学叫"最小可行启动":实模式跑起来,靠中断向量表,用硬编码汇编做完自检、拉起引导记录、交出控制权。它本质上是一台状态看不着、行为审不了、扩展验不了的黑盒状态机——不管后面的引导程序有没有被动过,不记自己初始化时改了什么,也拿不出细粒度的安全能力接口。在单机、离线、管理员就站在机器旁边的年代,这还凑合;可当一台服务器同时跑金融交易和医疗推理、当固件漏洞能穿透全部系统级防护直取最高权限、当云服务商要在毫秒级内核验十万台裸金属实例的启动完整性——旧范式就塌了。
现代固件真正的革命性,在于头一回把固件定义成一个带操作系统雏形、可编程、可验证的运行时环境:开发框架、驱动模型、协议机制、双服务分层抽象,以及最要紧的四级密钥信任链。它不再是"启动完就扔"的一次性脚本,而是常驻、可动态装载、可策略管控的可信根。于是技术演进的目标从"怎么启动更快",改写成"怎么让每一次启动都成为一份可证明的安全声明"。
这个转向拉出三个互相咬合的维度:架构适应性、云原生融合力、纵深防御嵌入度。它们不是并列的选项,而是同一枚硬币的三面——新架构支持若没有安全增强,就是一条不设卡的高速路;安全增强若没有新架构托底,就成了隔靴搔痒。
| 演进维度 | 回答的问题 | 若缺失的后果 |
|---|---|---|
| 架构适应性 | 能否在异构算力上运行 | 新硬件无法接入 |
| 云原生融合 | 能否被云平台编排与验证 | 固件成管理盲区 |
| 纵深防御 | 能否抵御最高层攻击 | 信任链从根上断裂 |
二、架构适应性:从 x86 独舞到异构协奏
ARM 服务器在主流云上大规模商用、RISC-V 在边缘节点与加速卡控制单元快速铺开、CXL 把内存与加速器并进共享地址空间——固件没法再只当 x86 的方言翻译官。架构适应性已经从"多支持几种指令集"升维成"搭一层跨指令集、跨互连、跨功耗域的统一抽象"。
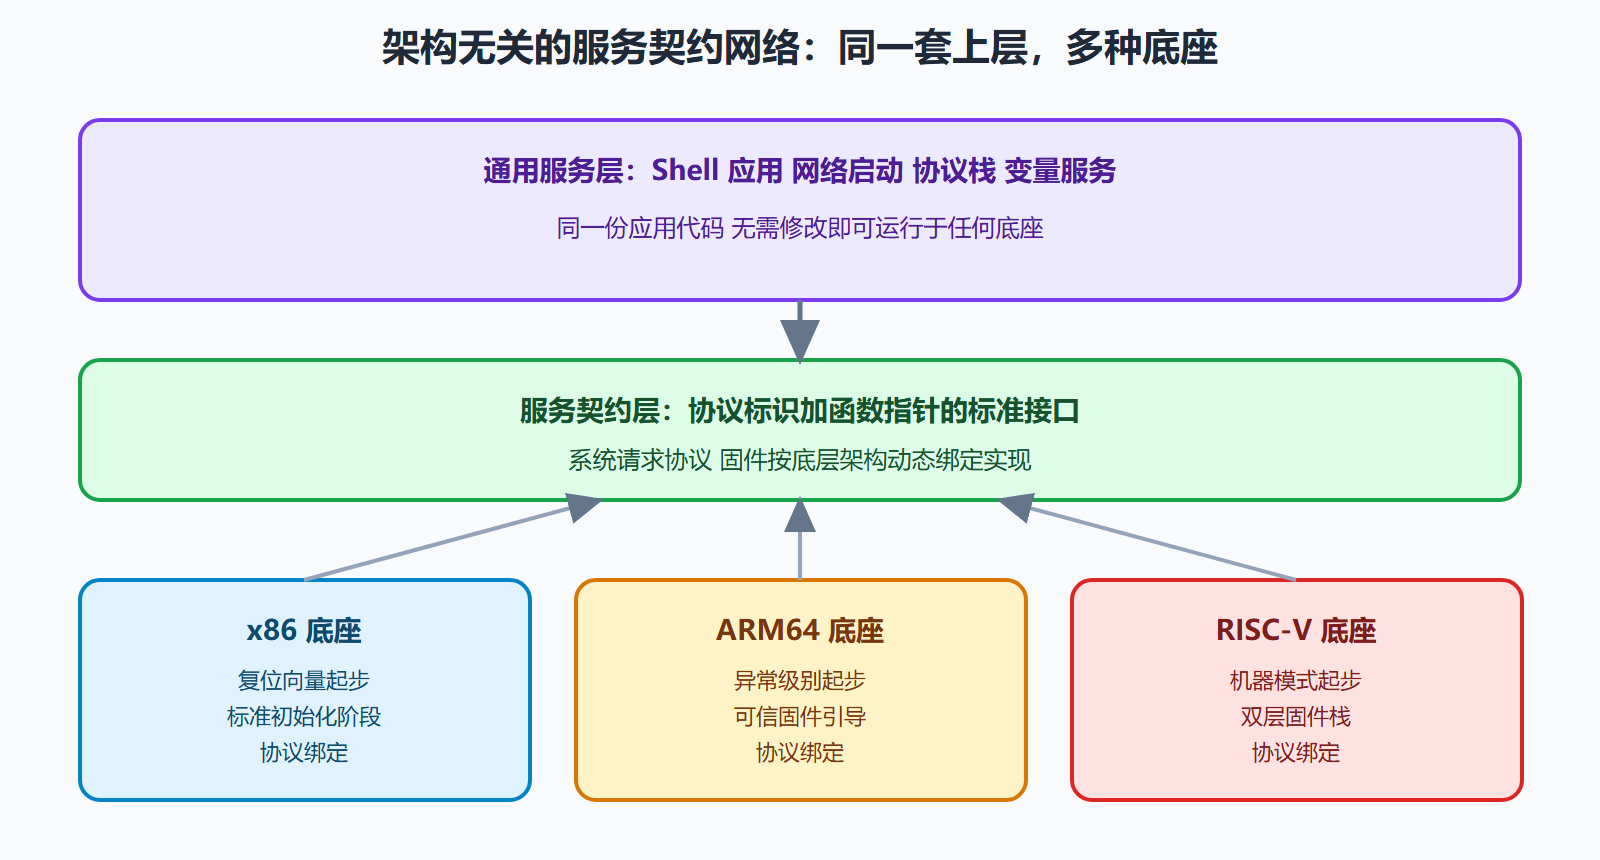
规范本身就是为这件事而生的:核心抽象全部经函数指针与协议标识解耦。一份符合规范的 ARM64 固件不必重写启动逻辑,实现标准协议就能复用同一套 Shell、同一套网络驱动、同一套网络启动协议栈。背后是协议驱动的硬件抽象范式:固件不再硬编码对某款定时器或总线的访问,而是经架构协议向系统开出能力契约——系统或应用要协议,固件按底层架构动态绑具体实现。
这套范式在 CXL 时代显出前所未有的张力。CXL 第三类设备(持久内存池之类)要求固件在启动早期就完成内存拓扑发现、安全域划分与带宽预留。传统固件对此干瞪眼——内存初始化逻辑固化在微码里,感知不了多跳拓扑。新一代固件在驱动阶段就枚举交换机、解析拓扑表,把特定内存区域标成持久或易失类型,系统随后经 ACPI 表取走信息、映射成独立节点。固件在这里不再是被动应答者,而是主动的硬件拓扑编排者。
影响更深的一层在 RISC-V 生态。RISC-V 没有统一的固件标准,只有监管者二进制接口当系统软件的交互面,而它自己不管启动流程。开源项目补上了这座桥:底层提供硬件抽象一致性,上层固件作为跨架构通用服务环境运行,最终把控制权交内核。这就成了双层固件栈——底层保架构抽象一致,上层供通用服务接口。分层的红利是:同一份 Shell 应用既能在 x86 服务器上跑,也能在 RISC-V 开发板上敲同样的命令——指令集差异被固件整个抹平。这正是新架构支持的本义:不是多添一个移植目标,而是织一张架构无关的服务契约网,让上层软件在异构洪流里锚定不变的语义坐标。
图:跨架构固件栈的统一服务契约
三、云与安全增强:从单机可信到分布式可信基座
架构适应性解决"能不能跑",云与安全增强直取"可不可信"与"怎么协同"。在云原生场景里,可信早已越过单机验证,变成跨物理机、跨虚拟机、跨容器、跨服务的连续信任流——固件正是这条信任流无可替代的源头与枢纽。
核心突破在运行时可信度量的标准化与可扩展化。早期可信模块只有有限的度量寄存器,度量事件又钉死在启动路径上,盖不住驱动装载、选项 ROM 执行、内核模块插入这些动态环节。新一代标准配合固件接口,落地了事件驱动、可编程、分层的度量架构。关键一手是度量策略的解耦:固件不再只量自己的代码,而是给每一类可装载实体定下明确的度量策略——装驱动时把签名哈希、加载地址、大小写进对应寄存器;执行启动项时把选项标识、设备路径、镜像哈希写进另一只寄存器;系统起来后导出完整事件日志供远程证明使用。原本隐式、没法追溯的启动行为,就此变成可序列化、可验证、可策略化的密码学证据链。
云厂商拿它搭信任基础设施:机密计算服务的启动证明流程里,固件产出的度量值与事件日志,与虚拟可信模块度量的客户系统合出联合证明报告;报告经证明服务核验之后,客户才拿得到加密密钥。固件是这条链的第一见证人,它的度量完整性直接决定整个机密计算环境的成色。
安全增强还从被动防御走向主动免疫。现代内存加密引擎的密钥不由固件静态配置,而是由硬件随机数发生器与熔丝共同派生、每次冷启动刷新一次。固件的角色转成密钥生命周期的协调人:向系统通报加密能力、触发密钥轮换、确保复位前安全擦除上下文。内存数据即便遇上物理 DMA 攻击,也因为没有密钥而解不开——固件至此不只是启动代理,更是硬件安全能力的调度中枢。
⚠️ 常见坑:采购"支持机密计算"的服务器,别只盯 CPU 带不带加密指令。要确认固件侧的证明链齐不齐:度量事件日志能不能导出、证明报告含不含固件自身的度量值、密钥轮换能不能经管理接口触发。缺了固件这一环,CPU 的加密能力只是一座孤岛。
四、融合的必然:固件即服务的端到端闭环
两大趋势绝非各走各路,而是互相强化的闭环:新架构的复杂性(CXL 拓扑、多核同步)天然索要更细的安全管控;云安全对可证明性的极致追求,又反过来逼固件拿出更活的抽象与更密的度量点。拿某新一代超级芯片来说,它的固件栈必须同时:在系统内存管理单元上建安全地址转换,防加速卡越界;给高速互连链路生成 ACPI 表并在驱动阶段完成链路训练;初始化可信世界控制器并把安全区引导哈希量进寄存器;给协处理器固件递加密密钥句柄让它够得着受保护内存。固件若只支持启动不支持新互连协议,链路系统认不出;支持新互连却没有度量,整颗芯片的启动完整性没法向云平台自证。缺哪半都断链。
这个闭环孵出了新的应用模式——固件即服务。领先云平台的裸金属实例允许用户上传自定义固件镜像,经平台验签后部署进隔离执行环境。这份固件可以预置客户私有密钥、定制度量策略、甚至嵌一个轻量遥测代理。此时的固件不再是硬件的附属,而是租户定义的信任策略载体:用户上传签名镜像,平台核验签名与策略合规后装载执行;固件把度量事件写进硬件寄存器、向实例注入安全密钥;远程证明请求经平台仲裁服务核验后返回证明令牌。租户可控的策略层、改不动的硬件度量层、云平台的信任仲裁层,三层环环相扣,拼出从用户代码到云平台验证的端到端可信闭环。这正是技术演进的终极形态:固件成为可编程信任基础设施的核心构件。
| 闭环环节 | 参与方 | 保障机制 |
|---|---|---|
| 策略定义 | 租户 | 自定义固件镜像签名 |
| 部署验证 | 云平台 | 签名与合规双重核验 |
| 运行度量 | 硬件 | 度量寄存器不可篡改 |
| 密钥注入 | 固件 | 隔离环境内执行 |
| 信任仲裁 | 证明服务 | 联合报告核验发令牌 |
💡 关键直觉:理解"固件即服务"可以拿容器镜像打比方——过去应用依赖运行环境,容器把环境打包成可分发的制品;现在信任策略依赖固件,那就把固件打包成可上传的制品。差别在于固件制品的验证链锚在硬件度量寄存器上,比容器签名多了一层物理上的不可篡改。
五、结语:在确定性与不确定性之间锚定未来
回头看固件工程师的目标变迁:早年是"让机器亮起来",规范年代是"让机器按标准启动",今天已经是"让每一次启动都成为一份可验证的承诺"。技术演进从来不是功能清单的堆叠,而是系统哲学的更替——从确定性跃向可证确定性。
量子计算威胁着现行公钥算法、自动化漏洞挖掘把固件漏洞的平均发现周期压到极短、数据中心能耗逼近极限——我们比以往任何时候都更需要这样一种固件范式:轻到能塞进微控制器,强到能管内存池,开放到容得下租户自定义策略,严谨到过得了最高等级安全认证。固件的未来,不在它能干什么,而在它能让整个计算栈以何种方式被信任、被验证、被赋予意义。
设想这样一个运维之夜:告警炸响,集群里几十台节点的安全策略度量值异常。运维工程师不必挨台登录排查——调一个接口发起远程证明,翻事件日志看哪一环的哈希偏了,顺着定位到某批次网卡固件更新夹带了未签名驱动。那一刻,固件不再隐形;它成了数字世界里最沉默、也最靠得住的守夜人。
温故知新
- 演进内核:职责边界的重新回答——从最小可行启动的黑盒状态机,到可编程可验证的可信根;目标由更快启动改为可证明的安全声明。
- 架构适应性:协议驱动的硬件抽象织出架构无关的服务契约网;CXL 时代固件当上拓扑编排者;RISC-V 双层栈抹平指令集差异。
- 度量策略解耦:给每类可装载实体定度量策略,把隐式启动行为转成密码学证据链。
- 密钥协调者:内存加密密钥由硬件派生、每次刷新,固件负责通报、轮换、安全擦除。
- 融合闭环:架构复杂性与安全可证明性互为因果,缺一半即断链。
- 固件即服务:租户上传签名固件、平台核验部署、硬件度量背书、证明服务仲裁——可编程信任基础设施成形。
- 哲学跃迁:从确定性到可证确定性——启动成为可验证的承诺。
全书至此收束。从 1981 年那段挤在 1MB 里的汇编,到今天能上传自定义信任策略的云固件,四十年的方向始终没变:让计算的最底层,配得上建立在它上面的一切信任。
四、亲手编译一次 coreboot,看看"另一条路"走通没有
第 6 章反复提到 coreboot/OpenBoot 对固件黑箱的替代,这条路线的成熟度可以亲手检验。从源码到 QEMU 镜像只需四步:
$ git clone --recurse-submodules https://review.coreboot.org/coreboot.git $ cd coreboot $ make crossgcc-i386 CPUS=$(nproc) # 先编交叉工具链(首次约 40 分钟) $ make menuconfig # 选 Mainboard → Emulated → QEMU x86 q35 # Payload: Tianocore coreboot payload(复用 EDK2 的 DXE/BDS) # Console: serial $ make -j$(nproc) ... Built qemu/q35 (QEMU x86 q35 chipset) Result: build/coreboot.rom (4.0MB) elapsed 2m14s
产物 4MB 的 coreboot.rom 里,硬件初始化只有几百 KB,其余空间都是 payload——coreboot 的"只做初始化、执行交给别人"哲学在镜像尺寸上就看得见。
把两个世界接起来跑一次对比,更能理解本书结尾"生态合流"的判断:
# 同一块虚拟盘,分别用 OVMF(UEFI 全家桶)与 coreboot+EDK2 payload 启动 $ qemu-system-x86_64 -machine q35 -m 2048 -net none -serial stdio \ -drive if=pflash,format=raw,file=build/coreboot.rom,readonly=on \ -drive file=disk.img,format=raw coreboot-24.08 Mon Sep 2 ... QEMU x86 q35 series (QEMU_Q35) FMAP: area COREBOOT found @1fc000 (256 KiB) CBFS: 'COREBOOT' located CBFS header [0x1fc040:0x1fc064) CBFS: Locating 'fallback/payload' CBFS: Found @ offset 2a000 size 30f00 loading payload from SPI... FMAP: area RW_MRC_CACHE found @3e0000 (8 KiB) # 内存训练结果缓存:二次启动跳过训练 Booting from AArch64... jumping to payload # EDK2 payload 起来后,走的是与 OVMF 相同的 DXE/BDS,随后同样能进 UEFI Shell
MRC_CACHE 一行揭示了工程趋势的实质:coreboot 把内存训练结果缓存到闪存、冷启动时间砍半;而传统 UEFI 厂商近年也在做同一件事。两条路线在硬件初始化层与规范服务层的边界上互相取材——固件的下一个十年,大概率不是谁取代谁,而是"初始化归 coreboot 化、服务归 UEFI 化"的分层合流。