1.1 工具定位与授权边界
1.1 工具定位与授权边界
本节摘要:Burp Suite 是一台以 HTTP 代理为核心的应用安全测试工作台,它的价值不在于"能攻破什么",而在于把一次授权评估中的观察、验证、记录三类动作整合到同一张桌面上。本节讲清它在测试流程中的位置、各模块的分工,以及判断"哪些事能做"的授权边界。
先把话说明白:这个工具是干什么的
导读里我们把全书比作一次完整委托。本节是这场委托的"岗前培训":先弄清手艺工具的构造,再谈操作。可以把 Burp Suite 理解为架在浏览器与 Web 应用之间的一座可编程检查站——所有 HTTP 流量从它面前过,你可以看(拦截与历史记录)、可以改(重放与参数编辑)、可以批量试(自动化模块)、可以让它自己查(扫描器),还可以给它装插件(扩展)。这些能力对应到测试流程,就是发现、验证、记录三个动作的机械化。
初学者容易把它与两类工具混淆。一是抓包工具:抓包只解决"看见",Burp 的重点在看见之后的编辑与重放,每一个请求都是可修改、可重复执行的对象。二是自动化漏洞扫描器:扫描器给出结论,Burp 强调结论要经得起手工复核——这也是为什么它把 Repeater 这个看似朴素的模块放在核心位置。
模块分工:一张图看懂七个面板
图:模块全景与数据流向
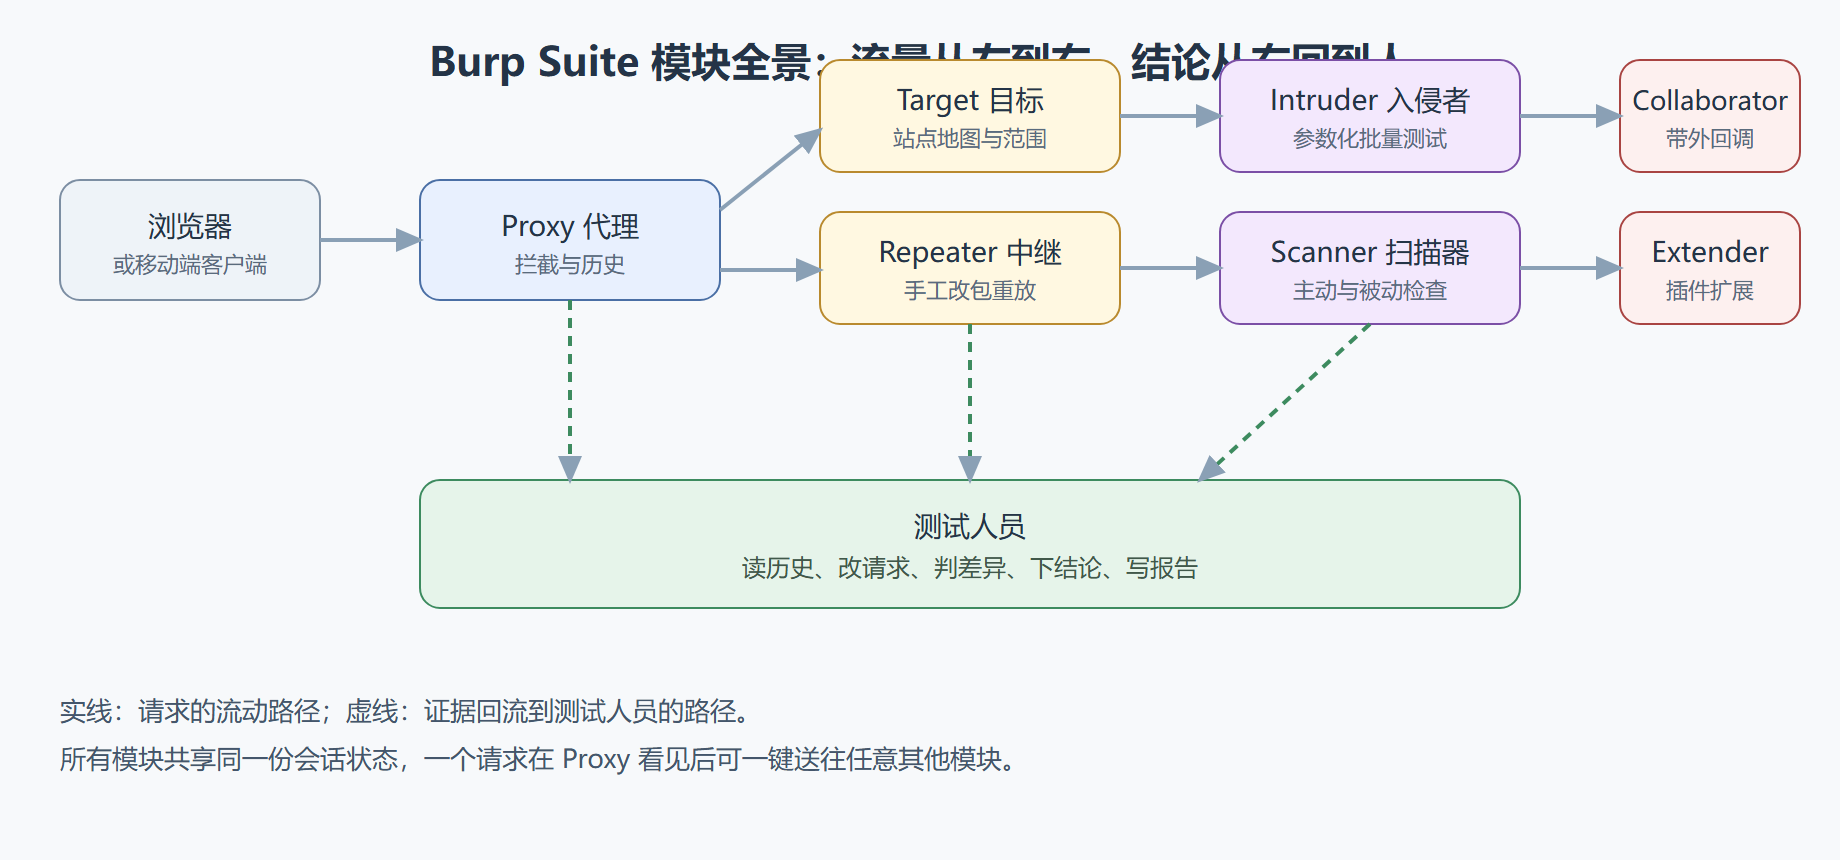
分工可以概括成三句话。Proxy 负责一切的开始:没有经过代理的流量,Burp 一概不知。Target 与 Repeater 负责把"看见"变成"看懂":站点地图整理资产范围,重放验证每一个怀疑。Intruder、Scanner、Collaborator 负责"看懂之后省力气":批量验证、自动覆盖、带外探测,但它们的每个结论最终都要经人复核。Extender 则是边界的延展,第五章专门讨论。
授权边界:这门手艺的第一课
授权测试的"授权"不是一句口号,而是一份可核对的书面文件。正规委托里至少写清四件事:测试范围(哪些域名、哪些接口)、时间窗(什么时段允许产生测试流量)、联系方式(出问题找谁)、禁止事项(常见的如不测生产支付、不做压力类操作)。工具侧的对应动作是把范围配置进 Target 的作用域,让越界目标在界面上被显式标记——第六章会专门讲这套配置怎么落地成证据。
几条通用判断规则值得现在就立起来。任何对授权范围外系统的请求都不应发出,包括看似无害的目录枚举;扫描与批量模块只在确认范围内的目标上启用;涉及真实用户数据的操作一律不做,测试账号要用委托方提供的专用账号;发现可被利用的问题后,验证到"能证明风险存在"为止,不做超出证明目的的深入。这些规则不是道德装饰——出了争议,报告与日志是唯一能自证清白的东西。
💡 一个实用习惯:测试当天把授权要点摘成三五行贴在手边。工具越顺手,人越容易忘形,边界提示的价值恰恰在顺手的时候最大。
三分钟看懂一次测试的协作流
把模块分工放到时间轴上看会更具体。开工前,Proxy 与 Target 先行:代理接好管道,作用域圈好边界,这一步对应授权的数字化。测试中段是三个动作的循环——从历史与地图里挑出疑点(观察),送进重放器做变量隔离的验证(判断),把坐实的结论标注归档(记录)。验证成本高的假设交给批量模块,覆盖类的检查交给扫描器,出站行为类的问题交给带外探测。收尾时,所有标注过的条目汇入报告,每一份证据都能从报告条目回溯到原始请求。这条协作流的价值在于:任何一刻被打断——换人、隔天、项目暂停——接手的人都能从标注与项目文件里恢复全部上下文。
对照着看三类易混工具会更清楚各自的生态位。
| 维度 | 抓包工具 | 自动扫描器 | 测试工作台 |
|---|---|---|---|
| 核心动作 | 看见流量 | 批量探测出结论 | 看、改、重放、记录一体 |
| 证据形态 | 流水记录 | 问题清单 | 条目与原始请求可互溯 |
| 人的位置 | 旁观 | 复核结论 | 全程在环 |
| 适用阶段 | 临时排障 | 覆盖普查 | 深度评估 |
工作台的独特性在第三列:它是唯一把"人的判断"当成一等公民设计的形态。这也解释了为什么职业评估的交付几乎都出自它——不是功能最多,而是证据链最完整。
关于授权的三个延伸判断
范围文件的解读本身是门小手艺。域名通配与子域:委托书写"某主域及其子域",则该域下所有子域在范围内;写的是具体主机清单,则清单之外一律不动,哪怕同一 IP。环境指向:同一域名可能有测试与生产两套环境,范围文件要指明可达的环境标识,测试流量必须落在指定环境——指错环境是评估事故的经典形态。数据边界:即便在范围内,涉及真实用户数据的接口也只验证行为不拉取数据,这条通常写在禁止事项里,没有写也应默认遵守。
再往后是留痕习惯。测试期间的沟通同样属于证据:范围变更要有书面确认,关键决策要有记录。评估结束时的项目文件、报告与沟通记录一起归档,几年后有争议时,这堆文件就是完整的自证材料。工具层面的对应动作很朴素——作用域配置、项目保存、标注纪律,前两件本章已经布置了。
高频疑问
问:工具这么重,小项目用轻量方式行不行?
答:行,看交付要求。一次只查一个明确问题的专项验证,代理加重放就够了;但只要是交付报告的评估,证据链的完整性就不可妥协,工作台的用法就是刚需。判断标准是"结论要不要经得起第三方复核"。
问:模块之间数据互通吗,还是各管各的?
答:共享同一份会话状态。历史里的请求可以送往任何模块,地图上的节点关联着全部相关请求,扫描条目挂在其来源请求上。数据模型是统一的,这也是"工作台"与"工具堆"的本质区别。
问:学这个之前要先学渗透测试方法论吗?
答:不必先学,边用边学效率更高。本书的章节顺序本身就是一条方法论路径:范围、观察、验证、批量、覆盖、交付。方法论书提供的是地图,工具练习提供的是走路,只看地图不会走路的人到处都是。
与后续章节的接口
本节建立的模块分工图是全书的索引:第二章展开 Proxy,第三章展开 Target 与 Repeater,第四章展开 Intruder 与 Scanner,第五章展开 Extender,第六章把所有输出收进报告。下一节先解决一个更具体的问题:这么多能力分版本卖,该装哪个。
本节要点回顾
- 定位:Burp 是整合观察、验证、记录三类动作的测试工作台,核心是"看见之后能改、能重放"。
- 分工:Proxy 管流量入口,Target 与 Repeater 管手工判断,Intruder、Scanner、Collaborator 管自动化,Extender 管延展。
- 边界:书面授权决定一切操作范围,范围要落成工具配置,日志与报告是自证依据。
- 复核优先:自动化只产生候选结论,最终确认由人完成——这是贯穿全书的第二主线。