第一章 授权先行:定位、版本与靶场
第 1 章 · 授权先行:定位、版本与靶场
本章要回答的三个问题:Burp Suite 在一次授权测试里到底承担什么角色,各模块怎么分工?社区版和专业版差在哪,该装哪个?没有现成测试对象时,怎么在本机搭一个可以放心折腾的靶场?
为什么会有这一章
工具类教程最常见的失败方式,是第一页就开始点菜单,读者跟着截图画葫芦,离开截图就寸步难行。问题出在起点:还没说清这个工具解决什么问题、在什么前提下使用,操作就成了无根之木。Burp Suite 的所有功能都挂在一个前提上——你对目标系统拥有书面授权。这个前提决定了后面每一章的边界:我们练的是"怎么把受托的评估做扎实",而不是"怎么对别人的系统下手"。
另一个现实问题是环境。安全练习最怕两件事:一是拿真实站点练手(越界),二是怕把练习环境搞坏(束手束脚)。解法只有一个:自建靶场。本章末节会带你把一个含已知漏洞类型的练习应用跑在本机或容器里,之后的每一处操作演示都有安全的落点。
读完能解决什么
- 能对着一份授权说明,判断哪些操作属于本次委托范围、哪些越界,并把范围落成 Burp 里的配置;
- 能说清 Proxy、Target、Repeater、Intruder、Scanner 各自解决什么问题,为什么一个测试要来回切换它们;
- 面对社区版与专业版的功能差异表,能根据自己的用途(学习、例行评估、专项渗透)做出选型,而不是人云亦云;
- 独立搭好一个本机靶场,并验证浏览器到靶机的链路畅通。
本章知识点清单
- 授权测试的参与角色与交付物:委托方、测试方、修复方各自的输入与输出;
- Burp 模块分工:拦截(Proxy)、资产地图(Target)、重放验证(Repeater)、参数化自动化(Intruder)、自动扫描(Scanner)、带外探测(Collaborator)、能力扩展(Extender);
- 版本差异:社区版缺什么、专业版多什么、什么场景必须上专业版;
- 靶场构成:容器化练习应用、网络拓扑、靶场与代理的连通验证。
各节怎么分工
| 节 | 回答的问题 | 关键产出 |
|---|---|---|
| 1.1 工具定位与授权边界 | 测试流程里谁干什么、边界在哪 | 模块分工全景 + 授权判断清单 |
| 1.2 版本体系与选型 | 装哪个版本、差价买到了什么 | 选型对比表 + 场景建议 |
| 1.3 自建靶场准备 | 在哪练、怎么练得放心 | 可运行的靶场 + 连通验证 |
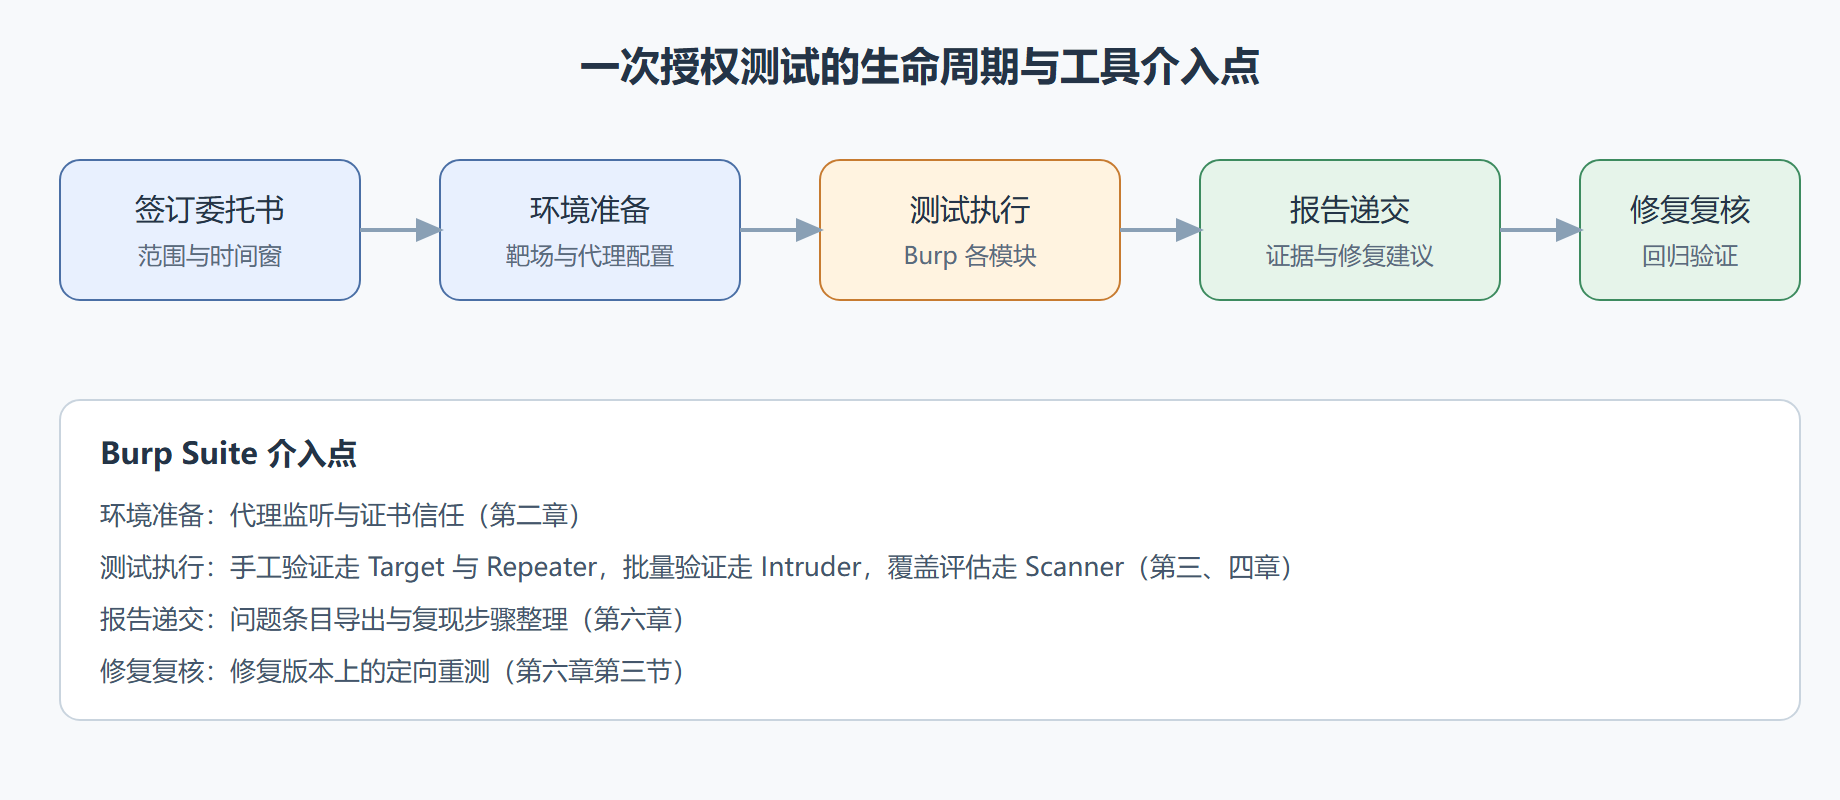
图:授权测试的生命周期与工具介入点
高频疑问先行回答
问:只是自己在本机练习,没有任何真实委托,授权边界还重要吗?
答:重要,而且恰恰是在这个阶段养成的习惯决定了职业上限。本机练习天然合规,但练习时的动作要按有委托的标准做——圈范围、留记录、给结论找依据。习惯是无记忆的,练习期怎么干,上了项目就怎么干。这也是本章把"授权先行"而不是"工具上手"放在第一节的用意。
问:模块这么多,先学哪个,能不能跳过某些模块?
答:顺序已经在章节安排里:Proxy 是入口,Target 与 Repeater 是判断力的核心,Intruder 与 Scanner 是效率层,Collaborator 与 Extender 是专项层。可以按需跳的只有最后一层——但前三层没有捷径,因为它们对应的是发现、验证、记录这三个不可省略的动作本身。
问:HTTP 基础要补到什么程度才能开始?
答:能看懂一条原始请求的四个组成部分——方法与路径、头部、空行、消息体——就够开工了。其余知识在练习里按需补:看到不认识的头部就查一个,比先啃完一本协议书再动手快得多,也更记得住。
问:靶场用什么应用练习,跟真实项目差距大吗?
答:靶场练的是判断流程与工具手感,不是目标环境仿真。真实项目的困难大头在范围沟通、业务语境与时间压力上,那些靠练习靶场给不了,靠第六章的流程模板补。两者相加,才接近真实的职业准备度。
先决条件
- 一台能装软件的开发机,对 HTTP 请求响应的结构有基本认识;
- 浏览器基础操作,知道代理设置在哪(第二章会手把手配);
- 不需要编程基础,但第五章扩展部分接触过 Python 或 Java 会更顺。
往下走到哪
本章结束时你手里会有三样东西:一张模块分工图、一个装好的 Burp、一个跑起来的靶场。下一章把三者连起来——让流量从浏览器经 Burp 流向靶场,这是所有后续测试动作的物理基础。