第二章 代理与流量:接好管道
第 2 章 · 代理与流量:接好管道
本章要回答的三个问题:流量为什么必须经过 Burp,经过时发生了什么?HTTPS 加密之下代理凭什么能看见明文,证书要怎么装?抓不到包、浏览器报证书错误时,按什么路径把问题找出来?
为什么会有这一章
第一章末尾验证过一次链路:浏览器请求出现在代理历史里,练习就可以开始了。但"能抓到包"和"理解这条链路"是两回事。真实工作里,管道问题占了新手故障的绝大多数——证书报错、部分网站抓不到、手机抓不了包、拦截开着页面加载卡死。这些问题的答案都藏在代理的工作机理里:它是一个主动中间人,看见明文靠的是受信任的证书,看见全部流量靠的是客户端按配置把请求交给它。机理清楚了,故障排查就从"碰运气重启"变成"按图索骥"。
本章同样服务于一个职业习惯:每次测试从"验证管道"开始。管道不可靠,后面所有结论都悬空——你以为是目标没响应,其实是代理没接上流量。
读完能解决什么
- 画出请求从浏览器到靶机的完整路径,说清拦截、放行、直通三种处置分别发生在哪一层;
- 独立完成证书导出与安装(系统级、浏览器级、移动端),解释"受信任的中间人"为什么成立;
- 面对典型故障——历史无记录、证书告警、特定站点抓不到、移动端抓不到——有明确的排查顺序而不是乱试;
- 用项目文件保存与恢复测试现场,理解哪些状态值得存、怎么存。
本章知识点清单
- 代理监听器:绑定地址、端口、请求处置模式(拦截、直通、按规则);
- TLS 拦截原理:动态证书签发、信任链替换、为什么必须把 Burp 根证书装进受信任区;
- HTTP 消息结构:起始行、头部、消息体在拦截界面的呈现与编辑位置;
- 项目状态:临时项目与持久项目、保存内容、配置库的复用;
- 系统化排错:从客户端配置、代理监听、TLS 信任、目标连通四段逐段定位。
各节怎么分工
| 节 | 回答的问题 | 关键产出 |
|---|---|---|
| 2.1 代理架构原理 | 流量怎么被拦下、改了什么 | 拦截模型图 + 首次改包体验 |
| 2.2 证书安装与HTTPS解密 | 加密流量凭什么看得见 | 证书信任链示意 + 排错实录 |
| 2.3 项目文件与状态管理 | 现场怎么保存复用 | 状态清单 + 配置复用做法 |
图:本章回答的三类问题
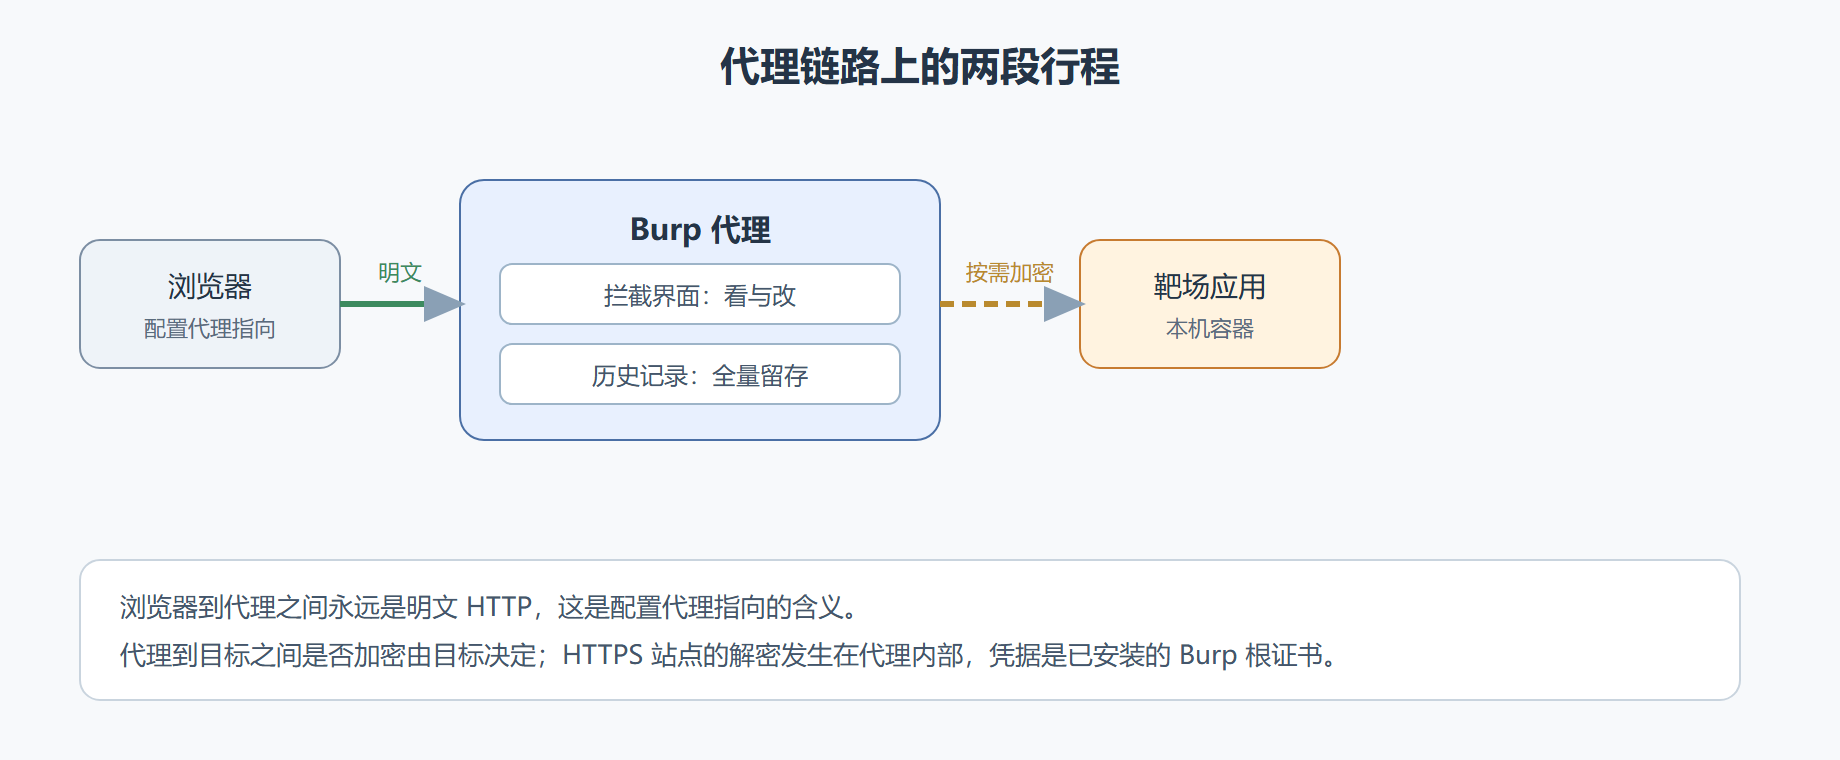
图:流量链路全景——明文段与加密段的分界
高频疑问先行回答
问:为什么非要通过代理,直接在浏览器开发者工具里看请求不行吗?
答:开发者工具能看,不能改着发、不能留全量证据、不能把请求交给后续模块处理。工具链的意义在于衔接:历史里的任何一条都能一键进重放,重放里坐实的判断能落成条目。看只是第一步,可改可重放可归档才是工作流。
问:装了 Burp 根证书,日常上网会有风险吗?
答:根证书在,任何拿到这台机器代理控制权的人都能解密你的 HTTPS 流量。所以纪律是隔离:练习用的浏览器配置文件装证书,日常配置文件不装;或者干脆用一台专用的练习环境。证书本身不会主动泄露什么,它是一个能力开关,管理开关比纠结证书更对症。
问:拦截开着时网页卡住,是坏了吗?
答:不是。拦截开着时每个请求都停在队列里等人处置,页面自然不动。要么点转发放行,要么把拦截关掉再浏览。这个现象反过来说明了一件事:代理在流量路径上是真正的一站,不是旁观者。
问:手机能不能接进这套环境练习?
答:可以,第二章 2.2 节给了移动端的完整步骤与常见失败原因。先在本机浏览器练熟,再上手机——移动端的问题一半出在网络可达性,一半出在系统对用户证书的策略,都按排错顺序走就不乱。
章内练习路线
本章的三节最好一口气连着练,因为它们是同一条链的三段:先在 2.1 节里做第一次拦截与改包,紧接着在 2.2 节把证书装上、用 HTTPS 目标重做一遍改包,最后在 2.3 节把这个现场保存成项目文件。练习产物本身就是学习证据——项目文件里留下的一条拦截记录、一次解密后的历史、一个按日期命名的项目档,比任何笔记都更能说明你走通了链路。练完回头看本章开头的链路全景图,图上每个环节你都有了对应的手感。
先决条件
- 完成第一章的靶场搭建,浏览器能访问靶机页面;
- 对 HTTP 请求的构成(方法、路径、头部、消息体)有印象,本章会边看边讲;
- 移动端练习另需一台可改代理设置的手机或模拟器,非必需。
往下走到哪
管道打通、证书可信、现场可存之后,工具才算"在手"。第三章进入真正的测试动作:用站点地图圈定范围,用重放验证第一个怀疑。管道章节的内容看起来朴素,但它决定了你后面每一份证据的可信度——值得花一个下午彻底弄懂。