1.3 自建靶场准备
1.3 自建靶场准备
本节摘要:靶场是安全练习的物理前提。本节用容器在本机搭一个含多种典型 Web 漏洞类型的练习应用,配一张清晰的拓扑图,并完成"浏览器—代理—靶机"的连通验证。此后全书的操作演示都发生在这个围栏之内。
靶场是练习的前提
第一章前两节解决了"用什么工具、装哪个版本",本节解决"对谁练"。公开靶场的问题在于不确定与不稳定:题库随时变化、网络时好时坏,而且部分平台的条款对扫描行为有额外限制。本机靶场把这两类不确定性都消掉——流量不出本机、环境可以反复重建、搞坏了重拉一个镜像就是。练习阶段最宝贵的恰恰是"可以放心犯错"。
本节选 DVWA 这类经典练习应用作靶机,理由有三:漏洞类型覆盖了全书会讲到的注入、跨站脚本、文件包含、命令执行等主线;每类漏洞有低中高三级防御等级,天然适合"观察防御差异"的教学;社区成熟,遇到问题几乎都能找到答案。类似靶场还有bwapp、Juice Shop 等,机理相通,选顺手的即可。
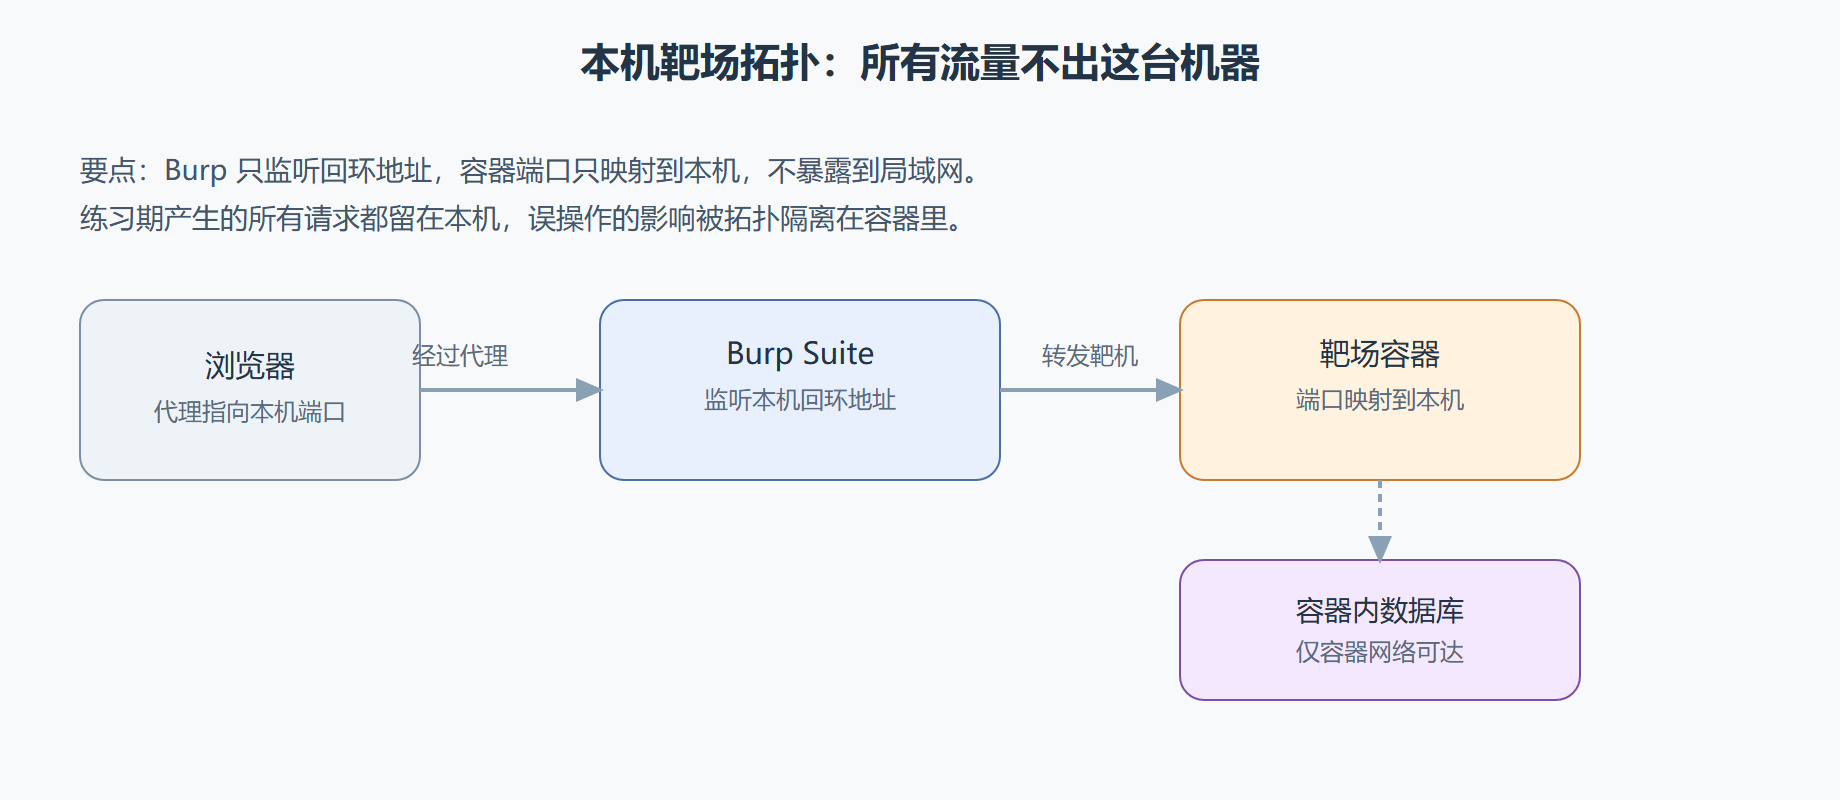
图:本机靶场拓扑
动手搭环境
容器方式最省事。本机装好容器运行时后,一条命令把靶场跑起来,注意两处安全细节:端口只映射到本机回环地址,容器名与端口按自己习惯调整。
services: dvwa: image: vulnerables/web-dvwa ports: - "127.0.0.1:8088:80" restart: unless-stopped
启动后浏览器访问本机回环地址加映射端口,按页面提示完成数据库初始化(靶场首页的初始化按钮),用默认账号进入,把安全等级先设为低。这个等级下的漏洞行为最"教科书",适合建立判断基准;中高等级的防御差异留到后续章节做对比练习时再切。
接下来验证代理链路,这是每次开练前的固定动作:打开 Burp,确认代理监听器绑在回环地址;浏览器配好代理后访问靶场任一页面,Proxy 的 HTTP 历史里应该立刻出现这条请求。历史里有记录,链路就算通了——后续所有章节的练习都默认这个前提。
💡 给靶场单独用一个浏览器配置文件或独立浏览器,与日常上网隔离。一劳永逸地避免"测试流量混进日常流量"和"代理忘了关"两类经典事故。
常见坑与排查
首次搭建最常卡住的位置按出现频率排:容器端口没映射到回环地址导致局域网设备可达(安全风险,改配置);靶场页面能开但代理历史无记录(浏览器代理没生效或走了系统代理之外的配置,回第二章看代理排错);数据库初始化失败(容器内数据库未就绪,等几秒重试)。遇到解释不了的现象,先看 Burp 的通知面板与事件日志,多数配置问题在那里有直接提示。
多等级练习策略
靶场的安全等级不是摆设,它是理解"防御如何改变测试面"的教具。低等级下,注入类漏洞的响应反馈直接,适合建立"输入—行为"的因果直觉;中等级引入了基本的过滤与编码,同样的输入不再直接生效,你需要观察过滤了什么、放过了什么——这正是真实评估的常态;高等级加入了不可预测性因素(如随机化的会话参数),模拟"响应不可直接对比"的场景,逼你换用带外与时序类的验证思路(第七章的内容)。建议的推进节奏是:低等级把每类练习点的判定依据写下来,中等级观察同样的判定依据哪些失效、为什么,高等级只在学完对应章节后回头挑战。这样靶场的三级防御就成了三级教材。
把练习资产化
纯打靶之外,有两种进阶玩法让靶场的价值翻倍。第一种是自造练习点:在靶场之外自己写一个极小的存在特定缺陷的页面,比如一个把参数直接拼进查询的接口——自己造缺陷的过程会倒逼你理解缺陷成立的每一个条件,这是最快的原理学习法之一。第二种是环境快照:练习到一半想"如果当初走另一条路会怎样",容器化环境的价值就在这——提交一次当前状态,或重建一个干净副本做对照,两条路都走一遍再对比结论。评估工作里同样有这个需求的影子(修复前后对比、版本升级前后的行为对比),在靶场练熟的快照思维到时直接可用。
维护层面补两条实用细节。资源占用:容器加代理在笔记本上常驻没问题,但多开几个靶场镜像时注意端口冲突与内存,约定每个靶场固定端口段。卫生习惯:练习期产生的数据(测试账号、构造的垃圾数据)随容器丢弃即可,但如果你的练习环境连过公司内网做对照实验,重建环境前先想清楚哪些数据不该留在磁盘上——这个习惯在真实评估里对应的是数据清理义务。
练习节奏的排布建议
靶场练习最怕两种排布:一口气打到深夜的突击式,和三天打鱼的间断式。手感更认"小而频":每次一个聚焦主题(今天只练登录流程的观察,明天只练一次完整的重放判定),四十五分钟内收尾并写三五行记录,比四小时无主题乱点有效得多。每周留一次"串联日",把本周练过的点串成一次小型模拟评估——从圈范围到出条目走完整一遍。记录的累积还有个隐性收益:一个月后回看,你能清楚看到自己判定依据的措辞从含糊到具体的变化,这种可见的进步是最好的坚持理由。
再给环境本身留一句提醒:靶场是练习的容器,不是目的。见过有人在靶场里追求"通关率",练成了应试型选手——题目换了个形态就不会了。判断自己有没有落入这个陷阱的方法很简单:换一个同类靶场,把同一个知识点重新验证一遍,能走通说明你学的是方法,走不通说明你背的是答案。
高频疑问
问:靶场打穿了,所有等级都过了,然后呢?
答:转向两类更接近真实的练习:一是综合类靶场(整站多个漏洞串成链路的形态),二是自造场景——给自己出一个"业务需求",实现它,再测试自己实现的东西。后者对开发背景的人尤其有效。
问:能把靶场暴露到公网,方便随时随地练吗?
答:不建议。暴露即越出"流量不出本机"的安全前提,含已知漏洞的服务在公网会被无关方利用,你的机器可能成为跳板。需要远程练习时,用内网穿透加访问控制的方案,并保持靶场随时可关。
问:练习时的笔记应该记到什么颗粒度?
答:以"三个月后能复现"为标准:目标行为、假设、操作序列、判定依据。笔记里最有价值的往往是失败尝试——为什么这个思路不通,比成功路径更值得写。第六章的报告写作会用同样的肌肉。
与后续章节的接口
靶场就绪后,第二章把代理链路讲透:拦截怎么工作、HTTPS 解密为什么需要装证书、抓包失败时按什么顺序排查。建议现在就顺手把安全等级调回低级,下一章的演示会用到登录与反射点。
本节要点回顾
- 前提:本机靶场消除了练习的越界风险与环境不确定性,是全书的操作围栏。
- 拓扑:浏览器、代理、容器三层都在本机,代理只听回环地址,容器端口不暴露局域网。
- 验证:代理历史出现靶场请求即链路打通,每次开练前都做一遍这个检查。
- 习惯:练习浏览器与日常浏览器隔离,代理状态常检查。