4.2 扫描引擎与漏洞识别
4.2 扫描引擎与漏洞识别
本节摘要:扫描器的工作是"探测—观察—推断"三步:在插入点注入探测序列,观察响应变化,按漏洞模式推断结论。推断必有误报,本节拆开误报的三类来源,给出一套"机器候选、人工确认、分级处置"的流程,并用靶场上一条被推翻的扫描结论演示全过程。
扫描器如何下结论
上一节的批量模块执行的是你设计的探测;扫描器执行的是行业知识库里的探测集。审计开始时,它从站点地图选定审计对象,解析每个请求的可注入位置——路径、查询参数、头部、消息体的每个字段都是候选插入点;随后把与插入点上下文匹配的探测序列逐一送入;最后对响应做两类判断:即时差异判断(探测序列被反射、报错信息外露)与时序差异判断(响应时间出现与探测意图一致的延迟)。被动检查则不注入任何东西,只对经过流量的响应做特征观察,比如身份证样式的字符串外泄、缺失的安全响应头。
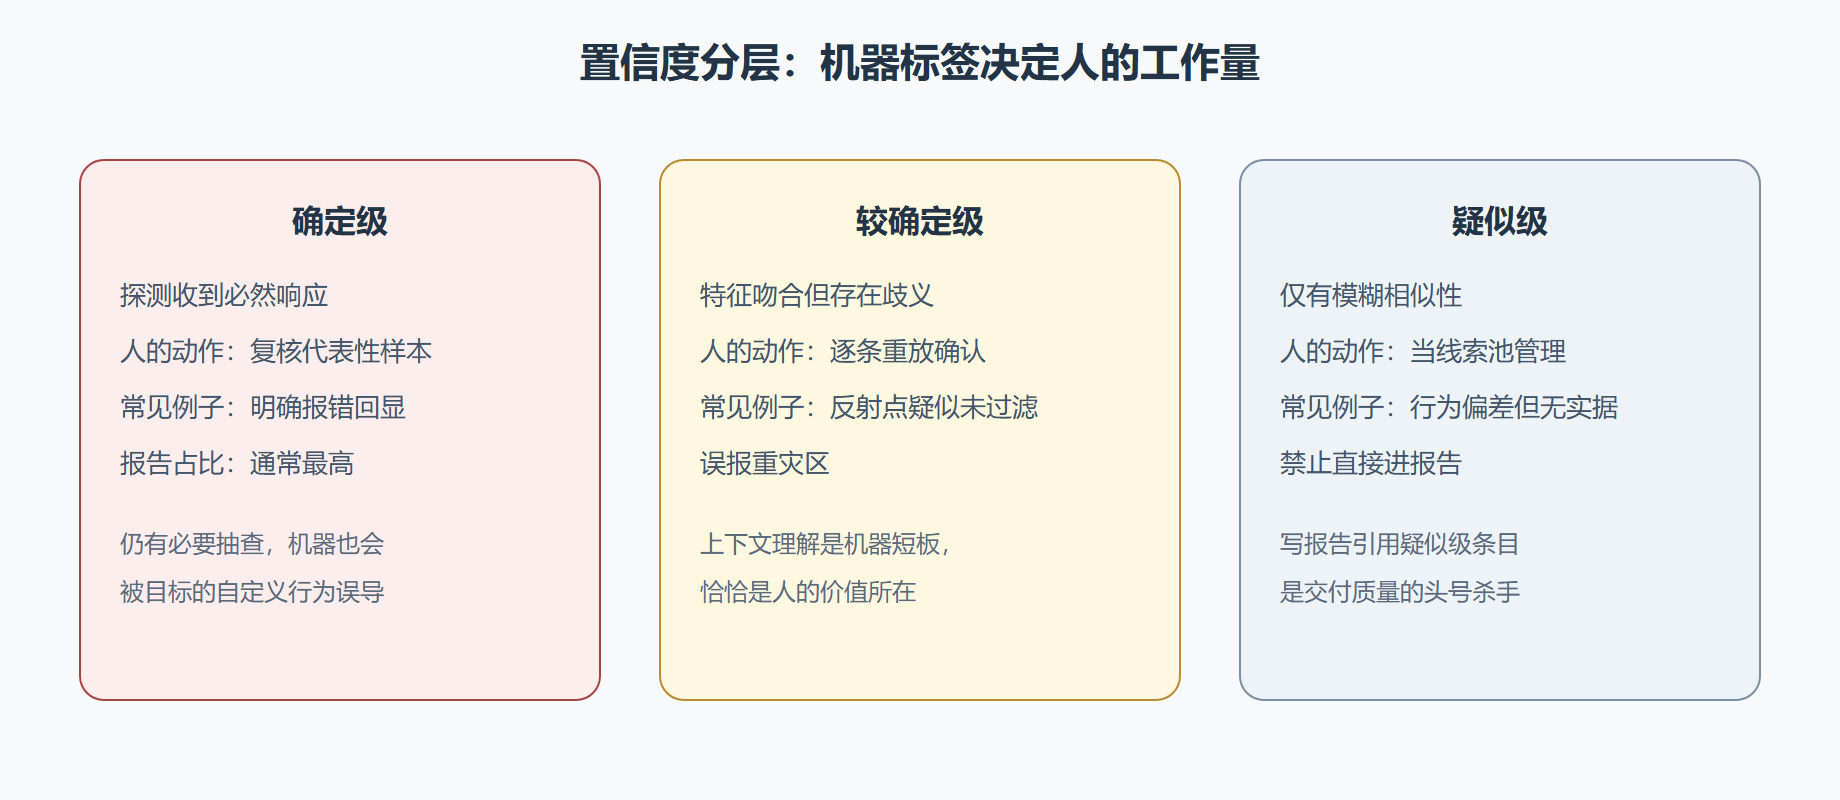
每条扫描结论都携带置信度标签,这是使用者最重要的阅读入口:确定级意味着探测收到了理论上的必然响应;较确定级意味着特征吻合但存在解释歧义;疑似级只是"有几分像"。标签不是免责声明,而是工作量分配器——确定级直接进报告草稿,较确定级抽验,疑似级当线索不当结论。
图:三级置信度与人的处置分工
误报的三类来源
时序型:判定依据是响应时间差的检查,天然受宿主负载、网络抖动污染。上一节末尾提过它的脆弱性,扫描器的大并发会把这种脆弱放大——时间型误报几乎每份扫描报告都有几个。上下文型:机器识别到"参数反射进了页面",但看不出前端框架会在渲染时转义、也看不出该参数进入了无害上下文。防御干扰型:目标前的防护设备拦截了部分探测,把拦截页的规律性响应当成了目标行为,产生成串的相似误报。
三类误报对应三种压误报手段:时序型靠缩小并发与重复验证;上下文型只能靠人在重放器里补上下文;防御干扰型靠识别拦截页特征后把该类响应整体降噪。没有任何手段能把误报压到零——设计目标应当是"每类条目的处置成本可预期"。
案例实录:一条被推翻的疑似结论
背景。对靶场留言板跑完扫描,结果里有一条疑似级的跨站脚本候选:昵称参数的探测串被原样反射。
操作。把扫描给出的探测请求送入重放器,先复现原始反射,再把探测串换成带标签结构的载荷观察处理差异,同时翻看响应里该参数的完整输出上下文——它在属性值里,且页面模板对属性引号做了实体转义。
POST /board/post.php HTTP/1.1 Host: lab.local:8088 Content-Type: application/x-www-form-urlencoded nickname=probe123xyz&content=hello
结果。探测串确实原样出现在响应中,但整个值被包在已转义的属性上下文里,构造不出脚本执行。
解读。"反射存在"与"可利用"之间隔着上下文判断,机器只能走到前一步。这条结论被推翻,但不是白跑:它确认了留言板的输出过滤策略(实体转义全开),这条观察本身写进报告的"整体健壮性"备注,比一条误报有价值得多。
变式。同一次扫描里有一条较确定级的响应头缺失类条目,复核方式完全不同:不需要重放,核对配置与部署文档确认该头部确实未配置,再评估其在当前架构下的实际影响——有些"最佳实践类"问题在特定架构里风险有限,报告里要如实降级说明,而不是照搬扫描器的严重度模板。
扫描配置的关键旋钮
扫描不是按下开始就完事,几个配置直接决定效果与代价。插入点策略:全量插入点最彻底但请求量最大,按参数选择只探业务参数,适合二次扫描降噪;登录会话:受保护区域必须让扫描器带着有效会话跑,会话失效后的扫描结果一片空白且全是误判,这是扫描产出质量的第一影响因素;扫描强度与节奏:强度决定探测深度、节奏决定并发压力,两者都应与目标承受力和授权约定对齐,生产环境用保守配置不是胆小而是职业。此外,扫描范围与作用域的联动要确认——作用域外的意外触发是扫描类事故的主要形态,启动前的范围核对清单里永远有这一条。
扫描时的人不应该闲着等待:扫描时段正是手工线推进的窗口(6.1 节的节奏设计)。扫描产出的条目陆续进入结果面板,随手按置信度初筛一轮,等扫描跑完时复核工作已经过半——等待是被流程设计消灭的,不是被忍耐消灭的。
误报处置的分级流水线
把 4.2 节的三类误报来源落成操作流程。确定级条目:抽查复核后直接进入报告草稿,复核重点是严重度评定而非真伪。较确定级:逐条重放,重放时带上 3.2 节的基线对照;确认的转正,推翻的记一条"已检查"备注——负结果进附录。疑似级:不逐条处理,按模式聚类后抽查聚类代表,代表坐实则整簇人工过一遍,代表推翻则整簇降噪归档。这套流水线的产能设计意图很明确:把人的时间按置信度梯度投放,确定级最省、疑似级受控——多数团队复核慢不是因为条目多,而是不分梯度地逐条硬啃。
流水线跑完的最终产出是三个清单:确认条目(进报告)、已检查负结果(进附录)、降噪规则(进 4.3 节的规则库)。第三个清单最容易被丢弃,而它是让下一次扫描更聪明的复利资产。
高频疑问
问:扫描跑完零发现,可信吗?
答:先核对三件事:会话是否全程有效、作用域是否圈对了资产、插入点策略是否把业务参数排除了。扫描零发现的常见原因不是目标安全,而是扫描器在"看不见"的状态下礼貌地绕了一圈。
问:同一个目标要扫多遍吗?
答:配置不同则覆盖不同:全量插入点跑一遍后,值得按参数策略再跑降噪的一遍;版本更新后按增量资产扫。重复扫描的价值在配置差异里,同配置重复扫只是消耗。
问:扫描发现的条目能直接改严重度吗?
答:能,而且应该。扫描器的严重度是通用口径,业务语境的调整是你的专业价值——调整时把依据写进条目,与 6.2 节的等级评定规则衔接。
与后续章节的接口
确认过的高价值模式——比如某类业务特有的参数行为——不必每次扫描后重新人肉,4.3 节的声明式检查就是把这些经验固化成扫描器听得懂的规则,让机器下一次按你的口径先筛一遍。
本节要点回顾
- 机理:插入点探测加模式推断,即时与时序两类判断构成检测的基本面。
- 置信度:是工作量分配器,确定级抽验、较确定级逐条确认、疑似级只当线索。
- 误报:时序、上下文、防御干扰三类各有对策,零误报不是合理目标。
- 态度:被推翻的结论也是测试产出,负结果写好了同样是报告质量。