第六章 从发现到修复:报告闭环
第 6 章 · 从发现到修复:报告闭环
本章要回答的三个问题:一次授权测试从接单到收尾,流程上有哪些必须走的站、每站交付什么?怎么写一份开发愿意读、修复有依据、复核有标准的报告?漏洞报出去不等于工作结束——修复复核怎么做,测试经验怎么反哺防御侧的检测规则?
为什么会有这一章
前五章解决了"发现"——但发现不是测试的目的,修复才是。行业里反复上演的悲剧是:测试做得漂亮,报告写得潦草,开发看不懂复现步骤,修复改成临时过滤,问题在下个版本回归。这一章把整条交付链补齐:流程上从委托书到收尾报告的每一站;写作上让技术结论翻译成修复动作;复核上让"已修复"三个字有验收标准。最后把镜头转向蓝队——测试方对漏洞模式的理解,恰恰是防御侧检测规则最缺的输入,这条反哺路径是本章独有的视角。
把本章放在倒数第二章还有一个用意:学完它回头看前五章,你会发现每个模块的输出都有明确的去处——历史记录变成证据,扫描条目变成问题清单,重放判定变成报告正文。工具学习与交付实践在这里合拢。
读完能解决什么
- 按流程模板推进一次完整评估:准备、执行、报告、复核四阶段的交付物清单;
- 把一个技术发现写成标准问题条目:标题、等级、证据、复现步骤、修复建议五件套;
- 在修复后执行有标准的复核:验证修复本身、验证回归、验证相邻逻辑;
- 从蓝队视角把测试经验转化为检测规则与防护建议,参与攻防两侧的共同语言建设。
本章知识点清单
- 评估流程四阶段与每阶段的输入输出;
- 问题条目的五件套写法与等级评定的多维口径(影响、可利用性、修复成本);
- 复核三验:修复点验证、原路径回归、相邻逻辑抽查;
- 报告的证据组织:请求响应摘录、截图、环境说明的搭配;
- 蓝队转译:把漏洞模式翻译成检测规则与防护策略的语言。
各节怎么分工
| 节 | 回答的问题 | 关键产出 |
|---|---|---|
| 6.1 测试工作流设计 | 全程怎么推进 | 四阶段流程与交付物清单 |
| 6.2 漏洞验证与报告写作 | 结论怎么写出来 | 五件套问题条目 |
| 6.3 修复复核与蓝队检测 | 报完之后做什么 | 复核清单 + 检测转译方法 |
图:从发现到修复的状态机
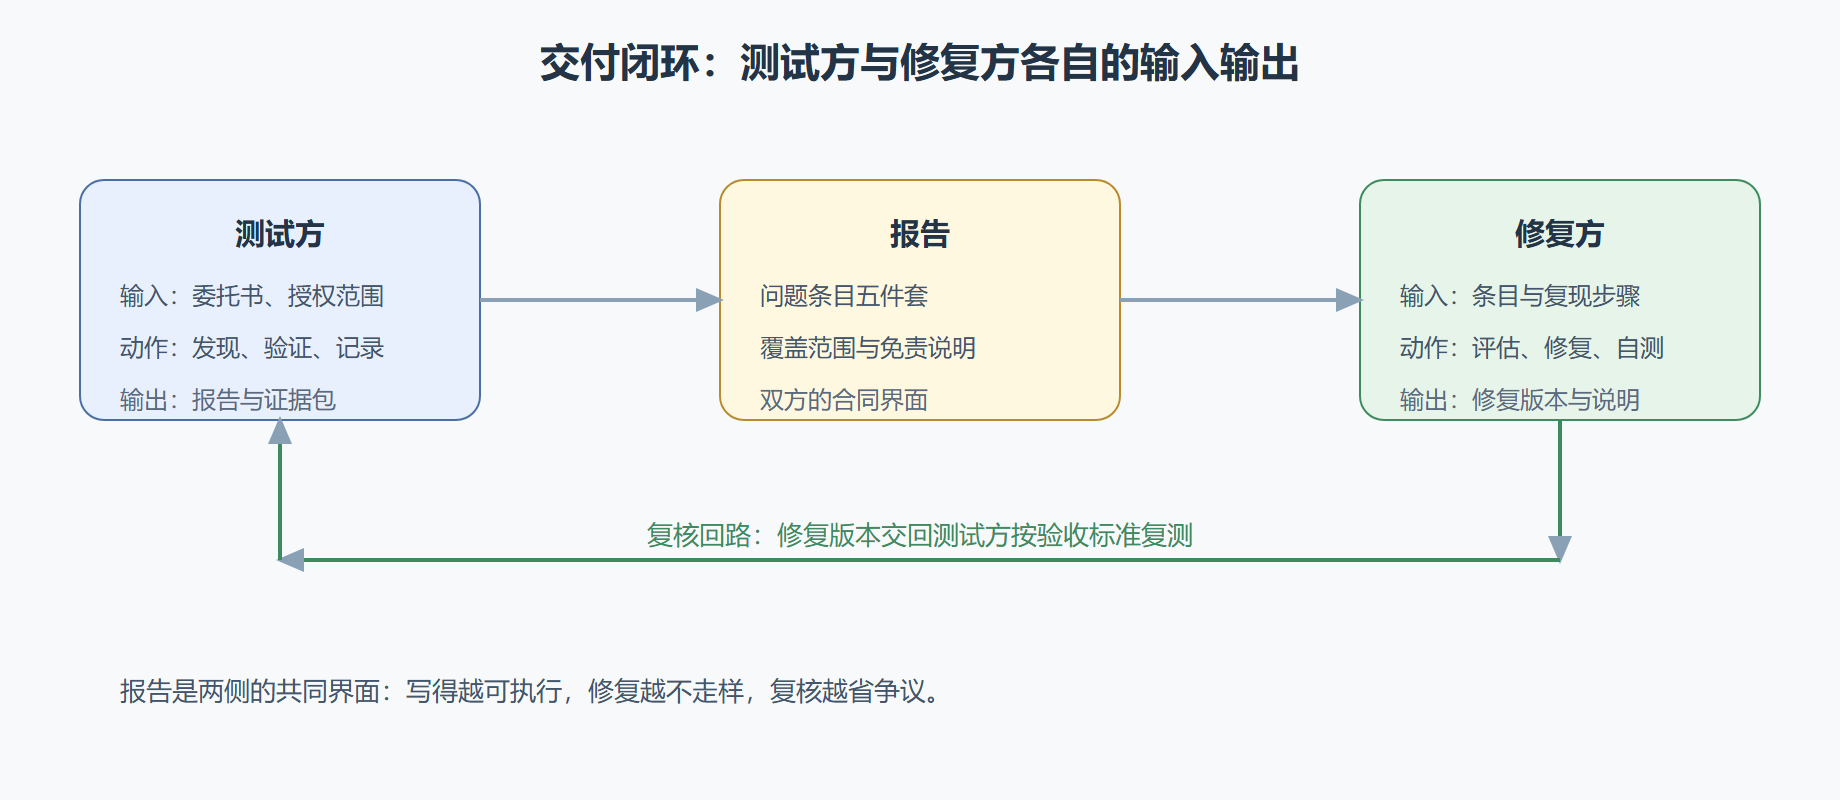
图:交付闭环与两侧视角
高频疑问先行回答
问:技术很强但不会写报告,在这个行业能走多远?
答:走不远,这是行业的真实情况而不是劝学修辞。测试的交付物是报告,修复方与委托方接触到的全部信息都来自它。写得让人看不懂、修不了,测试过程再漂亮,价值在交接界面归零。本章把它放在重心位置就是这个原因。
问:报告写多了会不会变成八股文?
答:模板提供的是结构不是内容,八股感来自往结构里填套话。五件套的每一件都要求具体:标题要指向具体位置,等级要给三维度依据,复现要从零可执行。填进去的东西个个不同,结构相同不构成八股——恰恰是结构相同让不同问题的轻重一目了然。
问:漏洞报出去之后,开发不修或者修不好,测试方还能做什么?
答:能做的都在流程里:等级评定有依据,修复建议有方向与验收标准,复核有固定三验。这些让"不修"和"没修好"都有书面痕迹,推动的责任回到治理层面。测试方对修复没有强制权,但规范的条目让每一次不作为都可见——这已经是流程能给的全部杠杆。
问:蓝队视角这一节对测试岗位的人有用吗?
答:有用,而且是差异化竞争力。能把漏洞模式翻译成检测规则与防护建议的测试者,在团队里的价值是双向的:给委托方的报告更有防御落点,给防御团队的支持更专业。攻防两侧的共同语言,靠这种人建立。
章内练习路线
本章的练习材料就是前几章积累的条目池——哪怕是靶场练习的越权发现,也完整值得走一遍交付流程。6.1 节把流程清单过一遍并填一张计划页;6.2 节把至少一条靶场发现写成五件套齐全的条目并做读者测试;6.3 节的复核三验虽然需要"修复版本"才能完整演练,但可以自行降级模拟:把靶场的安全等级调高一档当作"已修复",用同一套验收标准复测,体会"表面修复"与"真修复"的判别。练完这三步,你手里会有练习版的计划页、条目与复核记录——它们构成入职作品集里最有说服力的部分。
先决条件
- 前五章产出的疑点清单与问题条目(哪怕只是靶场练习的)可作为本章写作练习的素材;
- 无需编程,但需要一点换位思考——本章大半内容是替开发与蓝队着想。
往下走到哪
闭环走通后,最后一章把视野放到工具之外:Burp 与同类工具的选型对比、生态现状与学习路线。带着完整闭环的理解去看工具市场,判断会完全不同。