1.2 法律与伦理边界:授权是唯一的入场券
1.2 法律与伦理边界
本节摘要:使用对抗演练平台是否合法,不由工具决定,由四层同心圆决定:法律法规、书面授权、组织规程、个人伦理。本节把这四层逐层拆开,给出一张可以直接对照检查的边界图,并说明为什么"技术上游刃有余"与"合规上站得住脚"是两回事。
边界不是一个开关,是一套系统
新手常把合法性问题理解成一个是非题:"用了就是违法,不用就没事。"真实情况要精细得多。演练行业在各国法域里都有明确的技术白名单与刑事红线:未授权访问计算机系统、干扰业务运行、截获数据,在任何成熟法域都是刑事犯罪,这与用不用"专业工具"毫无关系。反过来,一张签好字的授权合同,也不能自动洗白超范围的动作——授权书写明只测三台 Web 服务器,你碰了同一网段的域控,刑事风险并不因为"出发点是演练"而消失。
所以准确的图景是四层嵌套的约束:最外层是法律法规,划定绝对禁区;第二层是书面授权,把本次行动的许可范围具体化;第三层是组织规程(公司制度、行业公约),在合法之上追加职业要求;最内层是个人伦理判断,处理规程没写到的灰色地带。外层有缺口时,内层就是最后的防线。
图 1-1 演练合法性的四层同心圆
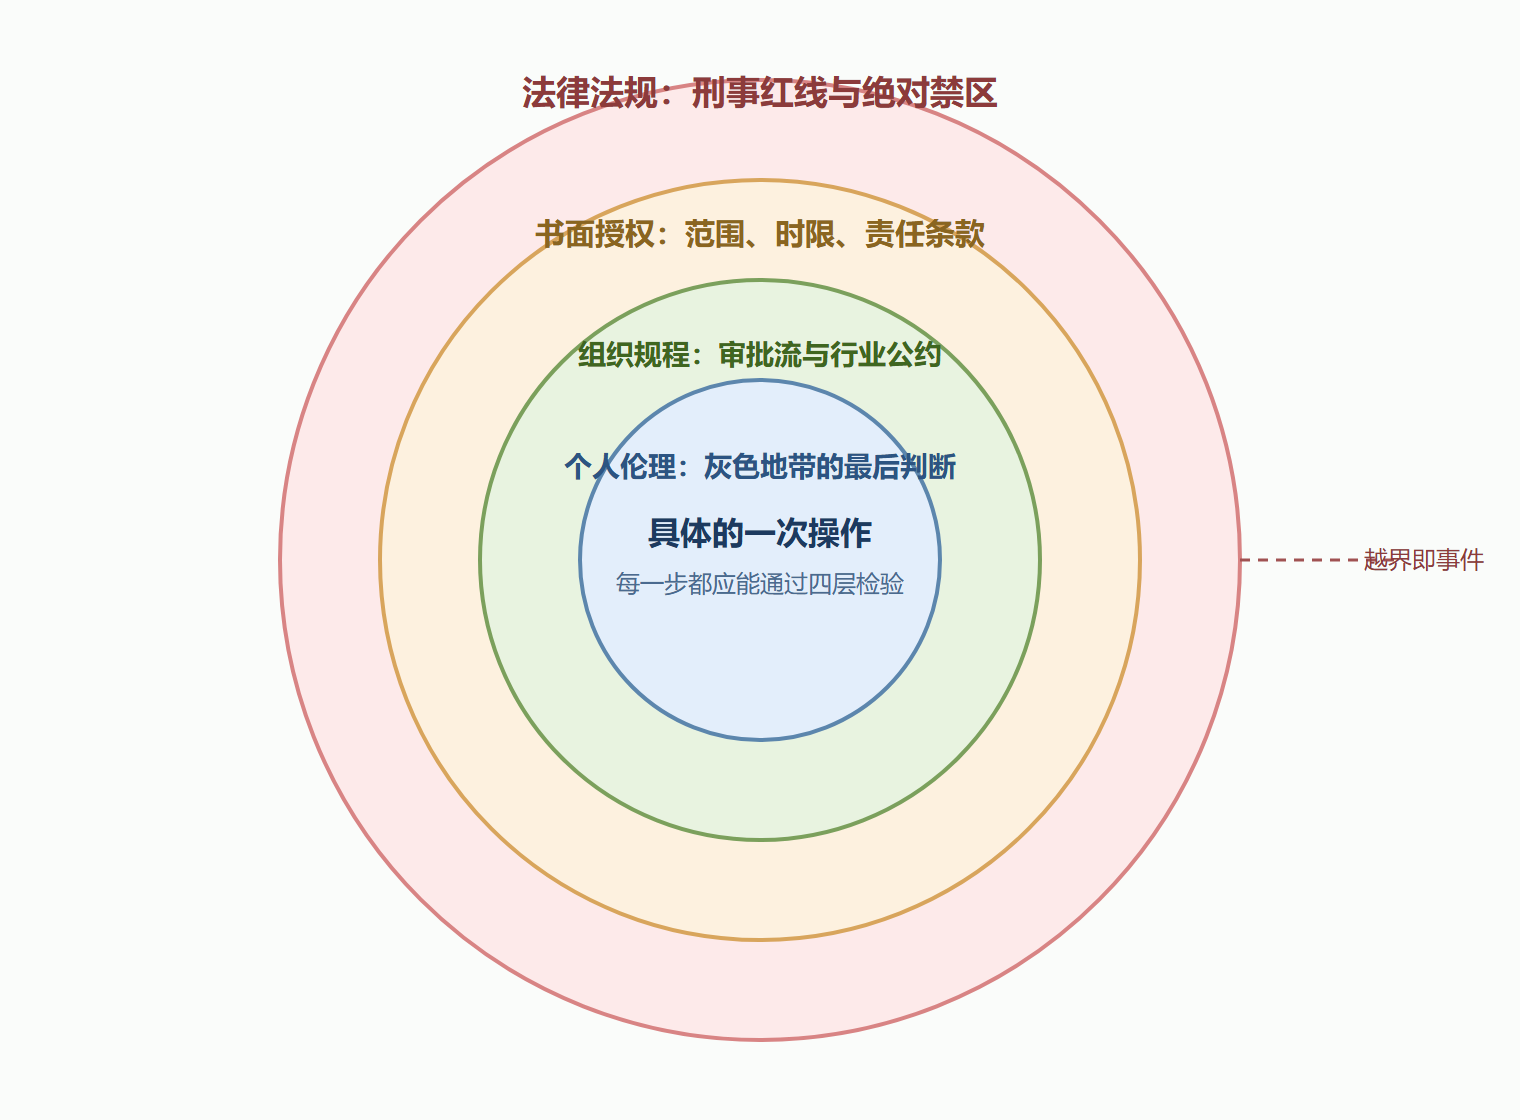
读这张图的正确方式是由外向内:先问"这事法律允不允许任何人做",再问"这次的授权书允不允许我们做",然后问"公司的规程允不允许现在做",最后才轮到个人的技术判断。顺序颠倒是最常见的职业事故来源——很多人从最内层出发,先觉得"技术上没问题",再倒推其他层"应该也没问题"。
授权语境下的三条技术红线
即使授权书在手,行业惯例仍然默认以下动作超出了"演练"的范畴,除非委托方以书面形式逐项明确豁免。第一条是业务连续性:演练不得造成真实业务中断,凡是可能触发生产事故的动作,都要降级为仿真环境验证。第二条是数据最小化:演练中接触到的真实数据只用于证明"能够到达",不复制、不留存、不外传,验证完成后按约定销毁并出具声明。第三条是第三方隔离:委托方授权的范围不等于其上下游合作方的范围,云服务供应商、外包运维、关联子公司的资产,都需要各自的权利人同意。
这三条线与工具的关系很直接:第 4 章讲的捕获复盘中,最容易出现纠纷的不是"攻进去了",而是"攻进去之后拿多了"。技术能力越强,约束越要前置——这就是为什么本书把授权讲在所有技术章节之前。
一个对照检查清单
落地时可以把四层圆盘转成一张走查表,每次演练立项时逐项打钩。下面这份清单是按行业常见实践整理的骨架,实际项目应结合所在法域与公司制度增删:
立项自查清单(示例骨架) [ ] 法律层:本次目标类型在本地法域是否有明文禁区(关键信息基础设施、金融清算等) [ ] 授权层:授权书是否载明目标清单、时间窗、禁止事项、升级联系人 [ ] 授权层:目标资产的权利人是否与委托方一致,不一致的是否取得书面同意 [ ] 规程层:是否通过内部审批,审批材料是否含技术方案与回退方案 [ ] 规程层:演练人员是否签署保密与数据处理承诺 [ ] 伦理层:对每项"授权书未明确禁止"的计划动作,是否完成了负面后果评估 [ ] 伦理层:是否约定了任何人可无条件叫停的熔断机制
清单的价值不在形式,而在留痕:每勾一项,就多一份能证明"我们考虑过"的证据。第 5 章会把其中授权层与规程层的条目展开成完整的治理流程。
清单的使用还有两个经验之谈。其一,清单要在方案变更时重走:演练中途换了目标、换了通道、换了时段,已勾选项就不再覆盖新现实——变更管理是清单保持有效的前提。其二,清单要允许写"否"并阻止开工:任何一项未过,立项暂停而不是"先做着再补"——这条纪律在赶项目的压力下最容易被击穿,而历史上出事的演练,多数都能在事后的清单里找到当年被跳过的那一项。检查单工程里管这叫"清单的牙齿":没有停止权的清单只是装饰。
伦理灰区的判断办法
规程永远有覆盖不到的地方。比如授权书写着"允许内网横向测试",没写能不能触碰研发人员的笔记本;写明"工作时间外执行",没写备份作业会不会被压垮。行业里常用的自检口径是**"委托方知情后会不会皱眉"**:把动作描述成一段平实的话发给委托方技术对接人,对方的反应就是最好的风向标。皱眉就停,书面确认后再继续。这个办法朴素,却比任何条款都耐用——因为它测试的是委托方的真实预期,而绝大多数争议的本质就是预期错位。
还有一个工程视角的提醒:边界约束会反向塑造技术方案。比如"数据最小化"直接决定演练中采集类动作的设计——能用"证明可达"代替"取回内容"的,一律选前者;再比如"业务连续性"决定验证类动作必须在业务低峰窗口执行、且必须附带回退预案。成熟的演练方案文档里,每一条技术设计都能指出它响应的是哪一层约束——这个对应关系本身就是方案质量的试金石。反过来读,蓝队读者也能获得一个洞察:真实威胁不受任何一层约束,这正是演练与真实对抗永远存在差距的根本原因。理解差距在哪,才能正确解读"演练结果"与"真实风险"之间的换算关系——第 4 章的案例会反复用到这个换算。
回到本章的主线:工具没有立场,语境才有。本节给出的四层同心圆,就是"语境"的工程化表达。下一节我们看语境崩塌时会发生什么——当同样的技术出现在没有授权的世界里,防守方付出了什么代价、学到了什么。
常见疑问
问:在实验环境里自学这类工具也需要授权吗?
在自己搭建的隔离环境中研究工具机理、用自有设备做靶标,通常不涉及他人系统,风险自负即可;需要注意的边界是"环境隔离"是否真实:家用网络里连着公司 VPN、虚拟机里登录着真实账号,都会把"自留地"重新接回真实世界。自学阶段就养成环境核查的习惯,是成本最低的职业自我保护。
问:如果授权书与法规冲突,听谁的?
永远听法规的。授权书只能让"法律允许但需权利人同意"的事情变得可行,不能让"法律禁止"的事情变得可行。合同写不出的合法性,法庭上也写不出来。
问:跨境协作的演练,四层圆盘要叠加什么?
叠加"法域"这个维度:目标所在地的法律、执行团队所在地的法律、数据流经地的法律,三者取最严。实践中至少要确认两点:目标所在法域对未授权测试的入罪口径,以及数据能否合法跨境回流给执行方分析。跨境项目的授权周期因此显著更长,立项排期时要把这个时间算进去。