1.3 当演练工具失控:滥用案例的防御复盘
1.3 当演练工具失控
本节摘要:一款为授权演练设计的平台,如何在十年间变成恶意活动报告里的常客?本节按时间线复盘行业公认的工具滥用过程,重点不在猎奇,而在三个防御命题:失控的工具留下了哪些可检测痕迹、防守方靠什么反推溯源、供应链与许可治理堵住了哪些口子。
从行业标配到公共威胁
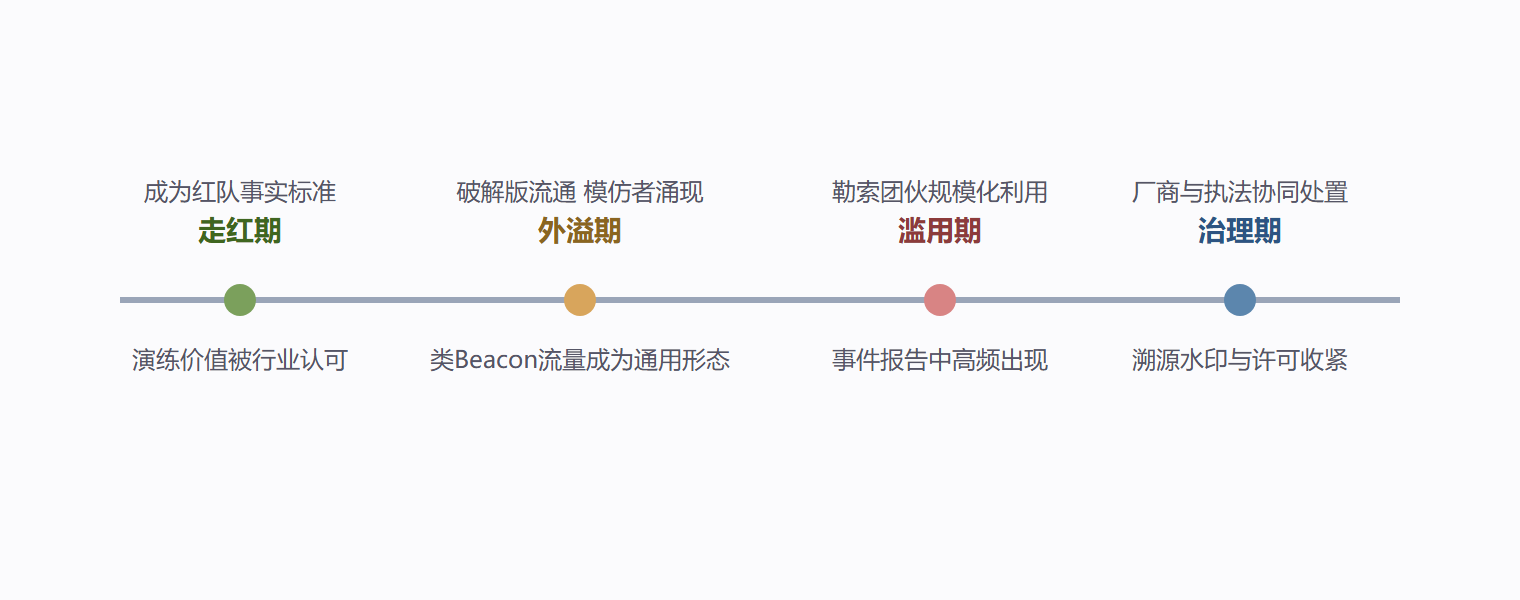
复盘要从工具的走红说起。Cobalt Strike 早期以"红队协作平台"的身份进入正规安全团队,它的会话模型、任务编排与报告能力一度是行业事实标准。走红带来两个副作用:一是形态外溢——大量自研与破解的远控工具刻意模仿它的通信协议,让"类 Beacon 流量"成为黑产世界的通用方言;二是副本流失——破解版本在地下论坛长期流通,使得正版厂商的商业授权控制对地下使用者完全失效。
转折点发生在勒索软件产业化之后。勒索团伙的作业模式是"入侵—驻留—扩散—勒索",其中"驻留与扩散"恰好需要一条稳定、可调度、能多人协作的控制通道,而这正是这类平台的强项。于是多个高影响勒索事件中被观测到未经授权的 Beacon 副本,工具的名字从红队报告的"模拟对象"变成了事件响应报告的"涉案物证"。这个阶段行业形成了今天通行的处置共识:检测对准行为形态,溯源区分本体与模仿,治理压缩滥用空间。
图 1-2 工具滥用与行业应对的时间线
防御复盘之一:痕迹从来都在
滥用期最沉重的教训,后来变成了蓝队最重要的资产:无论操作者多谨慎,这条控制通道的物理约束绕不过去。失陷主机必须按节律与外部通信,这个"心跳"要么出现在边界流量里,要么出现在主机的外联日志里;操作员下发任务后进程要有动作,动作就要在进程链、内存、账户日志里留下物证。多次大事件的事后复盘都印证了同一条规律:不是痕迹不存在,而是当时没人把零散信号拼成图。某个案例里,边界设备数周前就记录过规律性低频外联,端点侧也出现过可疑进程链,两份证据分属两个团队、两套系统,直到勒索爆发才被放到同一张时间轴上。
这件事直接催生了两个行业惯例。其一是跨源关联:把网络侧的外联节律与端点侧的进程事件按时间对齐,单一维度上的低置信信号在交叉验证后往往能升级为高置信告警——第 4 章的复盘案例完整演示了这条工作流。其二是低频会话建模:与其追逐某个具体特征串,不如对"长连接低频回连"这一行为形态建立基线,偏差即关注。第 3 章会把这套建模讲透。
防御复盘之二:溯源要区分"本体"与"形态"
事件报告里写"发现 Cobalt Strike"只是起点,行业复盘修正了这之后的推理链。至少有三类情况会被同一句描述覆盖:正版许可被内部人员滥用、破解副本被外部入侵者使用、完全无关的自研工具恰好形似。三者的处置路径完全不同——第一类指向内部治理,第二类指向入侵响应,第三类则可能根本不是事件。成熟团队的做法是在报告与工单里强制区分"工具名"与"行为集":先记录观测到的具体行为(通信节律、加密握手形态、进程注入迹象),再评估与已知工具形态的吻合度,最后才谨慎地写工具名。
厂商侧的应对也值得一提。正版体系引入了用于区分许可批次的标识机制,让取证人员可以判断样本属于哪个流通渠道;执法与厂商的协同处置行动则针对未经授权的实例做了定向清理。这些手段无法根绝滥用,但显著提高了"随手拿来作案"的成本,也给了蓝队更多可对号的溯源线索。
防御复盘之三:治理口子的收敛
把镜头拉回组织内部,滥用史的另一半教训属于治理。多家受害机构的复盘报告都指向类似的口子:采购了演练平台却没有台账,试用许可散落在个人手里,离职人员的席位没有回收。收敛这些口子的措施如今已成常规——许可与席位集中登记、演练环境与生产网络物理隔离、平台使用必须绑定立项工单、定期核对在线席位与在项演练的对应关系。第 5 章的资产管理与行动安全两节,会把这套台账制度落成可执行的流程。
一个值得记录的正向变化是:滥用史反而促成了红蓝双方的"共同语言"。正因为这条通道的形态被研究得足够透,蓝队的检测教材、红队的演练规范,才有了同一份参照物。这也是本书采用"红蓝双镜头"写法的原因——同一个机理,攻方用它设计更真实的演练压力,守方用它布设更早的捕获点。
把复盘方法留在团队里
滥用案例的教学价值,最终要落成团队能反复使用的方法。三步法值得固化下来。第一步:读事件报告时先画时间轴。 把报告里散落的观测点按时刻排开——首次外联、首个进程异常、首个告警、首个处置动作——时间轴一画,"哪个环节迟到了"一目了然。多数报告的复盘价值都藏在"发现延迟"里:从第一步痕迹到第一条告警隔了多久,从告警到处置又隔了多久。第二步:把迟滞归因到能力或流程。 每段延迟要么是"没有观测点"(能力缺口,对应检测建设),要么是"有信号没人看"(流程缺口,对应值守与分级)。两类缺口的对策完全不同,混在一起讨论永远议不出结果。第三步:把结论写成对表清单的增补。 能力缺口进第 4.3 节那种机理对表,流程缺口进第 4.6 节的处置预案——别人的事故从此变成自己的检查项。
这套方法有个隐含的作风要求:读别人的报告不猎奇。案例里的攻击手法细节会随时间失效,但延迟结构与缺口类型几乎永远有效。团队例会上拿一份公开报告走一遍三步法,半小时的时间成本,换一季度的检测需求输入——这是本书见过的性价比最高的团队学习活动。
常见疑问
问:既然滥用这么严重,为什么不彻底禁用这类平台?
禁止正规团队使用不会让通道形态消失,只会让演练失去最逼真的靶标,而地下使用者本来就不在乎许可。行业的实际选择是把"能否使用"与"如何管住"分开:用许可台账、环境隔离与全程留痕把正规使用的风险压到可控,同时持续强化针对滥用形态的检测——这本教材正是这条路线的教学化。
问:普通企业没有演练团队,需要关心这类工具吗?
需要,而且理由恰恰与"自己不用"有关:正因为你的对手在用,你的检测与响应体系必须认识它的形态。对多数企业来说,学习重点是第 3、4 章的观测与复盘——知道心跳长什么样、知道告警响了怎么研判,比知道工具按钮在哪有用得多。