2.2 核心组件协作:会话队列与事件模型
2.2 核心组件协作
本节摘要:上一节画了三角关系的静态图,本节让它动起来:操作员提交的任务如何入队、会话如何取件、结果如何回流、事件如何推送到每个人的屏幕。看懂"取—执—报"循环,你就能判断任一动作发生时哪些日志应当有记录——这是演练审计与事件取证的公共底层模型。
一条指令的一生
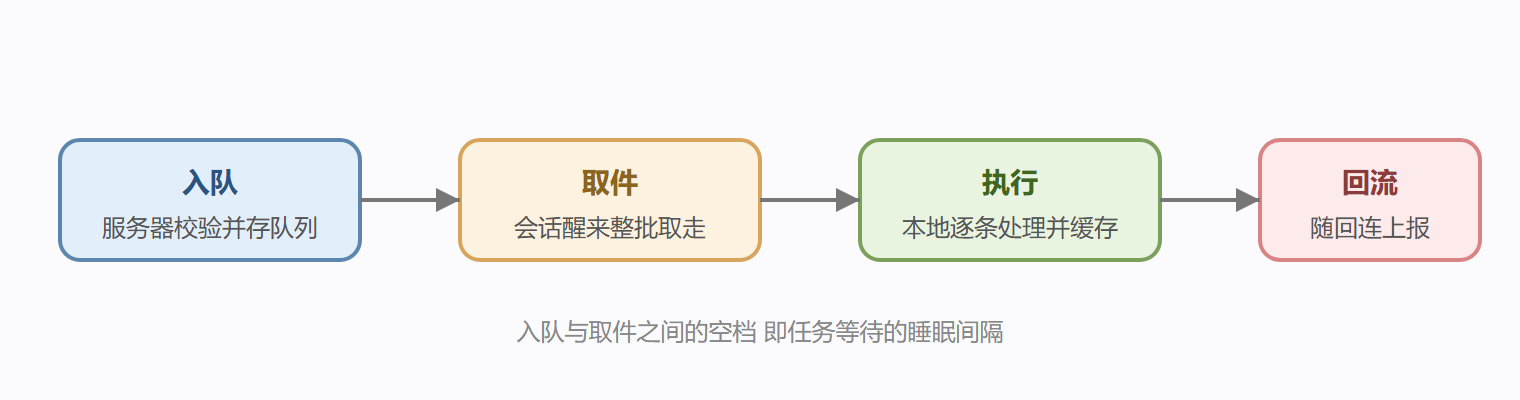
从操作员敲下确认到目标主机执行完毕,一条指令要经过四个驿站。驿站一:入队。 客户端把指令交给团队服务器,服务器校验提交者的席位权限,然后把指令放进目标会话的任务队列——注意是"队列"而不是"直发",因为此刻目标侧大概率在睡眠,没人在线接单。驿站二:取件。 会话按自己的节律醒来的第一件事,就是问服务器有没有自己的快递;有则整批取走,没有则继续睡。驿站三:执行。 会话在目标主机本地逐条执行队列里的指令,把结果缓存在自己的回传缓冲区。驿站四:回流。 下一次回连时,缓冲区里的结果随心跳一同送回服务器,服务器再以事件流的形式推给所有在线席位。
四个驿站串成一条铁律:指令与结果都不是实时的。队列让"人不在场"成为常态而非异常。理解了这一点,你就明白为什么事件响应里"操作时间"与"执行时间"经常对不上——它们本来就被队列隔开了。
图 2-1 一条指令的四个驿站
队列模型为什么值得单独讲
很多人觉得"任务队列"是实现细节,不值得教学。恰恰相反,队列是这套架构里最有解释力的部件,三个理由。第一,队列解释了时序证据的间隔。取证时间轴上,"指令下发"与"目标动作"之间总有空档,空档长度约等于取件等待加上一次睡眠间隔;重建攻击时间线时,用队列模型可以解释绝大多数"莫名的时间差",避免把正常调度间隙误判为攻击者的人工停留。第二,队列暴露了粒度控制的设计哲学。操作员可以指定指令"插队"到交互通道立即执行,也可以让它排在低频队列里随下一班心跳走——快慢之间是隐蔽性与效率的取舍,这个取舍在流量形态上留有直接证据(交互式会话是长连接低延迟,低频会话是短促突发)。第三,队列是审计的天然骨架。服务器日志按"入队、取件、回传"三类事件天然分组,对账时三方互验,任何一方缺环都能被发现——这就是第 5 章全程留痕机制的底层依据。
用一个记录片段来感受日志的形状。以下是团队服务器事件流的简化示意,字段与顺序做了教材化处理:
事件类型 时间戳 会话 操作员 摘要 task_add 10:02:11 S0417 op_chen 任务入队 文件清单核查 task_checkout 10:07:26 S0417 system 会话取件 3 项指令 task_result 10:07:27 S0417 system 回传 项1 完成 task_result 10:07:27 S0417 system 回传 项2 完成 task_result 10:07:28 S0417 system 回传 项3 无权限 note_add 10:09:40 S0417 op_liu 研判备注 项3 符合预期 权限边界生效
注意 system 这个操作员名:它代表事件由系统自动记录,不掺人工编辑。审计时有一个实用的口诀——看自动事件,不看人工备注。备注是参与者的主观陈述,自动事件才是机器见证的事实。这份日志还有一个值得玩味的细节:项 3 回传"无权限",操作员随即备注"符合预期"。演练里这不是失败,而是授权边界的实测证据:权限控制真的拦住了越界动作,这比一百页制度文件都有说服力。
事件模型:一切皆事件
队列之外,另一个贯穿性的设计是事件模型:会话上线、任务入队、结果回传、操作员登录、配置变更……平台内发生的每件事都统一抽象为事件,写进同一条事件流,再分发给订阅者。这个统一的抽象带来两个深远后果。
第一个后果面向红队协作:事件流是天然的协作总线。多席位作战时,A 席位提交的任务、B 席位的备注、会话的上线通知,都出现在同一块屏幕上,冲突与交接一目了然。第 5.5 节讲的交接班流程,本质就是对这条事件流的约定俗成的读法。
第二个后果面向蓝队与审计:事件流是结构化证据源。因为所有动作天生带时间戳、操作员、会话标识三元组,导出后可以直接入库关联分析。演练报告里的"动作时间轴",不需要人工重编,从事件流里投影即可得到。下面这段示意代码展示了把事件流投影成时间轴的思路(伪代码,重在逻辑):
对 每条事件 in 事件流: 若 事件.类型 in {会话上线, 任务入队, 取件, 回传, 通道变更}: 时间轴.追加 行( 事件.时间戳, 事件.类型, 事件.会话, 事件.摘要 ) 否则: 忽略 # 纯界面交互类事件不进报告时间轴 输出 时间轴 按时间戳排序
十几行逻辑,就是"全程留痕、一键出报告"的全部秘密。工具不产生证据,设计才产生证据——事件模型把证据的产生嵌入每个动作,这是它比任何事后补录都可靠的原因。
这个投影逻辑对蓝队同样成立,只是事件源不同:蓝队把防火墙日志、代理日志、端点事件投到同一张时间轴上,就是自建版的"会话叙事"。两个阵营的工程直觉在此合流——先把异构记录归一成事件,再谈分析。做研判卡壳的团队,多数时候不是缺分析能力,而是事件还没归一就开始分析了。
蓝队对照:循环里的四个观测位
把"取—执—报"循环放到防守视角,有四个位置值得布防。观测位一:取件节律——会话醒来的时刻就是出向连接的时刻,2.4 节的间隔分析就在这里做。观测位二:执行时刻的进程行为——指令在本地执行的瞬间,必然有进程、文件或账户的动作,端点遥测在这等你,第 4.2 节展开。观测位三:回传时刻的数据外流——结果回传意味着数据出网,出向流量里可能出现与心跳不同的突发载荷,这是区分"空闲心跳"与"活动会话"的关键指纹。观测位四:队列积压的异常——若会话长时间未取件,队列会持续积压,对应的流量特征是"服务器侧等待",这在追查已下线的失陷主机时能提供线索。四个观测位拼起来,就是第 4 章复盘案例将要走的时间轴主线。
常见疑问
问:两条会话的任务会互相看到吗?
不会。队列按会话隔离,A 会话的指令对 B 会话不可见。协作发生在事件流层面而非任务层面——所有人看得见"发生了什么",但只有目标会话拿得到"具体指令"。这个隔离既是安全设计,也让审计可以精确到单会话粒度。
问:会话下线前没执行完的队列任务去哪了?
任务仍留在队列里等它回来。这个"挂起"特性在演练里常用来做分阶段作业:白天排队,夜里目标开机自动执行。对取证的含义是:队列内容能揭示"计划中但未发生"的动作意图,重建时间线时不要漏掉这一层。