2.3 通信通道对照:HTTP、HTTPS、DNS 与内网对等通道
2.3 通信通道对照
本节摘要:会话用什么协议回家,由目标环境的出网策略决定。本节对照 Web 通道、DNS 通道与内网对等通道的机理、容量与观测特征,给出一张"环境约束—候选通道"的推演表。这是攻方选型逻辑,也是守方布防优先级清单——两面是同一张纸。
选通道,本质是选"谁最不被怀疑"
目标主机已经按节律醒来要回家了,走哪条路?决策变量只有一个:哪条路在目标环境里最像正常业务。一个以浏览器为主要作业面的办公网,HTTPS 出向流量浩浩荡荡,Web 通道自然藏身其中;一个几乎只跑业务系统、极少解析外部域名的服务器网段,一次冷门域名查询反而扎眼,但 DNS 协议本身又几乎不可能被封死——于是"低频、极小载荷"的 DNS 检验通道成为候选;而一个完全断网的隔离网段,任何出向都是零,唯一可行的是借道内网里仍能与外界通信的邻居节点——对等通道登场。
注意这个决策顺序:先环境、后协议。同一个平台在不同网段会做出完全不同的通道选择,所以蓝队侧没有"一张规则管所有通道"的捷径,必须按网段画像分别建模。下面这张对照表是全节的总纲。
| 维度 | Web 通道 | DNS 通道 | 内网对等通道 |
|---|---|---|---|
| 借用对象 | 企业 Web 出向 | 域名解析体系 | 内网主机间信任关系 |
| 典型形态 | 定期页面请求 | 定期查询记录 | 命名管道等共享信道 |
| 单次容量 | 大 | 很小 | 中 |
| 适用角色 | 主通道 | 低频检验或应急 | 横向接力 |
| 边界观测点 | 代理与出向防火墙 | 解析日志 | 内部东西向流量 |
| 检测难点 | 混入海量正常流量 | 容量小但形态独特 | 依赖东西向可见性 |
图 2-2 三类通道在观测面上的分布
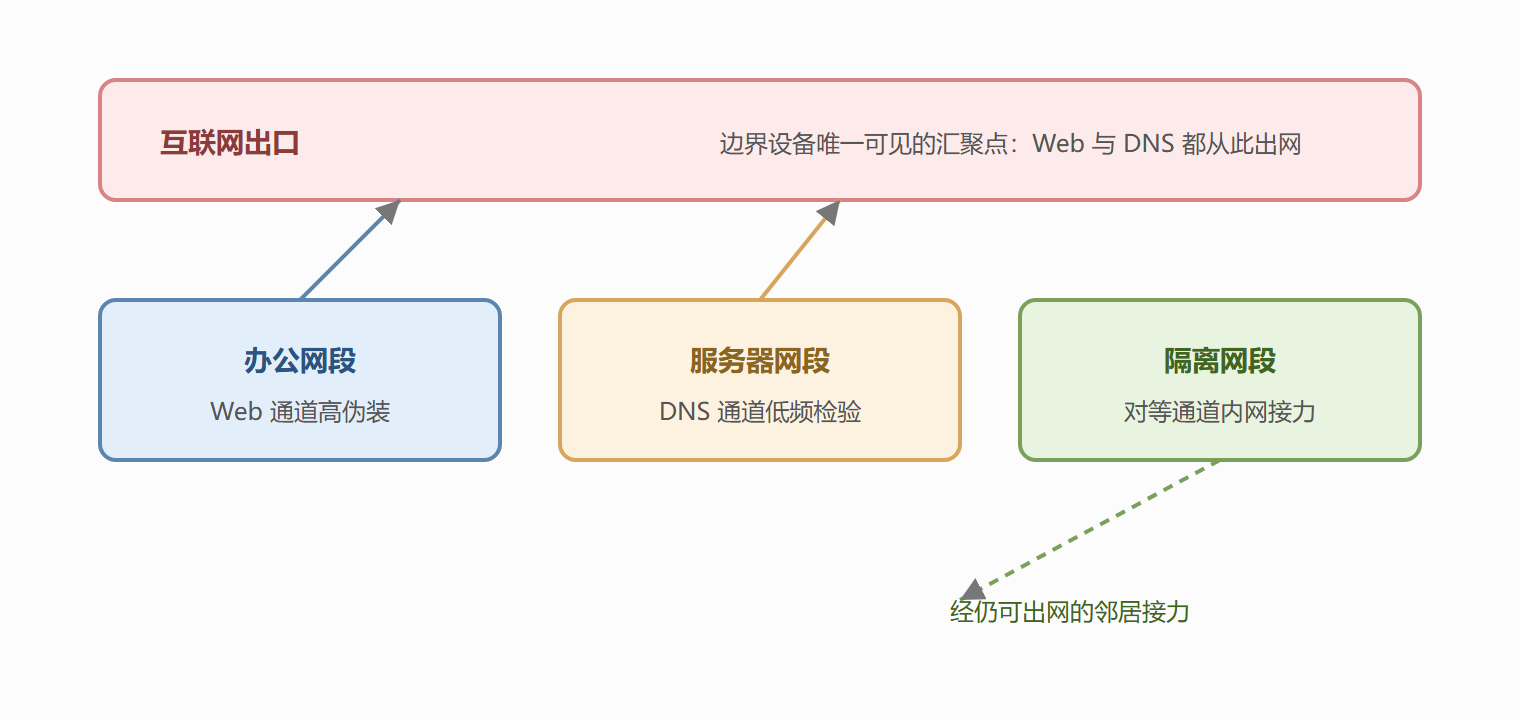
Web 通道:藏进人海
Web 通道的思路是把任务往返包装成普通的页面请求与响应:醒来的会话请求一个"页面",服务器的应答体里带着待执行指令;下一趟请求再把执行结果编码进请求侧带回。它的优势是容量大、形态普通,劣势也由此而来——正因为它太普通,防御方对它有最完整的观测链。代理日志、出向防火墙、TLS 指纹、证书情报,所有成熟手段都在这条路上候着。第 3 章会专门讲如何从这"人海"里把规律外联挑出来,此处先记结论:Web 通道的攻防焦点在时间形状与指纹,不在协议本身。
DNS 通道:带宽换生存
DNS 通道利用的是一个几乎不会被完全关闭的基础服务:主机总要解析域名。查询名里可以携带少量编码数据,应答记录里可以带回更少的数据。它是典型的"低带宽高生存"方案——单趟承载量极小,但协议地位特殊,很多环境宁可信它不可断它。演练里它常用作低频检验通道:平时只用 DNS 报个"我还活着",遇有重活再切换或接力到别的通道。对蓝队,DNS 通道反而是三类里形态最独特的:正常业务解析的查询名有明显的业务分布特征,而编码型查询名呈现高熵、超长、低重复的特征,解析日志里相对容易脱颖而出——第 3.4 节有专门的日志侧写方法。
内网对等通道:接力赛
当目标网段彻底无法出网时,架构里的对等机制提供最后一条路:把任务与数据在内网主机之间逐跳搬运,最终交给一台仍能与外界通信的节点代为回连。这条通道借用的是内网主机间的既有信任关系(共享与远管协议的合法用途),因此它天然把攻击面从"边界"转移到了"东西向"。蓝队对此的对策也只有一条正路:把东西向流量管起来——内部主机间的远管与共享访问应有白名单基线,超出基线的"新关系"就是信号。这再次印证第 1 章的那句话:防御视野必须覆盖立足点之后,而不能只盯着大门。
推演练习:把约束翻译成候选清单
这个思维动作值得练到条件反射。给定约束"服务器网段,出向仅放行业务系统的固定目标,DNS 仅指向内部解析器",候选通道如何排?Web 通道基本出局——出向白名单里没有可借用的开放目标;DNS 出局——查询只到内部解析器,出去的路径断了;对等通道成为主候选——找一台处于管理网段、既能访问该服务器又能出向的跳板。于是布防清单自然得出:优先建设东西向远管基线,盯防管理网段的跨段访问。这个练习的通用版式如下:
输入 网段画像 出向策略 允许哪些目标与协议 业务形态 哪些流量在本网段是常态 可信关系 网段内外的既有访问关系 推演 候选通道 按伪装度排序 输出 布防清单 对应的观测点与基线
第 3 章的所有检测方法,都会先做这道推演题再谈规则。防御的次序因此和攻击对称:先想清楚"如果我是通道设计者我会怎么走",再把哨兵放在必经之路上。
再给一道变体练习巩固手法。约束换成"办公网段,出向经统一代理,代理仅放行 HTTP 与 HTTPS":Web 通道成为绝对主候选——代理是人海的天然盟友;DNS 直连出局的同理,全部查询被迫走代理或内部解析器,反而让解析日志变得更干净、异常更显眼;对等通道退居接力角色,只在代理策略出现例外网段时可用。布防重点随之清晰:代理日志的画像质量决定这个网段的观测上限——把代理日志喂给第 3.3 节的工序,比加购任何新设备都值。两道练习对照着看,你会发现同一个方法在不同环境里输出的布防重点完全不同——这正是"按环境推演"优于"按清单堆砌"的证据。
通道组合与切换的防御含义
真实演练与真实威胁都很少单通道走全程,常见的是主备组合:主通道日常低频,备用通道在主通道失联或需要大流量时启用。组合策略在防御侧的镜像就是 3.3 节的评分制——单通道观测是单项评分,通道切换是跨维度的状态转移事件。把 2.4 节的"形态突变"与本节的"协议突变"合起来看,蓝队的元特征检测就有了完整表述:不追每个通道的所有细节,盯住通道之间转移的瞬间。转移瞬间是整个体系最脆弱也最响亮的时刻——旧通道的节律消失、新通道的形态尚未稳定,两头都在基线上留下凸起。
常见疑问
问:通道会不会中途切换?切换在流量里可见吗?
会,而且切换本身就是信号。同一主机的外联协议发生突变(常年只走 Web 的主机突然出现编码型查询),在基线视角下是显著事件。蓝队不必追每个协议的所有细节,抓住"协议画像突变"这个元特征,就能覆盖切换类动作的大多数场景。
问:内网完全断网,是不是就绝对安全了?
不是。对等通道的接力终点是"任何能出网的节点",它可能不在被攻击的网段里——打印机、物联网设备、供应商运维通道都可能成为出口。断网网段的正确姿势是"断网 + 东西向最小化"两件事一起做,只做前者等于把门锁了但窗户开着。