8.1 生物安全与生物安保:一线之差
8.1 生物安全与生物安保:一线之差
本节摘要:生物安全(biosafety)防的是无意的泄漏、感染与污染;生物安保(biosecurity)防的是有意的滥用与误用。两个词一字之差,防线思路完全不同:前者靠分级防护与工程化设计做纵深防御,后者靠筛查、预警与信息风险管理。本节把两条防线的技术思路讲透,并保持防御与合规视角——本节不提供任何可用于滥用的操作细节。
一线之差,两套逻辑
第 6.4 节放归环境的三道安全闸是本节思想的预热,这里把它推广成完整的防线体系。先钉死两个词的分界:生物安全处理的是"好人不小心做错事"——实验室泄漏、操作感染、工程菌株意外扩散、产物污染;生物安保处理的是"坏人存心做坏事"——蓄意合成危险病原、规避监管获取毒性系统、把无害研究转作恶意用途。一线之差,工程逻辑相反:安全假设风险是随机事件,用概率与冗余压低它;安保假设对手是智能的,要假设任何单点防御都会被研究绕过。理解这个不对称,是理解本章一切技术选择的钥匙。
本节立场先说清楚:以下内容全部从防御与合规视角展开,讲到威胁只是为了理解防御为什么这样设计——具体的危险操作细节,既不是本册的目的,也不是这个行业公开讨论的方式。
一、生物安全:分级防护与纵深防御
实验室的生物安全分级(一级到四级)按病原的致病性、传播方式与可用疗法分层:一级管无致病性的常规菌株(多数合成生物学实验室的日常),四级管无药无苗的高危病原(与合成生物学的日常关系最远)。分级的配套是阶梯式的设施与规程:从基础防护到定向气流、正压防护服。
合成生物学给这套体系带来一个真实的挑战:工程化让"改造过的"不再天然对应"更危险的"——一个减毒改造可能让病原更安全,一个功能获得改造可能更危险。行业现行的做法是对"涉及高致病性因子的研究"按其危险性增量逐案审议,而不是按技术手段一刀切。对从业者的实用建议是:别用"我们只是做合成的"当防护等级的判断依据,判断依据始终是生物体本身的危险性与你正在做的改变。
工程化防御是合成生物学对安全体系的独特贡献,思路是把防护做进生物体本身,与 6.4 节的三道闸同源但更体系化:
图 16 工程化防御的纵深层次:从操作规程到遗传密码
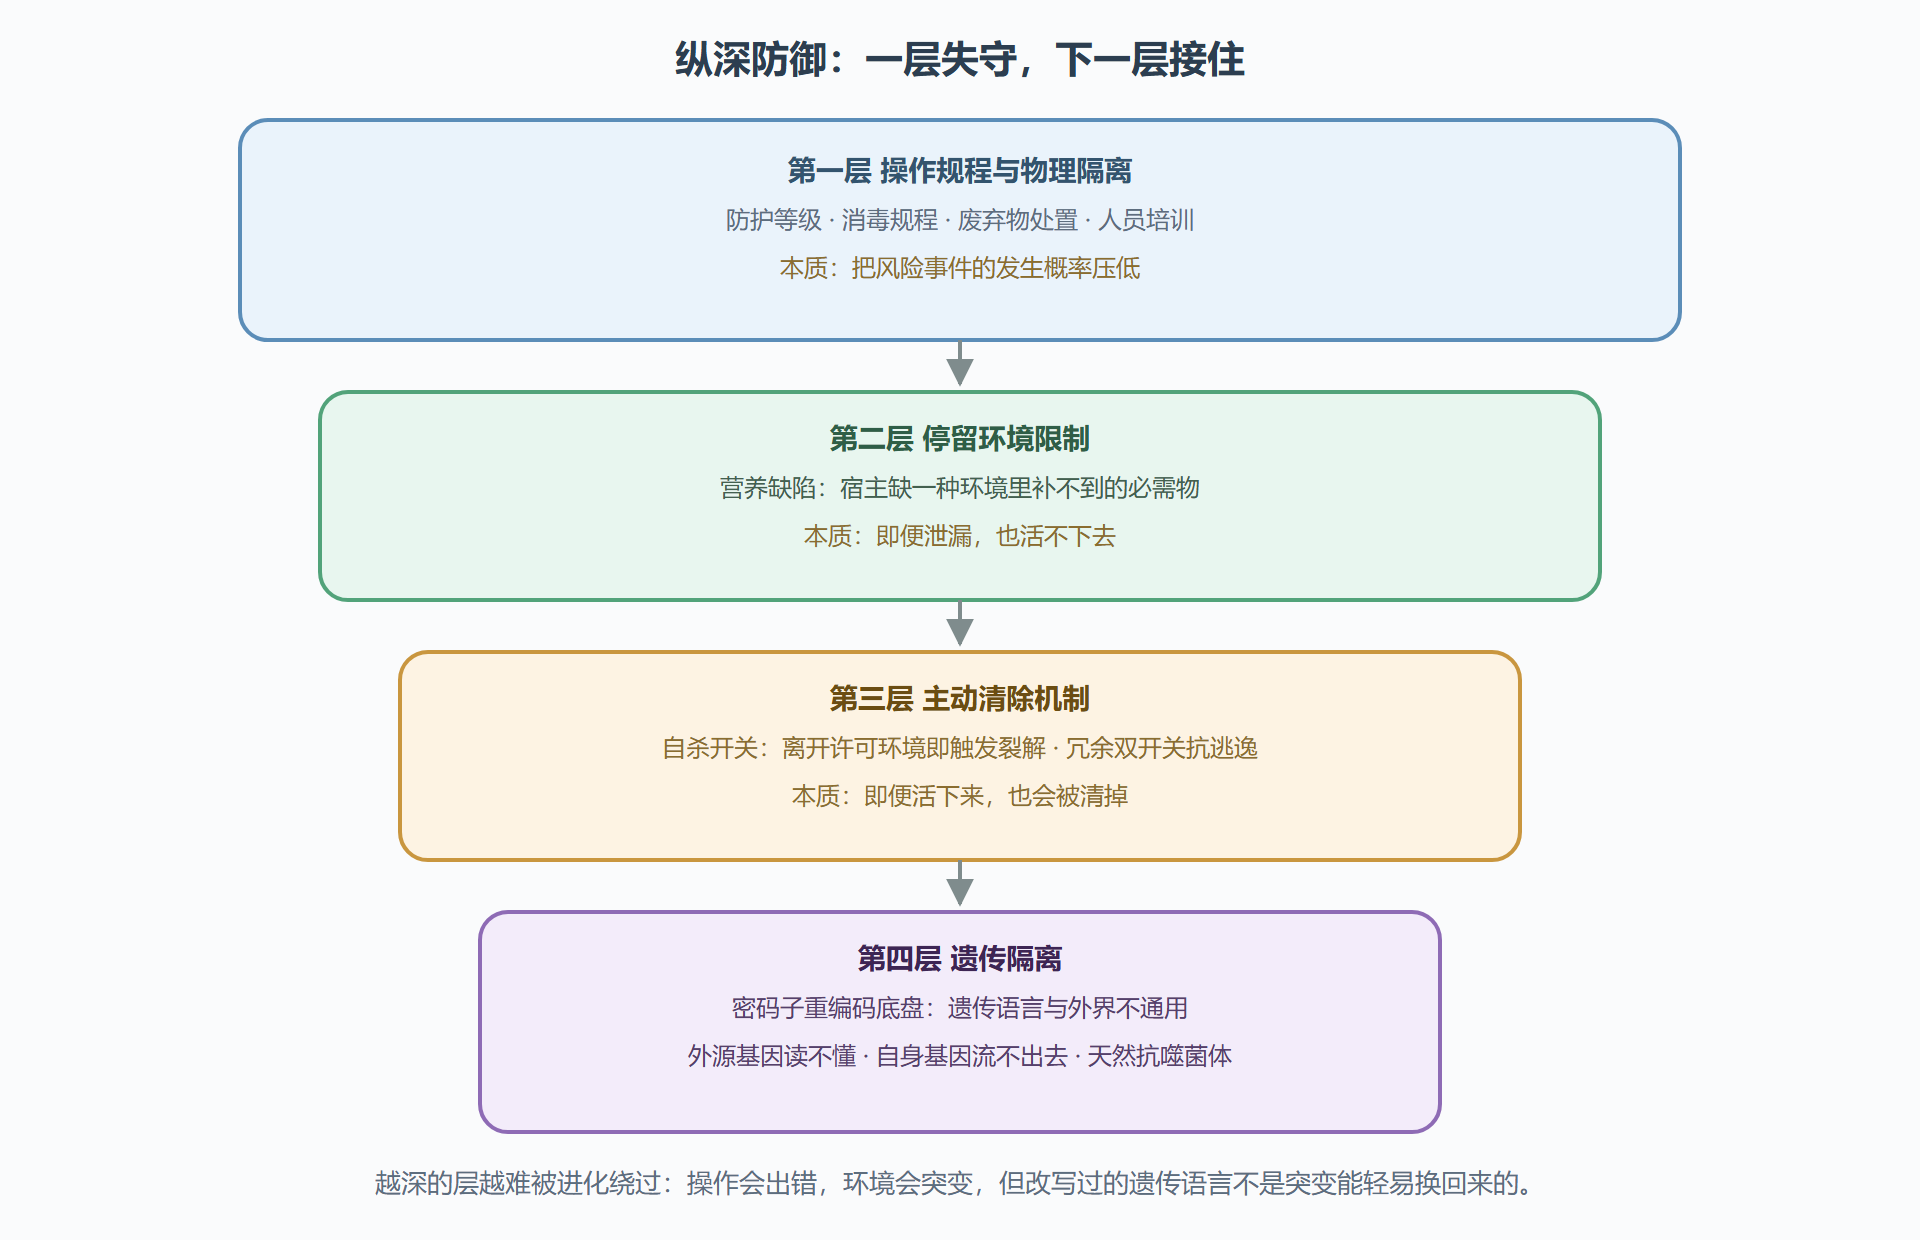
四层防御的可靠性随深度递增。操作规程与物理隔离依赖人的执行;营养缺陷依赖环境假设(某些环境真能补上那种营养物);自杀开关依赖遗传元件的稳定性(突变逃逸是永恒课题,所以行业做冗余双开关);密码子重编码最彻底——把底盘的遗传语言本身改掉(全基因组层面把一种终止密码子整体重新分配),外源基因在它体内读不出来,它自己的基因流出到环境菌群也翻译不了,还顺带天然抗噬菌体(噬菌体依赖宿主翻译系统,密码子表不通用就寄生失败)。第 9 章会把这条思路推到异源生命。
二、生物安保:筛查、预警与信息风险
安保防线面对的是聪明的对手,设计哲学因此不同:不追求绝对阻止,追求抬高门槛、留痕与可追溯。
合成筛查是行业第一道社会面防线:DNA 合成公司对每一笔订单的序列做计算筛查,比对已知病原与毒素的参考库,命中可疑序列即触发人工复核与客户身份确认;国际基因合成行业联盟维护着统一的筛查标准与参考库。筛查的实效是把"随手下单拿到危险序列"的门槛抬到需要专门规避的身份与序列设计,而每一次规避动作本身都会留下痕迹。要清醒看到它的边界:筛查防得住订单流,防不住完全从头设计的新型序列——这正是 5.1 节 AI 蛋白设计带来的新课题,也是行业目前最紧绷的安保议题之一。
信息风险管理是更难的一层。开源传统(第 7 章)是这门学科的繁荣之源,却也意味着方法细节的流通速度远超监管演化。行业的共识是分层管理:基础方法开放流通,涉及高危因子的增益研究执行更严格的发表审议与数据披露约定;对 AI 设计工具与自动化平台,访问控制与用途审查在收紧。这条防线没有技术终点,它是行业与信息环境之间持续的动态平衡。
预警与响应兜底:医疗机构与公共卫生系统对异常病原事件的监测、合成生物学文献与数据流的异常模式分析、事件后的溯源能力(序列比对回溯来源)——它们不阻止发生,但缩短发现与响应的时间窗。对流行病而言,时间窗就是一切。
三、合规视角:把规则翻译进工程流程
对多数从业者,两条防线的日常形态其实是合规流程。把它们翻译成工程语言,就是四张表的纪律:立项表——本项目的生物体危险性分级、是否涉及高致病性因子、防护等级与设施匹配;设计表——containment 配置(缺陷型、开关、重编码)与验证方案;订单表——合成序列的筛查合规、供应商资质;处置表——菌种与废弃物的去激活与销毁规程。第 5 章的风险预审三张清单,正是这套合规流程在 DBTL 设计相的接口。
补充:筛查盲区的两个具体场景
把正文说的两类绕过方式具象化。**场景一:分段合成规避比对。**把一段可疑序列拆成多个无害片段分别下单,到货后自行拼接——每一段都不匹配参考库,筛查的单序列比对逻辑被绕开。行业对策在演进:订单模式识别(多段序列与同一订单主体的高频组合触发复核)、片段级参考库扩展。这是典型的攻防演进循环,防线升级永远滞后于规避手法——所以正文强调"不追求绝对阻止,追求抬高门槛与留痕"。
**场景二:从头设计的"非天然"序列。**AI 设计的新型功能分子不与任何已知序列同源,名单式比对天然失明。这是当前安保讨论最紧绷的议题,行业对策的方向是"异常性检测":对设计工具的输出与合成订单做功能意图层面的评估,而非序列层面的相似度匹配。它要求设计平台、合成公司与监管方共享评估框架——这也是 9.1 节"发布纪律"的技术底座。
问题:普通实验室研究者与安保防线有什么关系?
关系比直觉的大。三条日常动作都在防线上:订单合规(不拆分规避、不代购代订)、发表审议(高危增益研究的披露粒度走机构审议)、异常上报(收到可疑的合成请求或合作邀约时走机构审查)。8.2 节说治理的最小单元是设计者——在安保语境下,这个最小单元的动作就是这三件看似琐碎的事。防线的强度从来不取决于最先进的技术,取决于最普通的操作是否守规矩。
本节要点回顾
- 生物安全防无意事故(概率思维),生物安保防有意滥用(对抗思维),一线之差逻辑相反。
- 分级的判断依据是生物体危险性与改变的增量,不是技术手段本身。
- 工程化防御四层纵深:规程隔离、营养缺陷、自杀开关、密码子重编码,越深越难被绕过。
- 安保三件套:合成筛查抬门槛、信息分层管理、预警溯源兜底——不求绝对阻止,求抬高成本与留痕。
- 合规四张表把治理翻译进工程流程,风险预审是它在 DBTL 里的接口。
技术防线讲完了。下一节走更深的一层:当"合成的"与"生命的"边界被推进,社会要如何在争议中形成规则。