2.1 应用软件层ASW
2.1 应用软件层 ASW
本节摘要:应用软件层是功能逻辑的主权域。每个软件组件用端口说话,用运行实体干活,不把自己挂到中断向量上。读完应能划分传感器、执行器、应用、组合四类组件,并说明“功能复用”到底复用的是什么——不是 C 文件拷贝,而是带着契约搬家的黑盒。
先说结论
阅读完本节,你应当能够:
- 用逻辑主权、接口主权、执行主权解释组件边界。
- 为一项整车功能草拟组件切分,并标出端口方向。
- 区分运行实体与操作系统任务。
- 指出越层访问会如何毁掉复用和安全分析。
一、功能为什么必须有主权边界
传统控制器开发里,应用逻辑像藤蔓缠在驱动上。模数转换结果丢进全局变量,脉宽占空比由一串分支硬算,故障标志散落在几十个源文件。单一车型、有限功能时还能活。当一辆车要集成几十个控制器、两千项量级的功能需求、远程升级和高等级功能安全时,藤蔓会变成系统性风险:谁也说不清“这段内存是谁的”,换芯片时功能代码和寄存器代码必须一起死。
应用软件层要做的,不是把业务代码搬进一个新目录,而是划出三条主权。
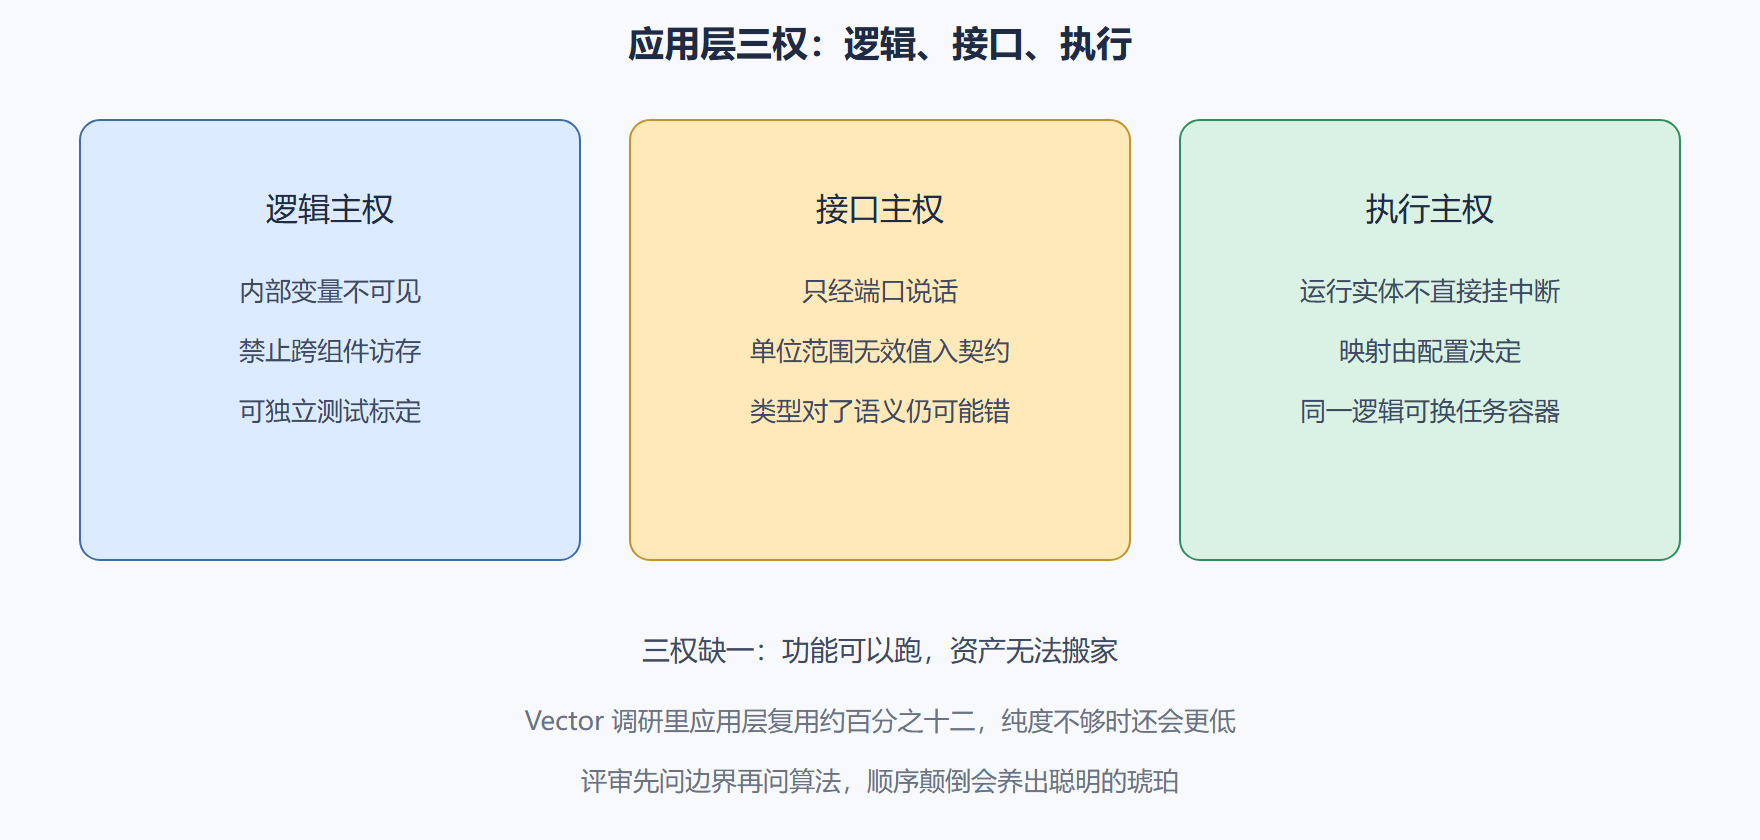
逻辑主权:一个功能单元封装成独立组件,内部实现对外不可见。另一个组件不能直接摸它的静态变量,也不能跳过端口调用它的私有函数。这是责任边界,不只是封装技巧。
接口主权:组件之间的一切交互必须经端口和接口。接口写在描述文件里,带数据类型、通信语义、时序和错误处理。它像一份合同,越界在集成期就应被拦住,而不是在试车场上用示波器找。
执行主权:组件代码不直接挂到任务或中断。运行时环境根据配置,把运行实体映射到任务、中断或定时回调。同一段控制逻辑,在不同硬件上可以被放到周期任务或事件任务里。功能与执行时机解开。
三条主权合在一起,应用层才像议会大厅:各功能域提交组件,经端口辩论,由运行时环境分配发言时段。没有谁能擅自插话。一个验证过的电池热管理组件,才有可能不改源码就迁到不同动力平台,只改端口连接和配置。
二、组件不是函数,运行实体不是线程
初学者容易把软件组件理解成“一个 C 文件加几个函数”。组件是架构对象。它有实例、有端口、有内部行为。同一类组件可以在系统里出现多个实例,比如四个轮速相关实例。实例之间靠端口连,不靠包含头文件。
运行实体是组件内部可被调度的片段。它由事件触发:周期到了、数据来了、模式切了、操作被调用了。它不是操作系统意义上的线程。多个运行实体可以被塞进同一个任务,按配置顺序执行;一个运行实体不应自己去开线程。Classic 的实时性很大程度靠这种“编译期排好队”,而不是运行时再商量。
端口分提供方和请求方,接口分发送-接收与客户-服务器。发送-接收适合信号:车速、温度、开关状态,可排队或覆盖,可带无效值。客户-服务器适合操作:请求一次诊断服务、请求一次模式切换。选错接口类型,后面通信栈会被迫做别扭的映射,应用也会在“这到底是状态还是一次动作”上吵架。
组合组件把若干子组件包在一起,对外仍是端口。它适合表达一个功能域的内部结构,同时不把内部连线暴露给整车。切分过细,端口数量爆炸,RTE 生成代码变肥;切分过粗,复用和安全等级分解做不下去。工程上常见的起点是:一个可独立测试、可独立标定、可独立分配安全等级的功能块,作为一个组件。
| 组件类型 | 典型职责 | 不该做的事 |
|---|---|---|
| 传感器组件 | 把物理量变成工程值经端口送出 | 在内部组 CAN 帧 |
| 执行器组件 | 把请求变成驱动命令 | 在内部实现整车策略 |
| 应用组件 | 控制律、仲裁、功能逻辑 | 直接开中断写寄存器 |
| 组合组件 | 域内封装与对外简化 | 变成新的全局大杂烩 |
三、接口契约里藏着安全
端口上的数据类型不是“无符号十六位”这么简单。它应带单位、范围、无效编码、换算。功能安全分析要问:这个值坏了系统能否检测。若无效状态没声明,检测覆盖率的分子会凭空消失。模式接口同样关键:组件在“行车 / 诊断 / 刷写”下行为不同,模式必须作为一等公民进描述,而不是靠一个全局标志口口相传。
可复用的真实含义在这里显形。Vector 调研里应用层复用率约百分之十二点四,仍然偏低,但已经高于基础软件。原因之一是功能差异真实存在;原因之二是很多“组件”其实仍在越层,带着板级假设搬家。复用测的是契约纯度:端口是否自洽,运行实体是否不依赖某颗芯片的中断号。纯度不够,所谓平台化只是复制工程。
再看一个具体切分。电子稳定控制里,轮速采集、横摆估计、制动压力请求、灯和仪表提示,不必塞进同一个组件。采集靠近传感器组件,估计和应用组件做控制律,压力请求走向执行器组件,提示走一个对车身或仪表的发送端口。切分之后,横摆估计才可能在不同制动执行器方案间复用。切分之前,它和某家阀的驱动缠在一起,复用只是愿望。
/* 概念示意:应用只看见端口,看不见总线 */ void ABS_Runnable_10ms(void) { uint16 speed; /* 读端口,不读寄存器 */ Rte_Read_WheelSpeed_Value(&speed); if (speed == INVALID_SPEED) { Rte_Call_Fim_GetPermission(); return; } Rte_Write_BrakeRequest_Value(compute(speed)); }
这段代码不是可编译的工程模板,它只强调一件事:应用的世界里只有端口和明确的服务调用。出现寄存器地址,坐标系就已经塌了。
⚠️ 常见坑:为了“跑得快”,把多个功能塞进一个运行实体,再用全局变量私通。截止期暂时满足,安全等级分解和测试隔离会一起失败。
💡 关键直觉:组件边界是给十年后的换芯片和换供应商准备的,不是给今天的目录树准备的。
四、执行主权如何落到调度
运行实体最终要在任务里跑。映射关系由配置决定:周期十毫秒的运行实体进十毫秒任务;由数据到达触发的运行实体可能进事件任务。映射一旦写进描述,调度分析才有输入。应用作者若在运行实体里死等一个标志,等于自己发明了一套调度,和操作系统抢权。
互斥区保护共享数据。Classic 强调静态:哪些运行实体互斥,应在配置里声明,而不是运行时随便加锁。锁用错优先级,可能引入优先级反转;不声明互斥,多核或抢占下会出现撕裂的信号。这些都是应用层设计问题,不能等集成测试再撞。
还有端口的数据一致性。一个运行实体在一个周期内多次读同一信号,配置可以要求读到同一快照,也可以允许读到更新中的值。控制律通常需要快照。这个选择必须显式,否则两个工程师会各自假设,路上再争论“偶发跳变”。
功能需求 └─ 切成组件(可测、可标定、可定安全等级) └─ 声明端口与数据类型 └─ 声明运行实体与触发 └─ 映射到任务(交给 RTE/OS 配置)
五、评审时怎么问应用层
设计评审不必先问算法漂不漂亮。先问四个问题。这个组件的端口是否覆盖了它对外的全部依赖?有没有隐藏的全局或驱动调用?运行实体的触发是否写得出来,最坏执行时间有没有预算?安全等级是否和它访问的数据一致,有没有高安全数据被低安全组件随便写?
问完这四个,算法讨论才有意义。否则你会看到一份很聪明的控制律,住在一个没有主权的房间里。换供应商时,聪明会留在原房间,走不出来。
第 3 章的通信栈会把跨 ECU 的发送-接收变成帧。对应用作者,那应当仍然是同一个写端口。若你发现必须在应用里指定帧标识符,说明接口主权已经被打破,问题不在通信栈,在应用层设计。
六、端口数据类型和物理换算
描述里常见的换算是:物理值等于原始值乘比例再加偏移。看起来像小学算术,却是跨供应商协作的地雷。一家用千米每小时、比例一,另一家用米每秒、比例零点零二七八,两边都说自己是无符号十六位。运行时环境会连通,仪表会骗人。所以接口评审要盯单位和比例,而不是盯类型名。无效值同样:用全一表示无效,还是用某个约定编码,必须写进描述,功能安全分析才有“可检测”的分子。
发送-接收还可以选排队或覆盖。开关事件常要排队,避免连按两次只留下最后一次;车速常要覆盖,只要最新。选错会在堵车或颠簸时出现“偶发逻辑”。这些不是实现细节,是应用层主权里的合同条款。合同不写,集成时会变成两个人的性格之争。
组合组件适合把一个功能域的内部连线藏起来。对外只露出域需要的端口,对内仍保持可测的子组件。切分过细时,组合是止血;切分过粗时,应先拆再组合,而不是用组合把大杂烩合法化。合法化的大杂烩在安全等级分解时会露出原形:你无法证明氛围灯代码碰不到制动缓冲。
图:组件主权三边界
标定参数也属于组件主权。可标定数据应声明在组件描述里,由存储栈按标识读写,而不是在源码里写死魔术数再靠同事口头同步。口头同步的标定在换供应商时会失踪,失踪后控制律仍在,特性已经变了。特性变了却端口未变,是最难发现的越权:看起来接口纯洁,行为已经私有化。私有化的行为无法随组件搬家,复用率就会停在调研里的个位数。
本章回顾
- 三条主权:逻辑封装、端口契约、执行映射,缺一就回到藤蔓式开发。
- 组件是架构对象:实例化、可连接、可定安全等级,不是随便一个源文件。
- 运行实体不是线程:它是可被塞进任务的片段,触发必须声明。
- 接口类型要选对:信号用发送-接收,动作用客户-服务器。
- 复用测契约纯度:越层的组件无法搬家。
- 评审先问边界:再问算法。
下一节看翻译官:虚拟功能总线如何变成这一颗 ECU 上可链接的 RTE 代码。