5.4 工业网络安全OT Security
5.4 工业网络安全OT Security
本节摘要:DCS 曾经靠"物理隔离"获得安全感,开放化与远程运维把这条护城河填平了。本节建立 OT 网络安全的威胁模型,讲清纵深防御的分区边界、远程运维的安全通道、可移动介质与补丁管理的纪律,以及"安全是运行状态而非交付状态"的持续运营观。
威胁模型:谁会碰你的 DCS
OT(运营技术)安全的思路必须从威胁模型出发,而不是从买什么防火墙出发。现实中的威胁来源排个序:供应链与远程运维通道(第三方远程接入点配置薄弱,是历年多起工控安全事件的入口);可移动介质(工程师站的 U 盘,摆渡病毒的经典路径);IT 网络横向渗透(办公网失陷后向生产网试探);内部误操作(组态权限失控、越权修改)。注意这个排序与大众想象不同——炫技式远程攻击存在,但真正的事故大多源于通道管理和权限纪律的松懈。
分区分域:纵深防御的骨架
国际标准 IECE 62443(工业网络安全系列标准)与国内的等保制度给出同一套骨架:把工厂网络切成安全区,区与区之间设置边界管道。
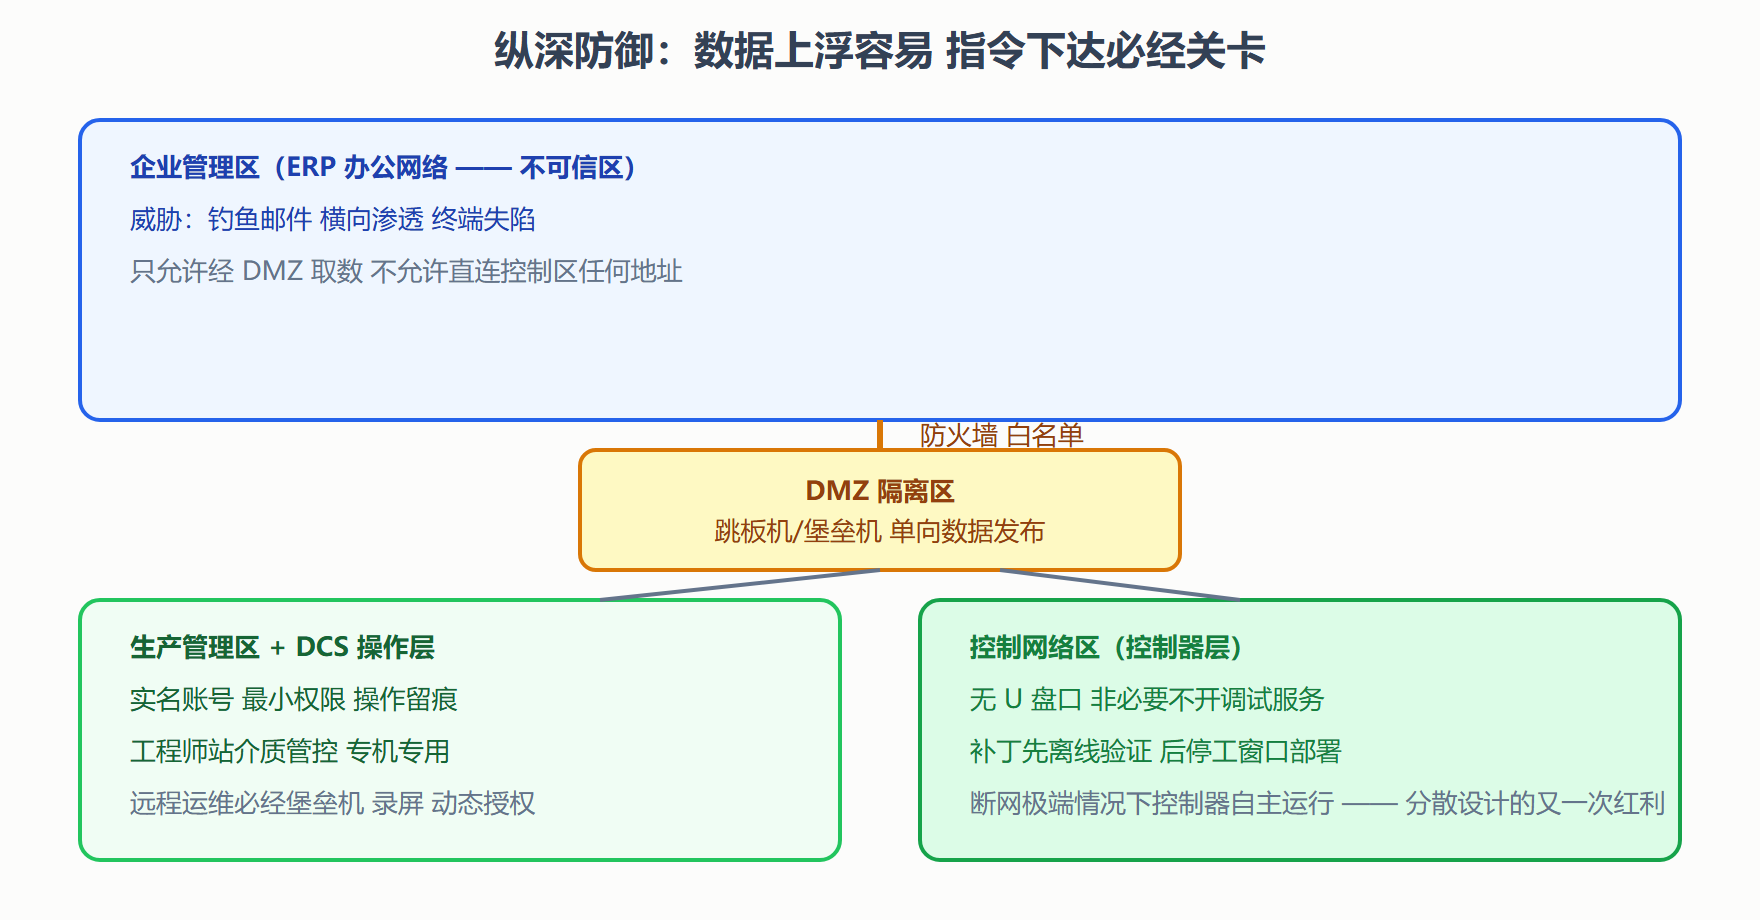
典型分区:生产管理区(MES、历史库镜像)、DMZ 隔离区(单向数据发布、跳板机)、控制区(DCS 操作层)、控制网络区(控制器层)、最里面的现场层。规则有两条:数据可以向上流,指令不能向下直通——DCS 数据经 DMZ 单向或受控地供给管理区,管理区用户绝不能直接触达控制器;任何跨区访问必经边界设备(防火墙、网闸、单向网关),边界策略白名单化,默认拒绝。
远程运维是重灾区,正确姿势:第三方不直连控制区,一律经跳板机(堡垒机)进入,全程录屏、动态授权(用完即收回账号)、双人复核关键操作。一次性开个长期 VPN 给厂商的做法,等于在城墙上装了个不上锁的后门。
介质、账号、补丁:三条纪律
可移动介质:工程师站禁用随意 U 盘,专机专用介质、使用前查毒,条件允许时用专用摆渡机。账号与权限:实名账号、最小权限、操作留痕——第六章讲的组态权限分层在这里汇合,任何组态下装都要能回答"谁、何时、改了什么、谁批准的"。补丁管理:OT 不能像 IT 那样自动更新(第五章的确定性原则不允许任何"意外的重启"),正确节奏是补丁先在离线测试环境验证、再排入停工窗口分级部署,高危漏洞则用临时补偿措施(限制访问路径)过渡。
⚠️ 一个反直觉事实:许多工控入侵事件里,"物理隔离"只是幻觉——隔离网里查出的摆渡病毒说明,只要有 U 盘、有笔记本、有外包工程师,"隔离"就有缝。安全评估要看实际的访问路径,不是图纸上的拓扑。
事件响应:被入侵时的预案
OT 的事件响应与 IT 有个根本差异:可用性优先级可能高于保密性。IT 遭入侵可以先断网取证;DCS 被渗透时贸然断网,控制器还在自主运行(分散设计的又一次红利),但操作员失去监视。预案必须预先回答:什么情况下宁可切手动停工也要隔离?隔离哪些区、按什么顺序?指挥链是谁?这些决策不能等报警响起时现场辩论。
图:OT 纵深防御分区模型
安全是状态不是产品
OT 安全没有"装完就安全"的设备清单,它是持续运营的状态:定期做访问路径审计(谁实际上能碰到控制网)、账号权限复核(离职账号是否还在)、配置基线比对(防火墙规则有没有被悄悄改过)、演练(模拟工程师站失陷时的处置流程)。建议把安全检查并入第九章讲的生命周期运维节奏,与备件盘点、联锁验证同期执行——安全巡检和仪表校验一样,是装置的例行体检。
💡 判断一个工厂 OT 安全成熟度的快速方法:问工程师"上一次第三方远程接入是什么时候、账号现在还在吗"。能三分钟内查到记录的,管理在线;查不到的,风险敞口已经打开很久了。
本节要点回顾
- 威胁模型排序:远程运维通道、可移动介质、IT 横向渗透、内部误操作,先管通道与权限再谈设备采购
- 分区铁律:数据向上流、指令不向下直通,跨区访问必经白名单边界,远程运维必经堡垒机
- 三条纪律:介质专管、实名最小权限留痕、补丁离线验证后停工窗口部署
- OT 与 IT 响应差异:可用性可能优先于保密性,断网决策要预先写进预案
- 物理隔离常是幻觉:评估看实际访问路径,不看图纸拓扑
- 安全是运营状态:访问审计、权限复核、基线比对、演练,并入例行巡检
物理的与数字的防线都已筑起。下一章换一个视角——工程师怎么"写"这套系统:组态与人机界面。
OT 安全的分层防护架构
工业网络安全(OT Security)的防护架构与 IT 安全思路不同,核心差异是"可用性优先"与"资产不可替换"。分层防护的标准框架:第一层,网络分段——控制网与管理网之间设工业 DMZ(数据Historian 与杀毒更新服务器放 DMZ,双向数据流经单向网闸或严格白名单防火墙),控制层各域之间用交换机 ACL 隔离;第二层,资产白名单——控制器与操作站只运行白名单进程,USB 全面禁用(工业 U 盘病毒的传播案例足够多);第三层,协议管控——DCS 私有协议的安全研究滞后,至少做到控制网内设备 MAC 绑定与异常流量监测;第四层,运维流程——远程访问的审批与录像、账号的最小权限与定期审计、供应商调试本子的管理。OT 安全与 IT 安全最大的文化差异:IT 可以打补丁重启,OT 的补丁窗口一年一两次——所以 OT 安全的重心在"边界防御加运行白名单"而不是"打补丁"。给管理者的提醒:OT 安全预算的增长是刚性的,它买的是"可控的停车"与"不发生的爆炸"。
补一份 OT 安全的自查二十问节选(每问一票否决制):控制网是否与互联网物理或逻辑隔离?管理网进入控制网是否全部经过防火墙与白名单?操作站与工程师站是否禁用 USB 或使用专用加密 U 盘?远程维护是否走受控的远程访问网关并全程审计?控制系统账号是否全员唯一且离职即销?组态下装是否走变更流程?杀毒与补丁的更新是否有 OT 专用的测试流程(先在测试机验证再上产线)?关键控制器是否配置了访问控制(谁能下装)?是否有网络异常的监测手段(IDS 或流量基线)?是否做过一次完整的网络故障演练(断网下工艺能否安全停)?二十问里答不上或答"没有"超过三条的装置,其 OT 安全水平相当于不锁门的仓库——补课的优先级高于一切新增功能的数字化投入。