5.3 安全仪表系统SIS与DCS的关系
5.3 安全仪表系统SIS与DCS的关系
本节摘要:DCS 的职责是让过程平稳运行,SIS 的职责是在过程越出安全边界时把它带停。本节讲两者的职责分工、为什么必须相互独立、SIL 定级与三取二表决的机理,以及两者在操作与维护层面的正确耦合方式。
一个比喻先立骨架:油门与安全气囊
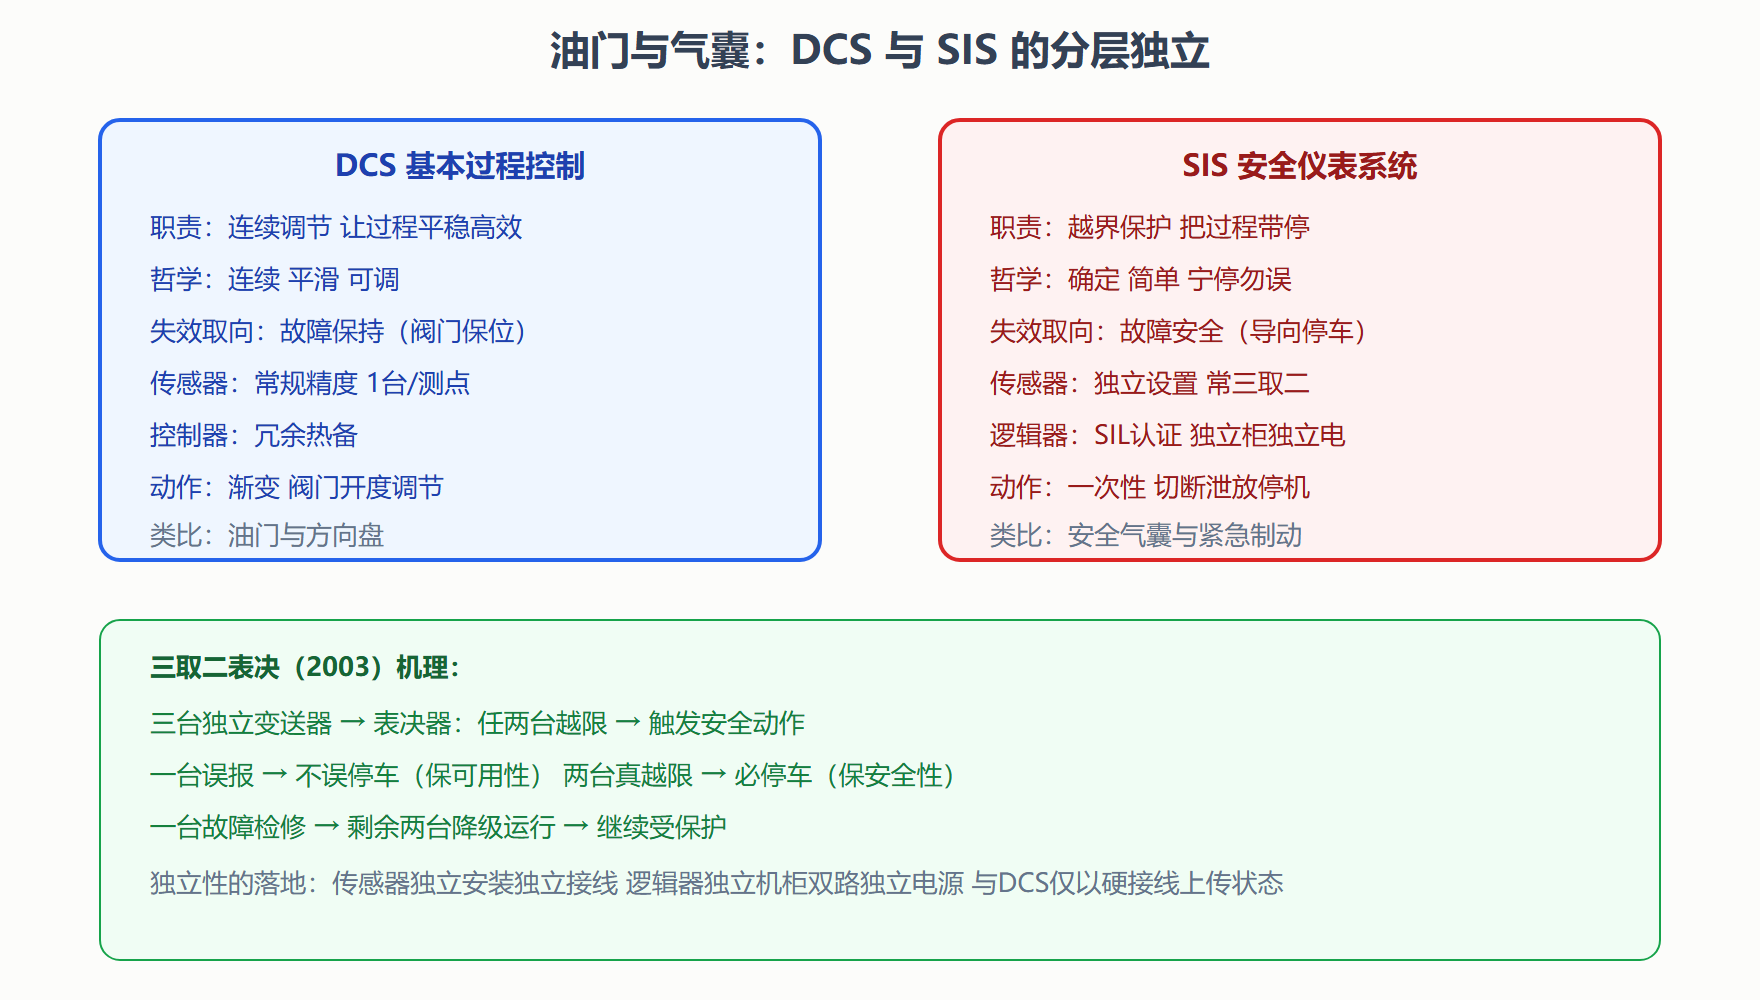
DCS 像油门与方向盘,时刻调节,追求平稳高效;SIS 像安全气囊与自动紧急制动,平时完全沉默,只在越界的瞬间一次性、不可逆地行动。两者的设计哲学因此截然相反:DCS 讲"连续、平滑、可调",SIS 讲"确定、简单、宁停勿误"。方向可以不同,位置必须分开——气囊的传感器不能借用油门的信号线,这就是本章反复强调的独立性的朴素版。
分工:调节归 DCS,保护归 SIS
具体到一座加氢装置:反应温度超温联锁、循环氢中断停炉联锁、高压分离器液位超高切断——这些"越界即动作"的功能属于 SIS;而温度维持在设定值、液位控制在正常范围,是 DCS 的日常工作。两者的边界在工程上用安全要求规格书(SRS)写死:每个安全仪表功能(SIF)的触发条件、动作后果、响应时间、可靠性等级,一一列表,作为 SIS 设计的唯一依据。
为什么调节与保护要分成两套系统?核心是失效独立。如果 SIS 功能寄生在 DCS 里,DCS 的任何一种失效——软件缺陷、组态错误、通信异常、被攻击——都会连带保护功能一起失效。历史上多起重大工业事故的调查都指向同一类根因:控制与保护共用系统,控制的故障吞掉了保护的最后一道防线。规范(IEC 61511)因此要求基本过程控制系统与安全仪表系统在控制器、传感器、执行器层面独立,仅允许在极有限且经论证的场景下共享。
SIL:给安全功能定级
安全完整性等级(SIL)是安全仪表功能可靠性需求的量化刻度,从 SIL1 到 SIL4,等级越高要求的危险失效概率越低。定级方法常用风险矩阵或保护层分析(LOPA):评估事件后果严重度、发生频率、已有独立保护层的数量,算出"还缺多少风险削减",折算成 SIL 等级。一个 SIL3 回路意味着其危险失效概率要压到每年千分之一到万分之一量级——这直接决定了它需要什么样的架构(比如三取二表决)与什么样的验证周期。
三取二表决(2003)是 SIL 回路的经典容错架构:同一测量装三台独立变送器,任意两台同时越限才触发动作。它的精妙在于同时压住两类错误:一台误报不会误停车(防"误",即可用性),两台真越限必停车,且一台坏了只剩两台时依然能工作(防"拒",即安全性)。对比二取一(任一越限即停,安全性高但易误停)与三取一(全部越限才停,可用性高但一台故障即拒动),2003 是化工装置高压高危回路的主流选择。
图:DCS 与 SIS 分层及三取二表决
独立性的工程落地
纸面上的"独立"要落成钢筋铁骨:SIS 逻辑求解器放在独立机柜、独立双路电源;SIS 传感器独立于 DCS 安装与接线(同一测点的 DCS 变送器与 SIS 变送器是两台设备,可能共用一个取源口——取源口的共因风险要在风险评估中论证);SIS 最终执行元件(切断阀、电磁阀)独立于调节阀。DCS 与 SIS 之间允许的耦合仅限:SIS 向 DCS 上传状态与首出记录(硬接线或经网关单向传输),DCS 的操作画面可以显示 SIS 状态但绝不允许从 DCS 侧直接复位或旁路 SIS 联锁——旁路管理必须是 SIS 侧受控流程,带审批、带时限、带记录。
⚠️ 高频事故场景:开车阶段为了方便,把联锁旁路一挂了之,开车完成后忘记摘除。规范做法是旁路必须挂"限时牌"、逐日清点、交接班核对。联锁管理纪律是安全文化的试金石。
维护:证明它仍然可靠
SIS 的可怕之处在于平时沉默——你不知道它还能不能动。周期性验证(证明性测试)因此是强制的:按验证周期逐条测试安全功能(现场加信号、确认动作、记录测试时间与结果),验证周期由 SIL 计算反推(等级越高周期越短)。测试之外的日常依赖诊断覆盖率:SIS 逻辑器与 I/O 的自诊断持续上报,部分架构支持部分行程测试——切断阀定期小幅动作几个百分点,验证"还活着"而不影响过程。
本节要点回顾
- 职责分工:DCS 连续调节保平稳,SIS 越界保护带停车,边界由安全要求规格书定义
- 独立性是硬要求:控制系统的任何失效不得吞掉保护功能,控制器、传感器、执行器三层独立
- SIL 由风险定级(风险矩阵、保护层分析),等级决定架构与验证周期
- 三取二表决同时防误动与拒动,是高危回路的经典容错结构
- 旁路管理:限时、审批、记录、逐日清点;DCS 侧绝不许直接复位或旁路联锁
- 周期验证证明沉默的系统仍然可靠,验证周期由 SIL 计算反推
可靠与安全的物理防线筑好之后,还有一条看不见的战线——网络空间。下一节讲 OT 安全。
SIS 独立性的三条红线
SIS(安全仪表系统)与 DCS 的关系有一条铁律加两条红线。铁律:SIS 独立于 BPCS(基本过程控制系统,即 DCS)——独立的传感器、独立的逻辑解算器、独立的最终执行元件。理由不是技术做不到融合,而是共因失效的代价:DCS 的任何故障(软件 bug、组态错误、通信风暴)都不允许波及保护层,物理独立是最可靠的隔离。红线一,联锁逻辑不得写在 DCS 常规控制里——哪怕 DCS 有"安全功能包",未经 SIL 认证的逻辑不算保护层。红线二,SIS 的旁路(维护旁路、强制)管理极其严格——旁路必须授权、限时、留痕、到期自动恢复,旁路状态未及时恢复导致保护失效是化工事故复盘的高频原因。理解 SIS 的正确姿势:DCS 是"让过程按意图走",SIS 是"过程脱离意图时把损失封顶"——两者是驾驶与安全气囊的关系,气囊的结构独立于驾驶系统,是设计的起点而非可选项。
补 SIS 与 DCS 交互的具体设计规范。联锁与控制的交互信号有两类,处理方式不同。第一类,SIS 向 DCS 的单向状态信号(联锁动作了没有、旁路状态、第一原因):硬接线送 DCS 的 DI 点显示与记录——方向单向(DCS 只读),保证 DCS 的任何故障不影响 SIS。第二类,DCS 向 SIS 的复位与投用信号:也用硬接线或安全通信,且 DCS 侧的操作要有权限与确认。绝对禁止的交互:SIS 的逻辑判断依赖 DCS 的数据(如用 DCS 算好的值做联锁条件)——这破坏了独立性;SIS 的最终元件与 DCS 的调节阀共用(切断阀兼调节阀要特殊设计与论证)。给项目工程师的检查问题:随便指一个联锁,回答它的传感器、逻辑、执行元件与 DCS 有没有任何共用——答不出来的项目,独立性审计就不该通过。SIL 验证是形式,独立性是实质,实质靠每一条信号线的物理走向保证。