6.1 加密算法与密钥体系:两级钥匙的正交设计
6.1 密码学基件与两级钥匙
本节摘要:安全体系的密码学地基——一百二十八位高级加密标准分组密码配合加密校验一体的认证加密模式,网络密钥与链路密钥的正交两级体系,帧计数器抗重放。本节承接第五章入网时序里的密钥交互,讲清"为什么是两把钥匙"。
一、基件:一个分组密码打天下
整套安全体系只建在一个基件上:一百二十八位密钥、一百二十八位分组的高级加密标准分组密码。它被组合进认证加密模式使用——同一套调用同时完成加密(计数器模式风格)与完整性校验(消息认证码风格),输出"密文加校验码"。选这个组合的考量很务实:低功耗芯片的算力与内存有限,一个紧凑分组密码反复复用,比引入多套原语省得多;认证加密模式则把"加密"与"防篡改"一步做对,避免了自己拼接两种原语时容易留下的缝隙(先加密后校验还是先校验后加密的经典坑)。
对每种帧类型,安全级别可以不同:从完全不保护,到只校验不加密(控制帧内容不敏感但要防篡改),到加密加校验(数据帧默认)。这种分级让网络能在开销与保护间按帧型微调——又是"省"字当头的演化风格。
二、两级钥匙:小区门禁与户门钥匙
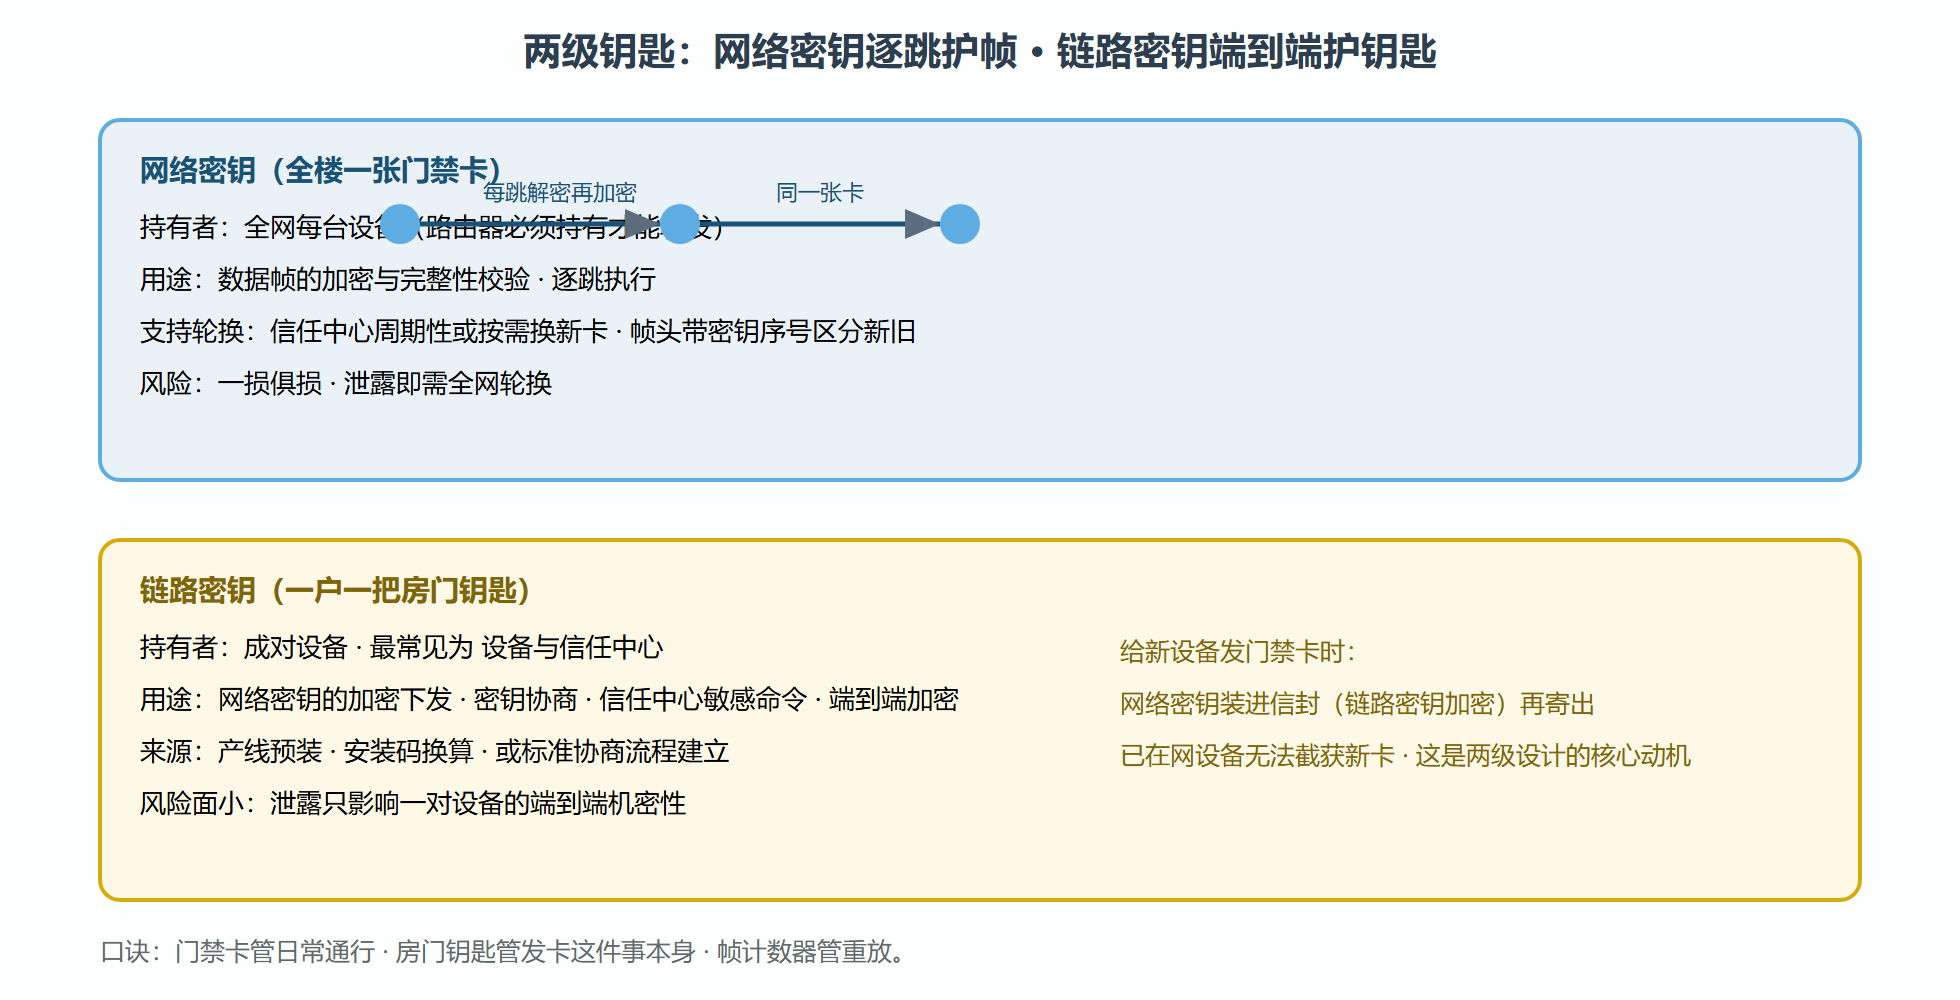
网络密钥是全楼一张的门禁卡:全网共享、逐跳使用,每个路由器都要持有(否则无法转发),用于绝大多数数据帧的加密与校验。链路密钥是一户一把的房门钥匙:两台设备(最常见是设备与信任中心)之间共享,端到端使用,专门保护最高敏感的操作——网络密钥本身的传递、密钥协商、信任中心的敏感命令。
为什么必须两级?反证法最清楚。只用网络密钥发密钥,等于把门禁卡明信片寄出——任何已有卡的设备都能截获新卡,新设备入网瞬间全网密钥对它透明。只用链路密钥做数据,路由器必须与每台设备分别持钥,密钥管理爆炸且逐跳转发不可能。两级正交:低敏感的大流量走共享的网络密钥(换取可转发),高敏感的小流量走专属的链路密钥(换取机密性)。这是整套安全架构里最值得背下来的设计判断。
图:两级密钥体系与帧的保护路径
三、帧计数器:抗重放的单调时钟
加密防听防改,防不了"原样重发"——攻击者录下一条"开车库门"的加密指令,原样重播照样有效。对策是帧计数器:每台设备的发送计数随帧单调递增,接收端记录每个来源的最近计数,收到小于等于记录值的帧直接丢弃。重启边角:设备断电重启后计数器若归零,对端会因"计数倒退"拒收——规范要求计数器状态持久化保存(或用其他机制衔接),实现偷懒把计数器放内存里,就会出现"重启后通信异常一阵子"的疑难杂症。
⚠️ 常见坑:安全调试时抓包看到"帧校验失败"就怀疑密钥错误。先核对帧计数器——设备换板、重刷固件后计数回退是被拒收的另一大来源,与密钥无关。
四、密钥的生与死
网络密钥由信任中心生成,通过轮换机制更新:新密钥用当前网络密钥广播告知(过渡期新旧并存,帧头序号区分),再择期切换、弃旧用新。轮换是"泄露止损"的唯一手段,周期可配置——高安全场所定期轮,家居场景多在事件(如设备移除)触发时轮。链路密钥的来源三条路:产线预装(出厂即配对,最安全也最贵)、安装码换算(设备标签上的码换算成密钥,统一版力推,兼安全与便利)、协商建立(利用预装的信任锚点跑标准协商流程,便利性最好但信任基础最弱——家庭版年代的"默认链路密钥"教训正在于此,任何知道默认值的人都能入网)。
本节要点回顾
- 单一基件:一百二十八位高级加密标准加认证加密模式,加密与校验一体,省算力也少留缝隙;
- 两级正交:网络密钥全楼一卡通逐跳护帧,链路密钥一户一钥端到端护钥匙,"发卡必须装信封"是设计核心;
- 帧计数器:单调递增强抗重放,断电重启需持久化衔接,计数回退常被误诊为密钥错误;
- 密钥生命周期:网络密钥轮换止损(序号并存切换),链路密钥三条来源安全性与便利性此消彼长;
- 本节坐标:钥匙体系就位,下一节看掌管钥匙房的信任中心如何定策略、走流程。
延伸:为什么算法二十年不换
分组密码与认证加密模式自定稿后从未更换,这不是保守而是理性:一是该组合在低功耗硬件上的开销已接近理论下限,换算法无收益;二是密码学上尚无实用性威胁迫使更换;三是生态惯性——换算法意味着全网设备协同升级,成本不可承受。安全体系的演化全部集中在密钥分发与策略层(预装、安装码、协商、强制化),这印证了一个通用规律:成熟密码系统的演进点在密钥管理与治理,而非算法本身。
常见问题
网络密钥泄露了怎么办?
立即触发密钥轮换:新密钥生成、全网广播切换、旧钥作废。攻击者手里的旧卡从此无效。若怀疑链路密钥泄露(更严重),则要重新做设备与信任中心之间的密钥协商——影响面大,通常只在确证泄露时执行。
速查:安全组件对照
| 组件 | 对抗威胁 | 失效表现 |
|---|---|---|
| 网络密钥加密 | 窃听篡改 | 抓包全程明文 |
| 链路密钥封装 | 内部截获新卡 | 密钥下发被截 |
| 帧计数器 | 重放 | 旧帧重播生效 |
| 轮换机制 | 密钥泄露 | 旧卡长期有效 |
配套口诀:门禁卡管通行 · 房门钥匙管发卡 · 信件编号管重放。
补密钥体系的记忆模型与工程要点。双层密钥的记忆模型:网络密钥是"全小区的门禁卡"(广播消息与部分单播用它加密,全网共享——省事但一损俱损),链路密钥是"两户之间的对讲暗号"(两台设备间的端到端保护——Join 时由信任中心安全分发)。工程要点三条:其一,密钥更新机制(网络密钥有序列号,信任中心可以周期性换钥匙,全网无缝切换——但很多产品从未配置更新,等于一把钥匙用到天荒地老);其二,初始链路密钥的协商保护(Join 过程中密钥怎么安全送达新设备——安装码参与派生是 3.0 的答案);其三,密钥永不落明文日志(开发调试时的抓包会暴露密钥派生过程,量产固件务必关闭调试密钥——历史上多个 Zigbee 安全事件源于"调试模式带到了产线")。密钥体系的工程化程度,就是产品安全水位的水位线——协议给了锁,锁好钥匙是产品团队的事。
补密钥体系的一个真实攻击案例复盘,让威胁模型具体化。案例模式:某研究团队展示了低成本攻击 Zigbee 门锁的场景——利用早期产品使用固定出厂默认网络密钥、且入网流程不验证安装码的漏洞,攻击者在附近组建钓鱼网络诱导设备重新入网(或直接用抓到的入网过程推算密钥),随后发送开锁命令。复盘的教训链:固定默认密钥(厂商为了生产测试方便)+无安装码验证(早期协议未强制)+门锁的执行层无二次确认(收到命令就开锁)——三层防御全部缺位时,攻击成本降到百元级(一只 SDR 加开源工具)。对照本章的密钥体系逐条打补丁:3.0 的安装码机制堵住陌生设备混入,集中式信任中心堵住钓鱼网络诱导,产品侧还应加开锁动作的本地二次确认或物理钥匙兜底。攻击案例的价值在于把抽象的威胁模型变成具体的少了哪层防御——每一层都是一个可以落地的产品需求。