6.2 安全模式与信任中心策略
6.2 信任中心:钥匙房的两种经营方式
本节摘要:信任中心掌管全网密钥的分发与轮换,其策略分集中式与分布式两种;本节讲两种策略的取舍、预装密钥与协商建立链路密钥的两条路、安装码机制的设计意图,以及安全入网与密钥轮换的完整流程。本节补全第五章时序里虚写的认证细节,也是理解统一版"强制安全"的背景。
一、钥匙房掌柜的两种经营法
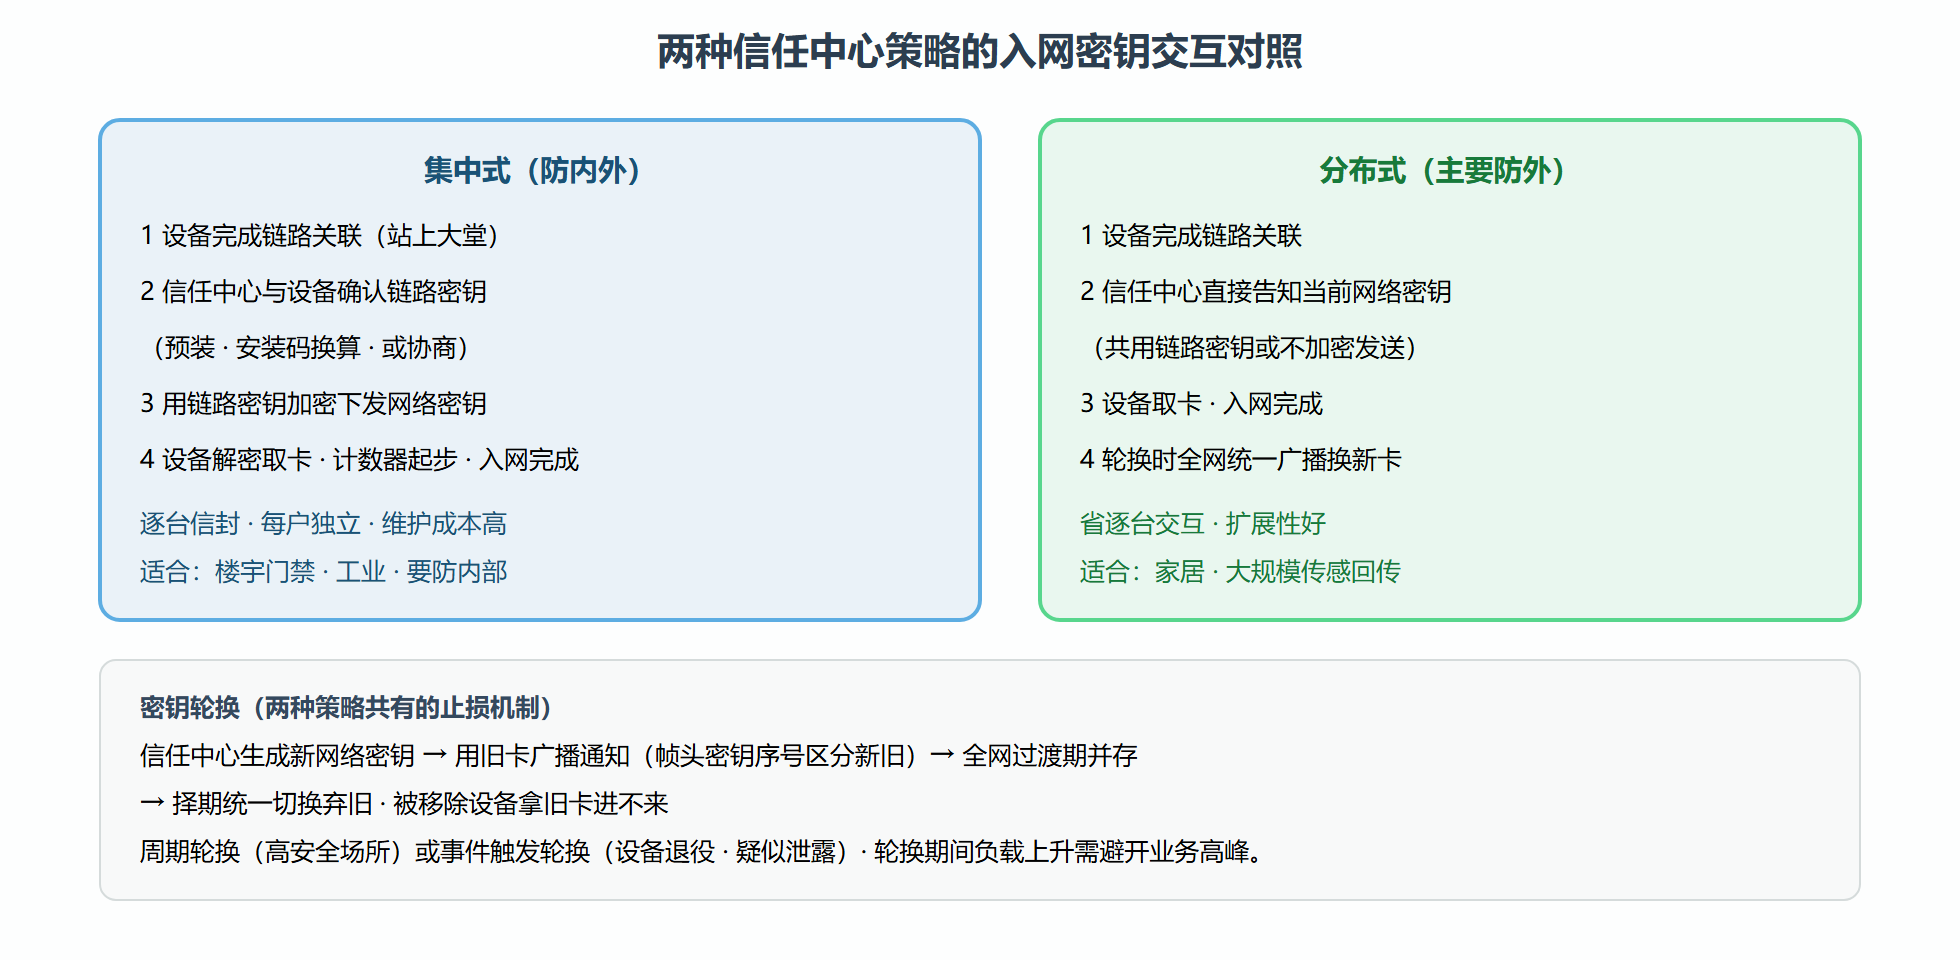
信任中心(通常由协调器兼任)的核心职权是发卡:决定谁拿到网络密钥、何时换新卡。经营方式有两种。集中式:每台设备入网时,信任中心都与它建立独立链路密钥,网络密钥的每次轮换也都经链路密钥加密下发——每户的信封都不一样,防内部窃听最强,代价是信任中心要维护全网的链路密钥表且逐台交互,规模大了吃力。分布式:新设备入网直接获得当前网络密钥(明发或共用链路密钥),轮换时全网统一广播换卡——省掉了逐台信封,扩展性好,但"已在网设备理论上能截获新成员的卡"这个弱点被接受。
选择逻辑很清晰:威胁模型主要防外(家居、小微商业),分布式够用且便宜;威胁模型要防内(楼宇门禁、工业),必须集中式。这个二分法在协议演化里反复出现——家庭版当年把安全做成可选项,本质是把分布式思路推到极限省事;统一版把安全收成强制项,等于宣布"再省也不能省信封"。
二、链路密钥的两条来路
上一节提过三条来源,这里按流程展开两条主路。预装路线:产线或安装环节把链路密钥写进设备,信任中心侧同步登记。最稳但物流成本高,适合有产线的品牌。安装码路线是统一版力推的改良版预装:设备出厂标签印一串安装码,安装时把码录入网关(扫码或手输),两端用该码按标准算法换算出链路密钥——等于"用一根可传递的火柴点燃专属钥匙",兼得预装的强度与现场配置的便利,且避免默认密钥这种全网共享的软肋。
协商路线:设备与信任中心利用底层标准的密钥协商机制现场建立链路密钥,无需任何预共享信息。最便利,但协商初期没有认证锚点,中间人可以冒充信任中心把设备骗进假网——所以纯协商路线通常要叠加带外验证(比如统一版触摸链接配对时的接近性就是一层弱认证)。三条路的安全强度排序:预装与安装码并列(有带外信任根),协商最弱;便利性正相反。产品选型按" threat 模型 + 部署人力"两点定位。
安装码路线的完整流程(统一版典型): 产线:生成安装码 → 印在设备标签 → 按标准算法换算出链路密钥存入设备 安装:管理员扫标签 → 码录入网关 → 网关换算出同一把链路密钥 入网:设备发起入网 → 信任中心用链路密钥加密下发网络密钥 → 设备解密取卡 结果:两把钥匙均无明文传输 · 标签即信任根 · 无需产线逐台配对网关
三、安全入网时序:补全第五章的虚线
第五章时序里"认证与密钥下发"展开为:设备经关联站上大堂后,信任中心(集中式下)先与其确认或建立链路密钥,随后立即用该链路密钥加密发送网络密钥(用传输网络密钥命令),设备解密成功即标记入网完成,同时双方帧计数器开始累计。分布式策略下这一步简化为直接告知当前网络密钥。密钥下发失败的设备停留在"已关联未认证"状态,超时后被父节点按普通关联清理——这就是"设备在大堂里徘徊"的协议学解释。
图:集中式与分布式策略下的入网密钥交互对照
四、安全演化的三个教训
回望这条补课史,三个教训值得记录。其一,可选的安全等于没有的安全——家庭版把加密做成配置项,市场必然向最省配置收敛,统一版改为强制是唯一解。其二,默认密钥是系统性后门——历史上部分产品全家共用一个出厂链路密钥,被完整复现攻击的事故推动行业转向安装码这类"每台一码"的机制。其三,安全的成本要算在密钥分发上而不是加密本身——分组加密在低功耗芯片上的开销微不足道,真正的复杂度全在"怎么把钥匙安全地送到几万台设备手上",所以演化主线一直围绕分发机制(预装、安装码、协商、触摸链接)展开,算法本身二十年没换过。
💡 关键直觉:评估一套物联网安全体系,先看密钥分发的物流,再看算法强度。前者决定它能不能被规模化部署且不出事,后者在现阶段基本都够用。
本节要点回顾
- 两种经营:集中式逐台信封防内部,分布式统一发卡重扩展,按威胁模型二选一;
- 三条来路:预装最稳、安装码兼得安全与便利(统一版主推)、协商最便利但需带外验证加持;
- 入网补全:链路密钥确认 → 加密下发网络密钥 → 计数器起步;失败设备停留"已关联未认证"直至清理;
- 轮换止损:新旧序号并存、择机切换,被移除者持旧卡无法进入;
- 三个教训:可选安全等于没有、默认密钥是后门、真正的成本在密钥分发物流;
- 本节坐标:安全补完,协议栈全层齐备,第七章回到应用语义的主角——集群库。
延伸:安全演化的年表视角
把安全机制的落地按时间排开:底层标准的加密基件最先就位;家庭版年代安全可关的隐患埋下;增强版定型两级密钥体系;若干公开的攻击研究(默认密钥、触摸链接的接近性弱点)推动修订;统一版强制安全并主推安装码。年表揭示的节奏是:漏洞研究领先于规范修订,规范修订领先于市场普及——所以评估一个部署的安全水位,不能只看它符合哪个版本,还要看它是否吃透了该版本之后的勘误与补丁。
常见问题
集中式策略下信任中心能带多少设备?
瓶颈在链路密钥表与逐台交互的时序开销,典型实现支撑数百设备级。更大的网络用分层治理:分多个网络(各自信任中心)加网关级互联,比单网硬扩更稳。
速查:策略与密钥路线选择
| 决策输入 | 推荐路线 |
|---|---|
| 防内部 · 高安全 | 集中式逐台信封 |
| 大规模 · 防外部 | 分布式统一发卡 |
| 有产线能力 | 预装链路密钥 |
| 现场部署为主 | 安装码扫码换算 |
| 无预共享条件 | 协商加带外验证 |
补两种安全模式的选择决策。集中式与分布式安全的选择,本质是"网络复杂度与容错性的交换"。集中式:信任中心(网关)独揽密钥分发,安全策略集中可控——适合有智能网关的家庭与商业场景,代价是网关为密钥单点。分布式:路由器也能发密钥,无网关也能组网(灯加开关直连可用)——适合无网关的轻场景,代价是密钥管理分散、准入策略粗。3.0 的规则是设备声明自己支持哪种模式,组网时协商。选型决策树:你的产品需要在"没有网关"时也能用吗?需要(灯泡加遥控器的直连场景)——分布式;有网关且安全要求高(商业楼宇)——集中式;两头都要——产品同时实现两种模式(成本是固件复杂度)。这棵树的深层逻辑与所有分布式系统一致:单点管理换取可控性,分布式换取生存性——没有对错,只有与你场景的匹配。