安全、边缘与新兴领域
第 6 章 · 安全、边缘与新兴领域
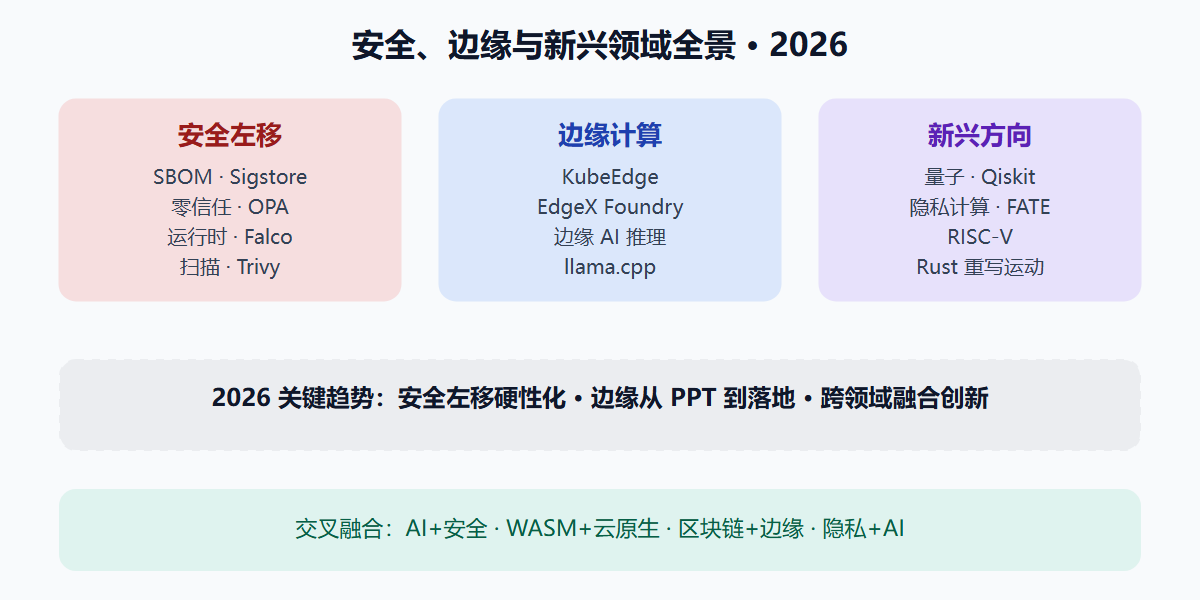
章节摘要:安全在 2026 年从"事后补救"变成了"左移标配"——SBOM、代码签名、零信任不再是可选项。边缘计算终于从 PPT 走进了工厂和仓库。新兴领域里,隐私计算和量子计算开源生态值得持续关注。
本节目标
阅读完本章,你应当能够:
- 设计一条包含安全卡点的 CI/CD 流水线
- 对比主流边缘计算平台的架构差异
- 评估隐私计算技术的实际可用性
- 识别量子计算开源生态的当前阶段
核心概念速览
安全和边缘计算在 2026 年不再是"未来话题"——它们已经是当下的工程实践。
子章节导航
6.1 安全与隐私开源项目
从供应链安全到零信任,从漏洞扫描到运行时防护。
6.2 边缘计算与物联网开源项目
KubeEdge、EdgeX Foundry、以及边缘 AI 推理的落地实践。
6.3 其他新兴与跨领域项目
隐私计算、量子计算开源生态、以及跨领域融合项目。
本章速查表
| 子章节 | 核心问题 | 关键产出 |
|---|---|---|
| 6.1 安全与隐私 | 安全怎么左移? | SBOM + 零信任 + 运行时防护 |
| 6.2 边缘计算与 IoT | 边缘怎么落地? | KubeEdge + EdgeX + 边缘 AI |
| 6.3 新兴与跨领域 | 还有什么值得看? | 量子计算 + Rust 重写 + 开源硬件 |
💡 安全在 2026 年不再是"以后再说"的事。xz-utils 后门事件证明了供应链攻击是真实风险。
⚠️ 边缘计算在 2026 年终于从 PPT 走进了工厂,但落地仍然需要硬件适配的耐心工作。
本章要点回顾
- 安全左移是 2026 年的硬性要求:SBOM、代码签名、零信任不再是可选项
- 边缘计算从概念走向落地:KubeEdge 和 EdgeX 是核心基础设施
- 新兴方向提前关注但不急于投入:量子计算、开源硬件、Rust 重写运动
前置知识与后续延伸
- 前置:基本的网络安全和 Linux 运维知识;了解容器与 Kubernetes 的基础概念
- 与全文各章交叉:安全贯穿所有领域,边缘计算是云原生的延伸;本章的供应链安全工具链承接第三章的 CI/CD 话题,隐私计算则与第二章的 AI 数据治理呼应
- 阅读建议:6.1 与 6.2 是工程落地重点,建议精读;6.3 属于前瞻观察,可以快速浏览、长期跟踪
图:安全、边缘与新兴领域全景
评论区
(0)
U