1.2 度量体系:可扩展性与互操作性怎么量
1.2 度量体系:可扩展性与互操作性怎么量
本节摘要:度量是选型的前提。本节给出可扩展性的五维指标(吞吐量、延迟、状态增长、验证成本、资源弹性)与互操作性的五维指标(跨链消息吞吐、端到端延迟、安全模型强度、通用性、抗审查性),说明指标之间的权衡关系,并落到"按应用场景加权评分"的实操方法,让评估从信仰之争回到指标之争。
本节目标
阅读完本节,你应当能够:
- 区分峰值 TPS 与可持续 TPS、首次可见延迟与最终性延迟;
- 解释状态增长速率与验证成本为何是比 TPS 更硬的指标;
- 用安全模型强度给跨链协议分级;
- 为 DeFi、GameFi、企业链三类场景设计不同的指标权重表。
一、问题与直觉:一条链的十万 TPS 是怎么算出来的
先看一个行业常见的宣传话术:某新链宣称十万 TPS。拆开看这个数字通常有三层水分。第一层,它可能是内部测试环境里、跑着预编译转账脚本的结果——真实智能合约调用,特别是涉及存储读写的调用,吞吐会掉一个数量级。第二层,它可能是"峰值吞吐",即系统在短时间内达到的最大值,而用户真正关心的是长时间高负载下的可持续吞吐。第三层,也是最隐蔽的一层:达到这个数字的硬件条件往往被省略——如果每台验证节点要配备数百GB内存的顶级服务器,这个吞吐是用去中心化换来的,只是宣传里不写。
所以本节的立场很简单:若无法度量,便无法优化;若度量失真,选型必然失真。我们要做的是建立一套多维度、场景化、可复现的评估框架,然后承认指标之间存在权衡——没有任何方案在所有指标上同时最优。
二、可扩展性的五个维度
吞吐量(Throughput):单位时间内成功确认的交易数。关键区分是"峰值 TPS"与"可持续 TPS":前者反映瞬时容量上限,后者反映真实负载能力。还要区分交易类型——一笔简单转账和一笔涉及五个合约调用的复杂交易占用的资源完全不同,只报一个混合数字的口径值得怀疑。
延迟(Latency):从交易提交到最终确认的时间。这里必须区分"首次可见延迟"(交易进入某个区块、被看到)与"最终性延迟"(交易不可逆转)。工作量证明链只有概率性最终性,六个区块确认是惯例不是保证;权益证明与 BFT 类共识能提供硬最终性,秒级到分钟级敲定。跨链场景对最终性极其敏感——如果源链还会重组,基于它发出的跨链消息就可能作废,这是第 3 章轻客户端设计里的核心约束。
状态增长速率:单位时间新增的状态数据量,可以理解为全局状态大小随时间的变化率。它直接决定全节点的存储与同步成本,是所有指标里最"诚实"的一个——吞吐可以靠中心化堆硬件撑起来,状态却会永久沉淀,逐年抬高参与门槛。一条吞吐十万的链如果每秒新增数MB状态,一年后就没有普通节点跑得动了。
验证成本:一个节点验证新区块所需的计算与带宽开销。这是三难困境的量化表达。在 Rollup 语境下,验证成本体现为状态根更新与欺诈证明或有效性证明的验证开销;零知识证明的全部意义,就是把验证成本从"与交易数量成正比"压缩到"近似常数"。
资源弹性:系统在负载突增时的自适应能力——Gas 价格自动调节、拥堵时段的交易排队策略、动态分片扩容。弹性差的系统在流量洪峰下不是变慢就是崩溃,弹性好的系统以价格信号把稀缺容量分配给最高价值的交易。
可扩展性指标对比
| 指标 | 反映什么 | 常见注水手法 | 该问的问题 |
|---|---|---|---|
| 吞吐量 | 单位时间确认的交易数 | 峰值冒充可持续、简单转账脚本刷数 | 是峰值还是可持续?合约调用占比? |
| 延迟 | 提交到确认的时间 | 只报首次可见、回避最终性 | 概率确认还是硬最终性? |
| 状态增长 | 存储成本的长期趋势 | 几乎从不披露 | 每秒新增多少状态?同步要几天? |
| 验证成本 | 去中心化的真实门槛 | 混淆验证者与全节点的硬件要求 | 普通电脑能跑全节点吗? |
| 资源弹性 | 洪峰下的表现 | 只测恒定负载 | 流量突增时手续费涨多少倍? |
三、互操作性的五个维度
跨链消息吞吐量:单位时间成功传递的跨链消息数。注意"成功"的判定要包含目标链执行完成,只统计中继转发的口径没有意义。
端到端延迟:从源链发起请求到目标链完成执行的总时间,包含四段——源链确认、中继传输、目标链验证、目标链执行。用户感受到的"跨链要等半小时"通常是源链最终性等待与目标链验证窗口的叠加,中继传输本身往往只占几秒。
安全模型强度:整个体系里最关键的维度。它的含义是:攻击者需要控制多少资源才能伪造一条跨链消息。轻客户端方案(如 IBC)要求攻击者攻破一条链的共识本身;多签或公证人方案的上限就是那几个签名人的诚实度;乐观验证方案在争议期内依赖至少一个诚实观察者。可以把安全强度理解为攻击所需控制的资源比例——比例越高,模型越强。这一维度在第 3 章会反复成为分水岭。
通用性:协议支持的是任意数据与智能合约调用,还是仅限资产转移。哈希时间锁只能做原子交换,属于低通用性;通用消息传递协议可以传递任意结构化数据,属于高通用性。通用性与安全性存在天然张力——接口越宽,攻击面越大。
抗审查性:中继者或验证者能否单方面阻止合法跨链请求。如果某条消息的传递必须经过特定中继者,该中继者就能审查用户;允许任何人竞争中继的模型抗审查性更强。
跨链协议安全模型分级
| 级别 | 验证机制 | 攻击条件 | 代表方案 |
|---|---|---|---|
| 强 | 目标链运行源链轻客户端 | 攻破源链共识 | Cosmos IBC |
| 中 | 预言机与中继器分权 | 两类角色合谋 | LayerZero |
| 中弱 | 守护者网络多数诚实 | 控制多数守护节点 | Wormhole |
| 弱 | 多签或公证人集合 | 收买足够签名人 | 早期 Multichain 类 |
⚠️ 注意这张表的"强"不是绝对安全:轻客户端方案要求源链具备快速最终性与确定性共识,比特币这类概率最终性的链难以直接接入——安全模型的强度与适用范围是一对矛盾,没有免费的最强。
四、权衡与场景加权
这些指标之间常存在冲突。提高跨链消息吞吐可能需要更少的中继节点,牺牲去中心化;降低延迟可能要接受较弱的最终性保证;提高通用性必然扩大攻击面。因此评估不应追求单一指标极致,而应基于具体应用场景构建加权评分。
三类典型场景的权重差异很能说明问题。DeFi 大额清算场景,安全模型强度权重最高——一次消息伪造就是上千万美元损失,延迟可以容忍到分钟级。GameFi 高频小额交互,超低延迟与高吞吐优先,单笔价值低使得中等安全模型可接受。企业供应链场景,抗审查与可控状态增长优先——参与者需要确保交易不会被随意拦截,也不希望数据成本失控膨胀。
场景权重示例
| 指标 | DeFi 场景 | GameFi 场景 | 企业链场景 |
|---|---|---|---|
| 安全模型强度 | 极高 | 中 | 中高 |
| 端到端延迟 | 可容忍分钟级 | 要求秒级 | 分钟级可接受 |
| 消息吞吐 | 中 | 高 | 低 |
| 通用性 | 高(合约调用) | 中 | 低(凭证与资产) |
| 抗审查性 | 高 | 中 | 极高 |
💡 关键直觉:脱离场景谈性能是纸上谈兵。一个在 DeFi 场景表现优异的跨链协议,可能因延迟过高在 GameFi 里完全不可用。看到"最优跨链方案"的说法时,先反问一句:对什么场景、什么指标权重而言最优?
五、把指标装进评估流程
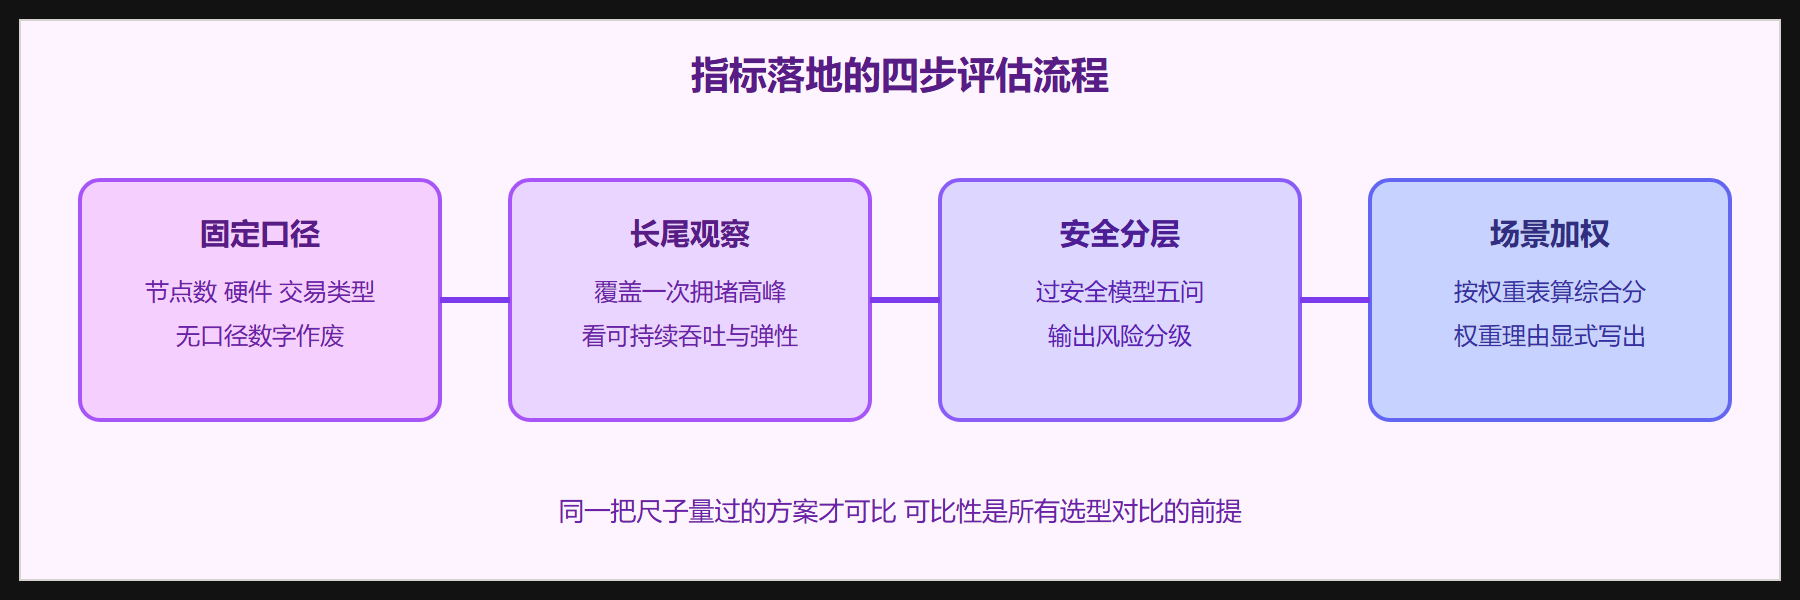
有了指标和权重表,还差一套操作流程把它们串起来。推荐的评估动作分四步。第一步,固定口径:拿到任何性能数据,先要求对方明确测试环境(节点数、硬件规格、交易类型、持续时间),没有口径的数字直接作废。第二步,长尾观察:至少观察一个完整市场周期(含一次拥堵高峰)的可持续吞吐与手续费曲线,看资源弹性是否及格。第三步,安全分层:对互操作协议逐项过安全模型五问(验证实体、证明完整性、防重放、熔断、金库结构),输出风险分级。第四步,场景加权:按目标场景的权重表计算综合评分,并在报告里显式写出权重的选择理由——权重本身就是价值判断,藏着掖着反而误导。
这套流程的价值不在精确,而在可比。同一把尺子量过的方案才能放进同一张对比表;而对比表的行数攒多了,行业里哪些宣传口径系统性注水、哪些指标长期被忽视,答案会自己浮出水面。这也是第 2、3 章所有选型对比的方法论地基。
评估流程四步图
一节小结
- 吞吐看可持续口径:峰值数字、预编译脚本、省略硬件条件的宣传一律折价理解;
- 延迟看最终性:概率确认与硬最终性在跨链语境下是安全性问题而非性能问题;
- 状态增长与验证成本是最诚实的指标:它们决定普通参与者长期还能不能留在网络里;
- 安全模型强度是跨链协议的分水岭:攻击所需控制的资源比例越高,模型越强;
- 通用性与安全性天然冲突:接口越宽,攻击面越大,协议设计必须做能力分层;
- 评估必须场景加权:同一套权重表不可能同时服务 DeFi、GameFi 与企业链。
度量的尺子备好了。下一章我们开始最重头的选型对比:扩容这场长跑,为什么领先的是 Rollup 而不是当年呼声更高的分片。