4.2 零知识证明:从隐私工具到信任锚
4.2 零知识证明:从隐私工具到信任锚
本节摘要:零知识证明的数学本质是在不泄露秘密的前提下证明某陈述为真,这恰好命中跨系统通信对"最小信息披露"与"最大可验证性"的双重需求。本节讲 ZK 在扩容(验证成本压缩)、跨链(状态证明替代实体信任)、隐私身份(选择性披露)三个场景的角色演进,并盘点证明生成开销、通用电路复杂度等落地瓶颈,最后补上量子安全这条长线变量。
学习目标
阅读完本节,你应当能够:
- 用直觉语言说清零知识证明"证明什么、隐藏什么";
- 解释 ZK 如何把 Rollup 验证成本压成常数级;
- 说明 ZK 状态证明如何替代跨链场景中的外部验证实体;
- 列出 ZK 大规模落地的三个瓶颈与行业应对;
- 说明抗量子迁移的"先存储后解密"威胁与混合签名策略。
一、问题与直觉:一句话的数学魔术
零知识证明解决的问题是:我如何让你相信我知道某个秘密、或某件事为真,却不把秘密本身告诉你。经典类比是"洞穴钥匙":一个环形洞穴只有一扇需要口令的门,我反复地从任一边进入并从你指定的另一边走出,几十轮之后你就确信我知道口令——但我从未说出它。
它在区块链语境下的价值来自一个精确的匹配:跨系统通信(跨链、分层、跨域)需要证明"我这边确实发生了 X",同时不想暴露 X 背后的全部数据,也不想让你重新验证 X 的全部计算过程。零知识证明把"验证一件事"的成本与"做这件事"的成本解耦——验证者只需检查一个简短的证明,无需重放原始计算。这一性质同时命中了第 1 章度量体系里的两个核心指标:验证成本与信息披露量。
二、角色一:扩容——验证成本的常数化
第 2 章已经铺垫过 ZK Rollup 的机制,这里从成本视角再算一遍账。传统模式下,验证一万个状态转换需要重放一万次计算,验证成本与交易数成正比。ZK Rollup 模式下,链下机器把一万次计算压缩成一个简洁证明(几 KB 大小),主链上的验证合约只需常数时间检查这个证明——验证成本从与交易数成正比压到近似常数。这是三难困境被"绕过"而非"打破"的技术支点:节点不必验证所有状态,只验证关于所有状态的证明。
代价在生成侧:证明生成的计算开销可观,通用电路(能证明任意 EVM 执行的电路)开发复杂度极高。行业的应对是硬件加速(图形处理器与现场可编程门阵列优化证明器)、更高级的电路语言(降低开发门槛)、递归证明(把多个证明聚合成一个,摊薄成本)。方向明确:验证已经便宜到极致,生成成本在持续下降,两条曲线的剪刀差就是 ZK 路线的红利空间。
三、角色二:跨链——用密码学替代验证实体
第 3 章的结论是跨链安全的出路在"减少实体、用密码学替代实体",ZK 给出了这条路的技术形态:源链(或源域)生成关于自身状态的有效性证明,目标链验证这个证明即可确认跨链消息的真实性——无需运行完整节点,无需信任任何外部验证者。
对比一下这带来的变化。轻客户端方案要求目标链持续同步源链区块头,gas 开销不小,且要求源链有确定性最终性;ZK 方案中,目标链只需验证一个常数大小的证明,对源链共识类型的适应能力也更强。基于递归证明的跨链桥方案还能把多跳路径压缩成单一证明——一条要经过三座桥的转移,验证成本与一跳相同。信任假设由此完成范式转移:从"相信这组验证者诚实"到"相信这段数学正确"。前者的攻击成本是收买几个人,后者的攻击成本是攻破密码学本身。
四、角色三:隐私身份与链下数据
第三个角色容易被忽略却极其实用:跨链身份验证。设想用户要在一条链上证明自己是另一条链上某高净值地址的所有者,但不想暴露具体余额或交易历史。传统做法要么依赖中心化认证服务,要么全量同步数据;零知识证明允许用户本地生成一个证明——公开信息只有"该地址余额超过某阈值"这类断言,私有见证(实际余额、私钥签名)全程不出本地。目标链跑一次验证算法即可确认资格。这个"选择性披露"模式同样适用于合规场景:受隐私法规约束的用户可以证明"我已完成合规审查"而不泄露审查细节——范围证明技术让"数值在某区间内"这类断言可证明、不可反推。
更前沿的方向是把 ZK 用到链下计算上:对模型输出的证明让链上协议能安全使用链下的人工智能预测;对多源预言机数据的聚合证明能抵御单点操纵。这些方向共同指向一个愿景:链上不必信任链下,但能安全地利用链下的丰富数据与算力。
ZK 三重角色对比
| 角色 | 证明的对象 | 替代了什么 | 成熟度 |
|---|---|---|---|
| 扩容 | 状态转换有效 | 全量重放计算 | 主流部署中 |
| 跨链验证 | 源链状态真实 | 外部验证实体 | 快速演进 |
| 隐私身份 | 资格断言 | 中心化认证与全量披露 | 早期探索 |
⚠️ 常见坑:把"零知识"当营销前缀。市面上大量"ZK 某某"项目实际只用了有效性证明(不涉隐私),或只在个别环节用了 ZK 而整体安全仍依赖多签。判别方法是追问:证明覆盖了哪段计算或状态?验证发生在哪条链上?覆盖不全的证明给了虚假的安全感。
五、长线变量:量子安全
ZK 与模块化的宏图都建立在当代密码学之上,而量子计算是这套地基的长线风险。舒尔算法理论上可在多项式时间内破解当前广泛使用的椭圆曲线密码与 RSA——账户安全、签名机制乃至共识都会面临重构。实用化量子计算机或许还需十年以上,但"先存储、后解密"的攻击已成现实威胁:攻击者今日截获加密数据,等量子计算机成熟后再解密。对旨在运行数百年的区块链系统而言,抗量子迁移不是远虑。
迁移的难点很具体:抗量子算法的密钥与签名尺寸大得多——首批后量子标准算法中的数字签名方案签名约 2.4 KB,是椭圆曲线签名的数十倍,直接替换会显著增加区块负载与验证开销。现实的路径是渐进式的:混合签名(传统加后量子双签名,一方被破仍有另一方保护)、软分叉引入新签名类型(旧地址继续有效)、以及在虚拟机层预留密码学插件接口(所谓密码学敏捷性,未来可平滑切换)。对互操作协议的启示是:所有依赖经典密码学的环节——跨链消息签名、轻客户端状态证明、ZK 电路里的哈希选择——都需要在架构之初就为替换留出余地。
💡 关键直觉:把量子安全理解为"换轮胎"问题——不是现在就换,而是确保车开起来之后轮胎还能换。密码学敏捷性就是那套可拆卸的轮毂。
六、信任模型全景:ZK 坐标下的三难与跨链
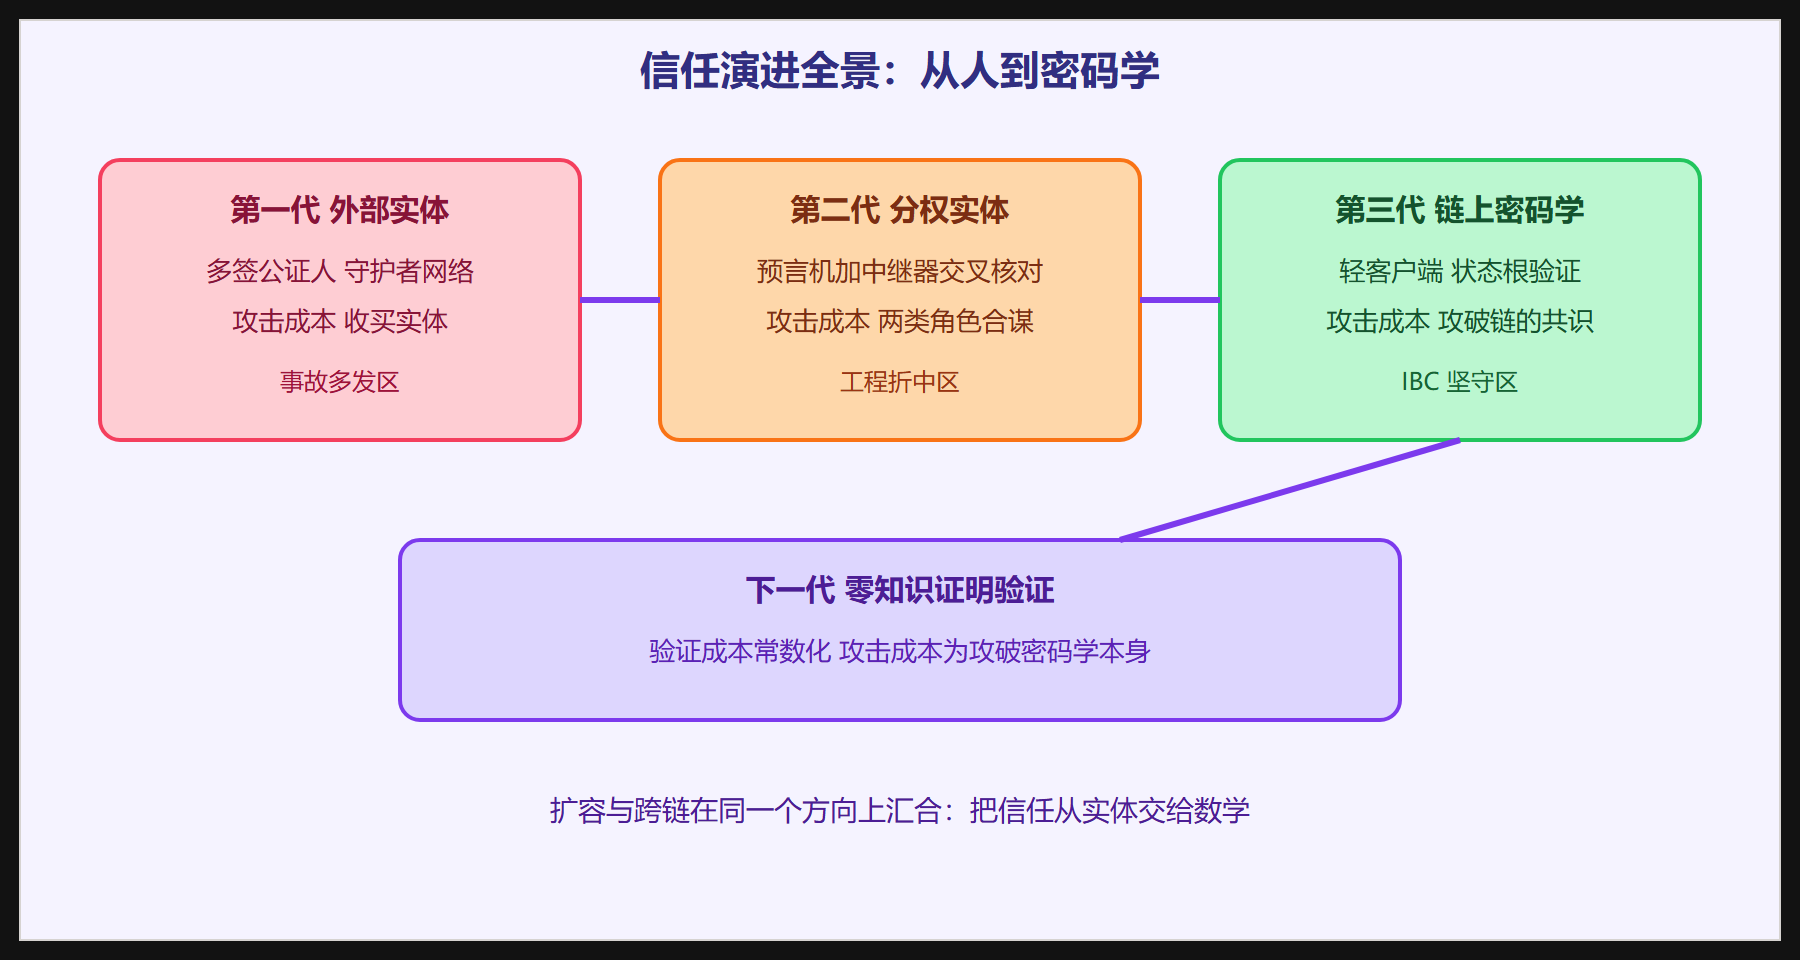
把 ZK 放回全书的信任坐标系里,可以得到一张全景图:三难困境的原解法(分片)与现解法(Rollup+DA 采样)分别在什么位置、跨链的三代验证方式如何向密码学收拢、ZK 又把哪几块板子换成了数学。这张图也是全书中段的总结——第 2、3、4 章的所有主角同台。
信任演进全景图
本节速览
- 一句话本质:证明"为真"而不泄露"怎么真",验证成本与计算成本解耦;
- 扩容角色:验证成本常数化,是绕过三难困境的技术支点,瓶颈在证明生成侧且持续下降;
- 跨链角色:状态证明替代外部实体,信任假设从"人诚实"迁移到"数学正确";
- 隐私角色:选择性披露支撑跨链身份与合规场景;
- 判别方法:追问证明覆盖范围与验证位置,防"ZK 前缀"营销;
- 量子长线:混合签名与密码学敏捷性现在就要进架构清单。
信任的骨架与神经都齐了。下一章回到地面:工具链、开发范式与安全工程如何把这些架构变成可靠运转的产品。