第4章 · 关键安全机制
第 4 章 · 关键安全机制
章节摘要:TEE 凭什么可信?靠的是三大硬件强制的安全机制:内存隔离与加密守住运行时边界,可信启动与度量链保证初始状态纯净,远程认证把本地信任外化成可验证的密码学证据。这三者环环相扣,少了任何一个,"可信"都是空话。这一章把每一层拆开讲清楚。
学习目标
阅读完本章,你应当能够:
- 说清内存加密和完整性校验各自挡什么攻击
- 解释可信启动的度量链是怎么逐级传递信任的
- 画出远程证明的挑战-响应三步流程
- 说明这三个机制如何互相依赖
- 指出侧信道为什么是内存隔离的最大软肋
核心概念速览
三个机制回答三个问题:运行的代码没被篡改吗?(可信启动)运行时数据安全吗?(内存隔离)外部世界怎么确信这一点?(远程证明)
子章节导航
4.1 内存隔离与加密保护
讲硬件怎么在共享物理内存里划出"不可见、不可改、不可推测"的私有区域,加密挡读取、MAC 校验挡篡改,以及为什么侧信道是这套机制的最大软肋。
4.2 可信启动与远程证明
讲从上电开始的逐级度量链怎么建立信任起点,远程证明的挑战-响应怎么把本地信任变成远方可验证的证据,以及动态证明在金融审计里的应用。
子章节之间的逻辑关系
4.1 讲运行时保护——TEE 跑起来后数据怎么守。4.2 讲启动和对外证明——TEE 怎么从可信起点启动、又怎么让外人相信。先有可信启动保证初始纯净,运行时隔离才有意义;有了远程证明,外部才敢把数据交进来。
前置知识与后续延伸
- 前置知识:第 1 章的威胁模型和 CIA 三件套,第 2 章三大架构的内存机制。
- 后续延伸:第 5 章会把这些机制放到真实场景里——移动支付、云上机密计算、物联网,看它们怎么协同保护业务。
可信启动到远程证明的链路图
图:度量-验证-证明三段链
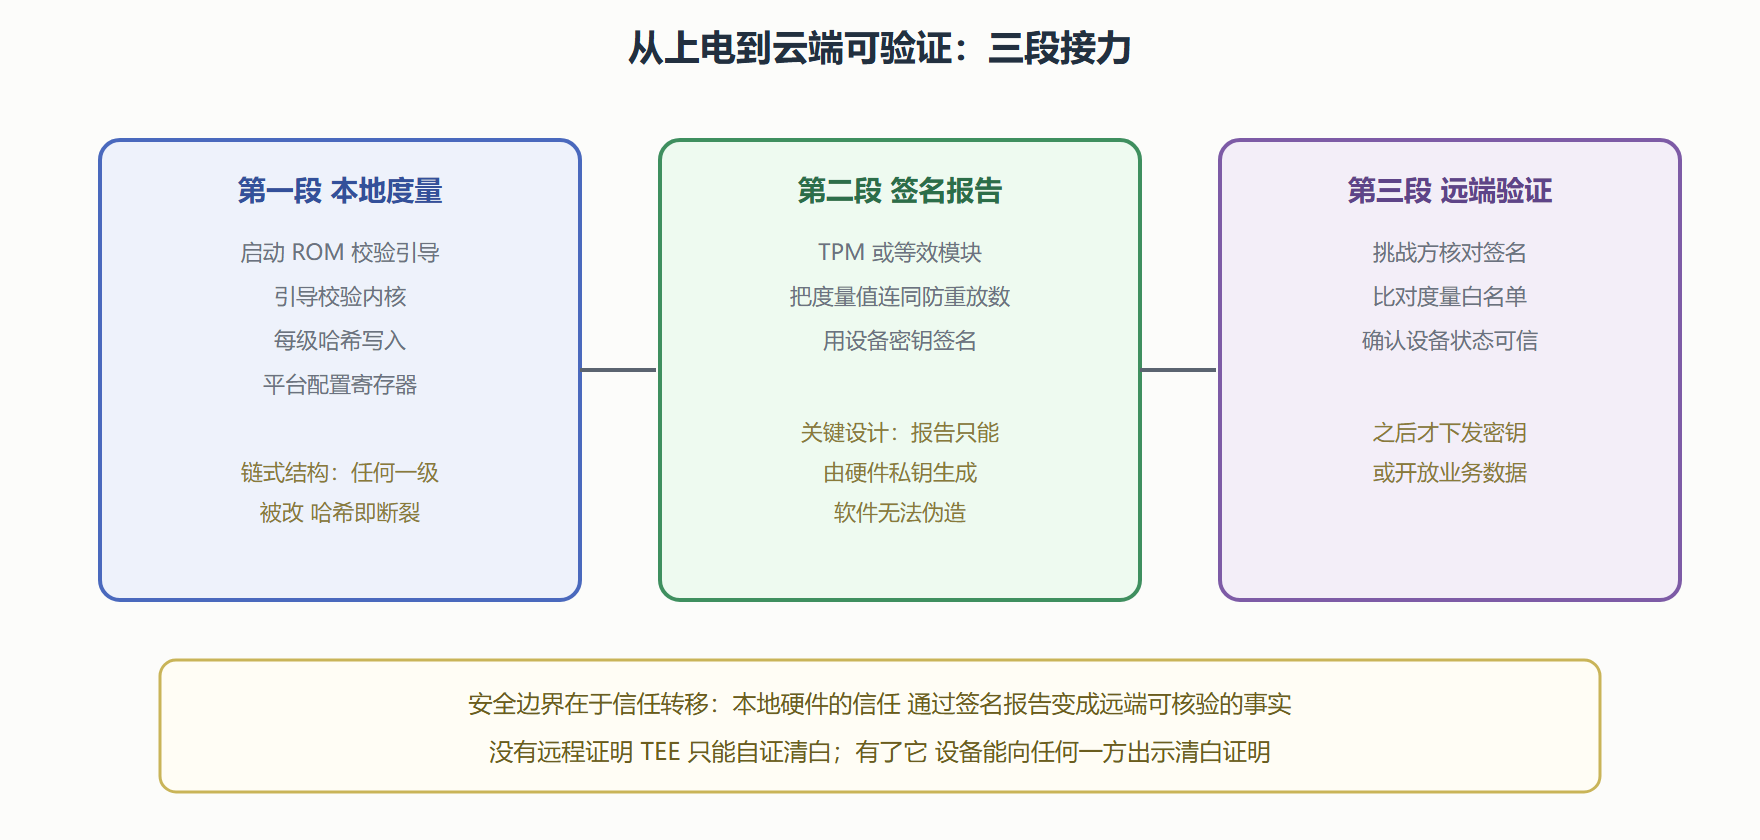
本章两节一个讲"内存里的东西怎么护住"(隔离与加密),一个讲"机器的身份与状态怎么自证"(可信启动与远程证明),两件事合成 TEE 的完整安全叙事:护得住秘密,也证得了清白。云上机密计算的商业闭环(第 5 章)依赖的正是第二件事——客户凭什么相信云上的黑盒子没被做手脚?答案就是这条三段链。
两个机制的组合拳
本章两节(内存隔离与加密、可信启动与远程证明)不是并列的选修课,而是组合拳:隔离保护"运行时"的秘密不被读取,证明保证"启动时"的环境没被做手脚——只做隔离不做证明,攻击者可以在虚拟机里换一个被篡改的 TEE 运行时来冒充;只做证明不做隔离,证明完的环境随时可能被注入。工程评审时把两者当成一个闭环来检查:飞地或安全世界的密钥派生是否绑定了度量值(封存机制)、远程证明的频率是否覆盖关键操作(会话级证明还是启动时一次)、证明失败的处理路径是否真的拒绝服务(而不是记日志后放行)。最后一问最扎心也最重要——大量实现里的证明是"装饰性"的,验证失败只是告警不拦截,等于装了摄像头没接报警器。评审者把这一问问出来,能拦住相当比例的假安全设计。
本章小结
本章拆解了 TEE 安全叙事的两大支柱:内存隔离与加密回答"边界内为什么安全",可信启动与远程证明回答"凭什么相信边界本身"。组合拳的检查方法(封存绑定度量、证明覆盖关键操作、失败真的拒绝)是评审实战的三板斧。下一章进入应用场景——移动终端、云端、边缘三大战场的落地细节里,你会反复看到本章机制的身影:可信 UI 背后是世界隔离,机密计算的商业闭环背后是远程证明,边缘信任委派背后是封存与签名报告。机制是骨,场景是肉,读完下一章你对本章的理解还会再深一层。
顺带回答一个高频疑问:为什么不能只用软件加密替代加密内存引擎?因为软件加解密时密钥与明文必然同时出现在普通内存里——攻击者抓一个内存快照就同时拿到了锁和钥匙。硬件引擎的价值恰恰在于密钥永不出芯片、明文只在加密边界内短暂存在,这是任何软件方案都补不上的物理层缺口。
给本章补最后一个记法:隔离管边界内的安全,证明管边界本身的可信,封存把两者焊接在一起——"隔离、证明、封存"三个词,就是本章的全部,也是 TEE 安全机制的全部骨架。
再强调一次评审口诀:查封存有没有绑度量、查证明有没有覆盖关键操作、查验证失败是不是真的拒绝执行——三问过不了关的方案,图画得再漂亮也只是装饰性安全。