- 文集信息
- 目录大纲
- 最新文档
- 知识宇宙
文集详情
文集导读
教程导读:硬件安全与可信执行环境(TEE)
一句话定位:当操作系统、虚拟机监控器甚至固件都可能被攻陷时,软件安全还能信什么?答案是把信任的根扎进硅片——这就是可信执行环境(TEE)。这套教程把 TEE 从概念到落地讲透:原理、主流架构、开发模型、关键机制、真实场景和工程坑。
这套教程解决什么问题
做过安全或隐私计算的人,多半遇到过这种困境:你的密钥、模型权重、用户隐私数据,在内存里是明文的。一旦攻击者拿到内核权限、或者云平台的内部人员想看,传统加密(传输加密、静态加密)全都帮不上忙——因为数据"在使用时"是裸露的。TLS 管不到内存,磁盘加密管不到 CPU。
可信执行环境(Trusted Execution Environment,TEE)就是冲着这个缺口来的。它在处理器里用硬件划出一块隔离区,里面的代码和数据即便在操作系统、Hypervisor 被完全控制的情况下,仍然对外不可见、不可改。这不是又一层软件沙箱,而是把信任根从易变的软件下移到制造时固化的硅片上——攻击者要突破它,得拿电子显微镜去拆芯片。
但 TEE 不是银弹。它有自己的性能代价、开发门槛、侧信道漏洞历史,还有厂商碎片化问题。这套教程的目标,是让你读完之后既能跟人讲清"TEE 到底凭什么可信",也能在自己的系统里判断"哪些东西该放进去、怎么放、放进去之后还要防什么"。
适合谁读
- 系统工程师、安全工程师:要做机密计算、密钥保护、DRM、移动支付安全的人
- 后端与云架构师:在公有云上跑敏感负载,需要评估 SGX / SEV / TDX 这类技术
- 隐私计算从业者:做联邦学习、多方安全计算、数据可用不可见的产品和技术
- 嵌入式与物联网开发者:在资源受限设备上做安全启动、固件签名、设备身份
- 研究者与学生:想系统理解硬件安全与可信计算的全貌
学完你能做什么
- 说清 TEE 的核心承诺——机密性、完整性、远程可验证——以及它们各自靠什么硬件机制保证
- 区分 ARM TrustZone、Intel SGX、AMD SEV 这三大主流架构的隔离粒度、信任假设和适用场景
- 写出一个基本的"客户端应用(CA)调用可信应用(TA)"的骨架,理解世界切换的开销在哪
- 解释可信启动的度量链和远程证明的挑战-响应流程,能判断一份认证报告说明白了什么
- 针对移动、云、边缘三大场景,给出 TEE 该不该用、怎么用的工程取舍
- 识别侧信道攻击、接口滥用、供应链污染这几类常见威胁,并给出对应的纵深防御思路
学习路线
建议按顺序读。第 1 章建立"为什么需要硬件信任根、我们在防谁"的认知,第 2 章把三大架构摆在一起比较,第 3、4 章钻进软件栈和核心机制,第 5 章落地到三大场景,第 6 章收尾在生态、前沿和工程经验上。每节末尾的要点回顾可以当速查表用,附录的术语表方便随时回看。
怎么用这套教程
每节都配了图和概念性代码或伪代码。代码是简化骨架,重点是说清原理和结构,不是能直接复制到生产的工程代码——真实系统里的并发、错误处理、性能调优远比示例复杂。读到代码时,重点理解它为什么这么设计(边界卡在哪、数据从哪进从哪出),而不是纠结某个 SDK 的版本差异。如果你手边正好在做安全或隐私相关的项目,建议边读边对照:我这段敏感逻辑放在 TEE 里了吗?我用的 TEE 的威胁模型假设了什么?这样体会会比纯读深很多。
全书学习地图
图:硬件安全与 TEE 知识体系总览
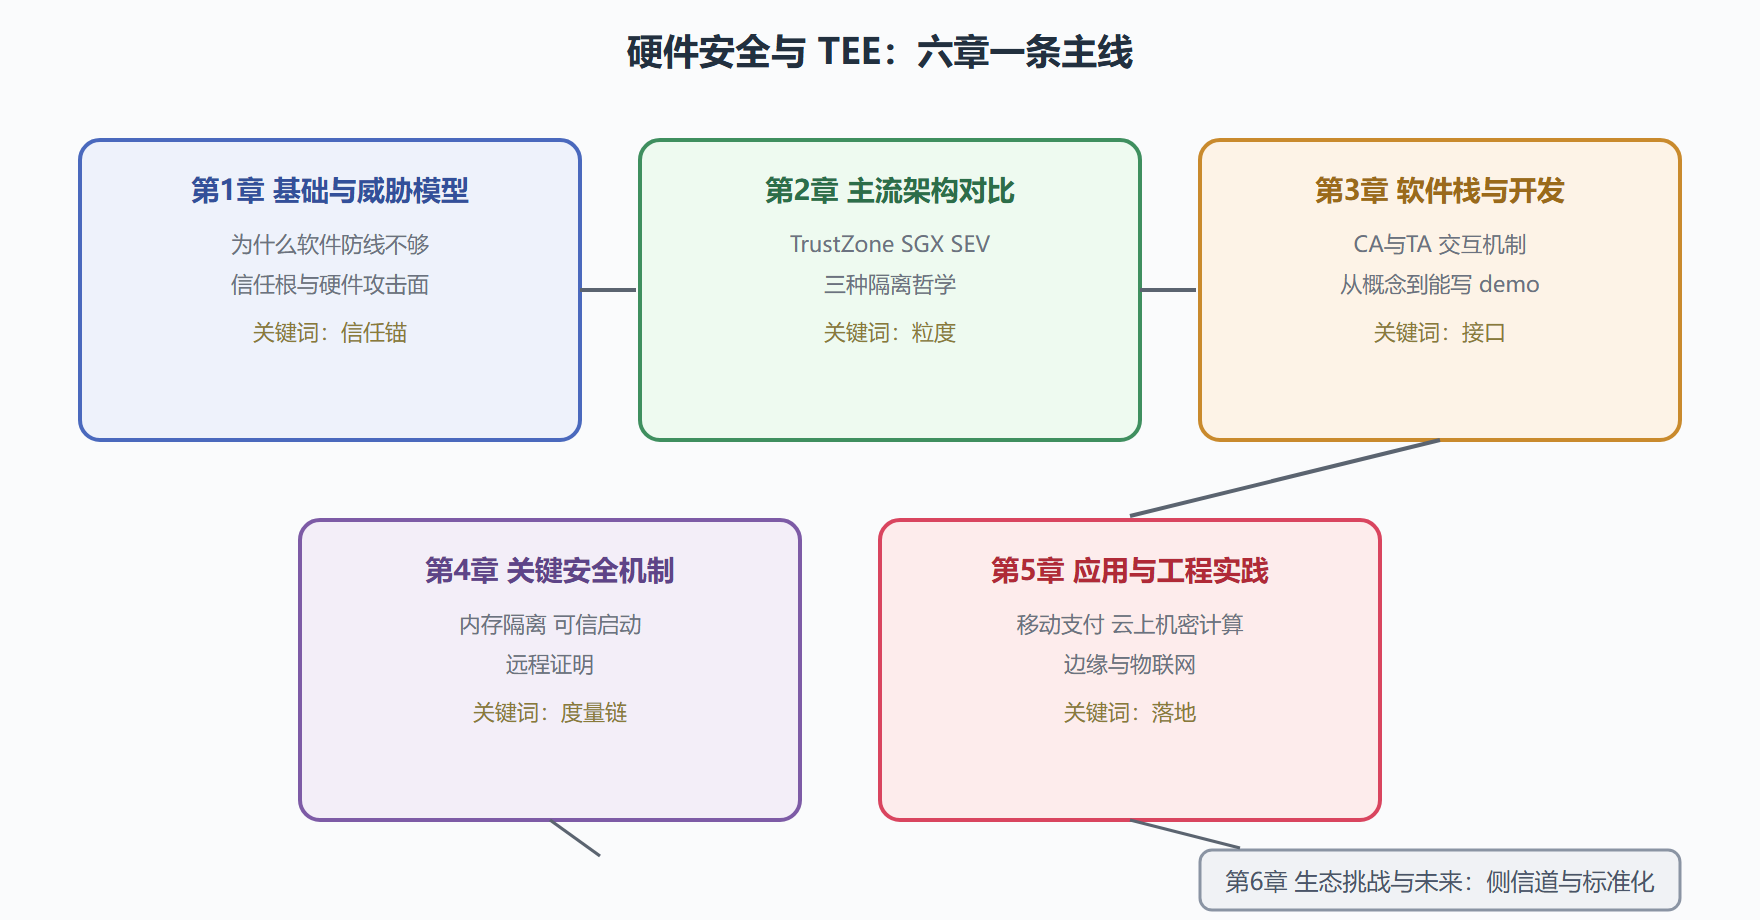
给三类读者划重点。嵌入式与应用开发者:第 2、3 章是你的主场,选型对比和开发接口决定你的日常;第 5 章的移动端实践直接可用。云与基础设施工程师:第 2 章的 SEV、第 4 章的远程证明、第 5 章的机密计算是核心路径,TrustZone 部分可快读。安全研究者:第 1 章的威胁模型和第 6 章的侧信道是深水区,中间章节是弹药库。阅读节奏上,第 2 章的三节强烈建议连续读完——三种架构对照着看,"隔离粒度"这条主线才立得起来,这也是本教程用对比视角组织全书的原因。
关于本教程
为了让学习曲线平缓一些,本教程和读者立三个约定。其一,前两章不要跳:威胁模型和三大架构对比是全书的坐标系,后面每一章都在引用这两个坐标系里的概念;直接从第 3 章开发内容切入的读者,几乎都会在第 4 章的远程证明处卡住回炉。其二,对比着记而不是孤立地记:记 SGX 时同时问"这件事 TrustZone 怎么做、SEV 怎么做",三个架构两两对照着记,记忆量减半、理解深度翻倍——这也是本教程的章法。其三,动手验证每个抽象概念:读到世界切换、飞地生命周期这类机制时,找对应平台的模拟器或开发板跑一遍最小示例,十分钟的动手胜过一小时的想象。三个约定做满,这本书能陪你从入门走到评审席。
目录大纲
最新文档
知识宇宙
正在加载知识图谱...