第5章 · 应用场景与工程实践
第 5 章 · 应用场景与工程实践
章节摘要:TEE 的价值最终体现在落地。这一章看 TEE 在三大场景里怎么用:移动终端(支付、身份、DRM)、云上机密计算(多方联合建模、敏感数据上云)、物联网与边缘(设备身份、固件保护)。每个场景的威胁模型、架构选择、工程取舍都不一样,把这三类看明白,你就能举一反三到自己的业务。
学习目标
阅读完本章,你应当能够:
- 说清移动支付里 TEE 保护的关键资产和流程
- 解释机密计算怎么解决"使用中数据"的云上暴露问题
- 判断物联网场景该用 TrustZone 还是独立安全芯片
- 给一个新业务画出"该不该用 TEE、用哪种"的决策路径
- 识别每个场景的特有挑战和缓解手段
核心概念速览
三个场景的共同主线:在开放、复杂、潜在敌意的环境里,用硬件隔离保障关键代码与敏感数据的机密性和完整性。
子章节导航
5.1 移动终端与支付安全
讲 TEE 怎么在手机里保护指纹、支付密钥、DRM 内容,为什么它从"功能模块"升级为"身份中枢",以及移动 TEE 的实践教训。
5.2 云上机密计算实践
讲 SGX/SEV 怎么让云上应用的"使用中数据"也加密,金融联合建模、医疗基因组分析、政府身份数据库的真实落地,以及开发模型重构的挑战。
5.3 边缘与物联网可信部署
讲资源受限的 IoT 设备怎么用 TrustZone for Armv8-M 做安全启动和设备身份,工业物联网的数据可信性,以及生态碎片化的挑战。
子章节之间的逻辑关系
三节按计算形态从"手掌"到"云端"到"边缘"排列。移动终端是 TEE 最成熟的战场,云计算是增长最快的方向,物联网是未来的规模化主战场。三者的威胁模型、资源约束、架构选择各有侧重,但底层都是同一套 TEE 原理。
前置知识与后续延伸
- 前置知识:前 4 章的原理、架构、软件栈、安全机制。
- 后续延伸:第 6 章收尾在生态标准化、侧信道前沿、工程最佳实践上。
场景选型矩阵
图:三大应用场景适配度对比
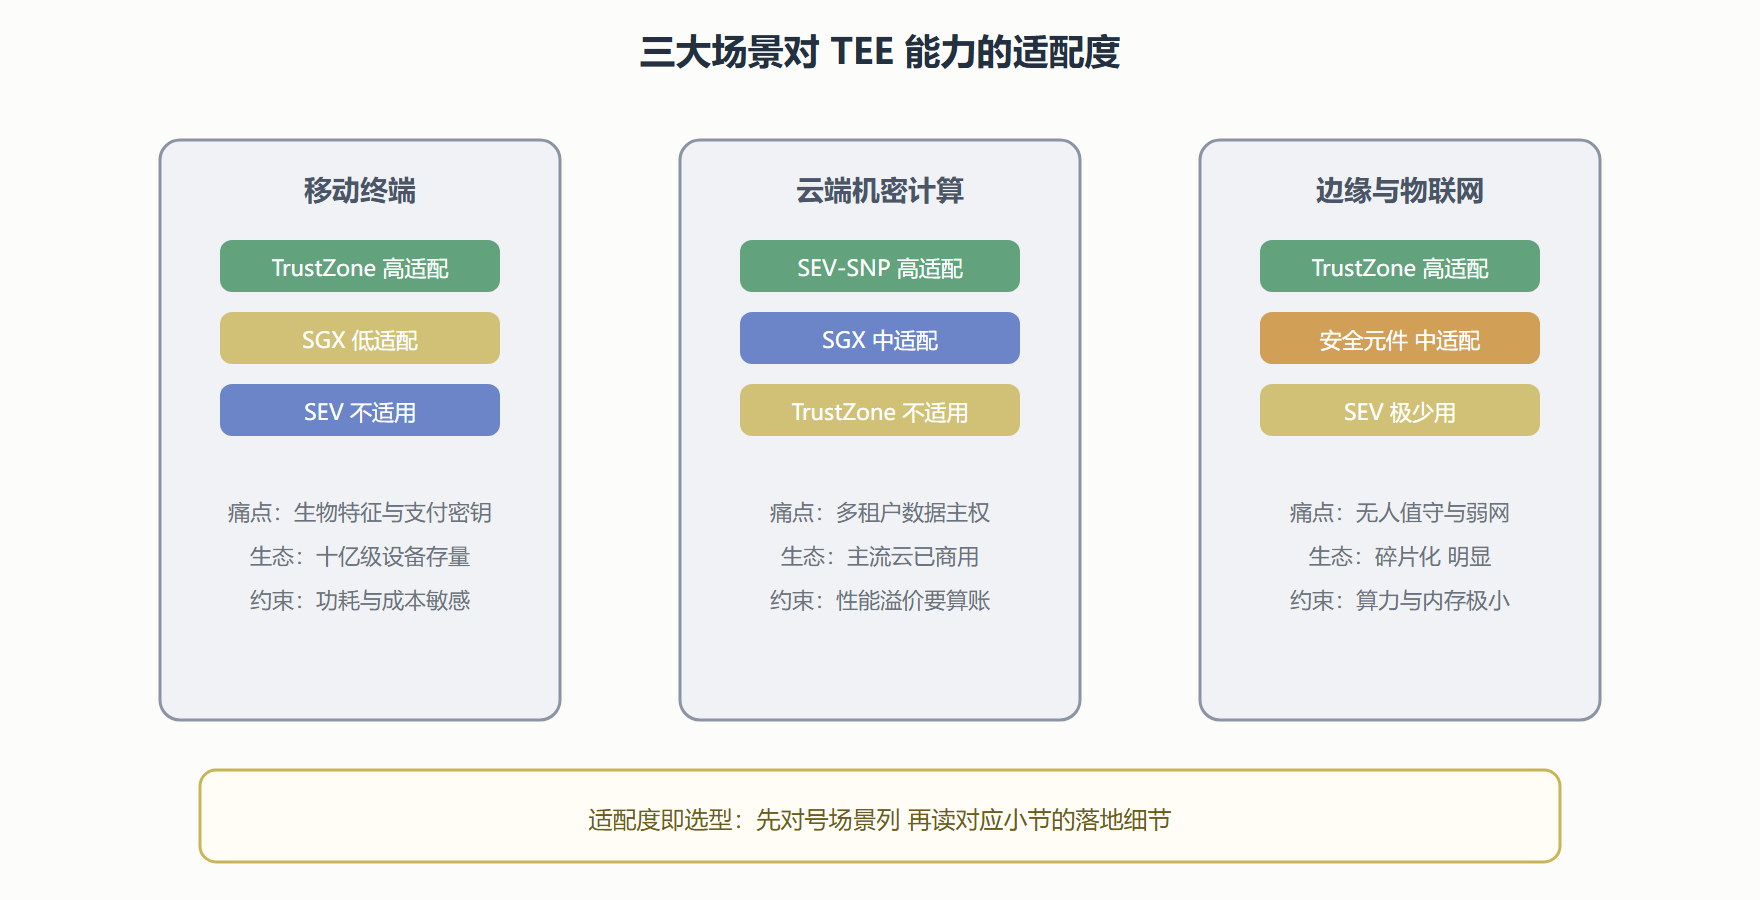
本章三节按"终端-云端-边缘"三个战场展开,矩阵图先帮你定位自己的战场在哪一列,再深入对应小节。三节合读还有一层价值:同一个 TEE 技术在三个场景里的成败因素完全不同(移动看生态存量、云端看商业闭环、边缘看资源约束),这种"同一技术、不同现实"的对比,是工程判断力最好的磨刀石。
三节的公共考点与面试速答
本章内容是安全岗位面试的高频区,给一组速答卡。问"TEE 在移动支付里怎么用":答信任链路——生物特征与支付密钥全程驻留安全世界、可信 UI 保证显示真实、封存密钥绑定交易指纹防重放,三层缺一不可。问"机密计算解决什么":答数据在使用中的保护——传统加密管"存"和"传",机密计算补上"算"这一环,让数据在云端处理时云端也看不到。问"物联网 TEE 的最大约束":答资源与碎片化——算力内存以 KB 计、芯片型号五花八门,所以安全元件加签名启动的轻量组合是主流,完整 TEE 是少数高端场景的选择。问"边缘场景和云场景的证明差异":答在线与离线——云端可随时在线证明,边缘必须考虑弱网降级与批量证明的规模化。这组速答的共同结构是"场景约束决定技术形态",也是本章想传递的核心判断力。
本章小结
三大战场的巡礼到此结束。移动端展示了 TEE 生态最成熟的一面(十亿级设备存量与支付级验证),云端展示了它的商业模型(用证明换信任、用信任换数据上云),边缘展示了它在资源约束下的克制形态(安全元件加签名启动的预算版组合)。贯穿三节的同一个判断式:场景约束(信任假设、改造预算、资源条件)决定技术形态——这句话反向也成立,看到任何 TEE 方案,先反推它的场景约束,就能判断设计是否合理。下一章讨论生态与攻防的动态演化,为你的选型知识加上时间维度。
最后给一个跨场景的通用建议:无论哪个战场,TEE 项目的第一里程碑都应该是远程证明跑通而不是功能上线——证明链路是全部场景的信任地基,它不通,后面的一切保护都无法向外界自证;它通了,功能迭代才有安全底座可站。把证明验证放进持续集成流水线,是成熟团队的标配做法。
收束一句:三大战场表面是场景差异,底层是信任假设的差异——移动端信任设备不信任系统,云端不信任宿主只信芯片,边缘谁都不全信只信链条。把信任假设讲清楚,任何场景的方案轮廓就自己浮现了。
实战里还有个跨场景通用的组织建议:TEE 相关的决策(选型、密钥归属、证明策略)要留决策记录文档,注明当时的威胁模型与取舍理由——三年后接手的人(往往是未来的你)需要知道每个边界为什么画在那里,这份文档比代码注释重要得多。