5.3 边缘与物联网可信部署
5.3 边缘与物联网可信部署
本节摘要:当计算从数据中心下沉到工厂、车辆、家庭,安全挑战呈现出截然不同的维度。物联网设备资源极度受限、生命周期长达十年、物理暴露在攻击者面前。TEE 在这里的使命是提供低成本、可规模化的硬件级信任根。本节讲清 TrustZone for Armv8-M 怎么在微控制器上做隔离、工业物联网的数据可信性怎么保障、车联网的双向证明,以及生态碎片化的挑战。
学习目标
阅读完本节,你应当能够:
- 说清物联网设备相比移动/云端的三个特殊安全约束
- 解释 TrustZone for Armv8-M 怎么在 MCU 上实现隔离
- 复述工业物联网里 TEE 保障数据可信性的方式
- 说明车联网双向远程证明的作用
- 指出 IoT TEE 生态碎片化的两个表现
问题与直觉
物联网设备的安全挑战和手机、服务器完全不在一个量级。想象一台部署在野外的智能电表:它的 CPU 是几十兆赫的微控制器(MCU),内存只有几十 KB,靠电池运行十年不能换,物理上任何人都能接触到。传统基于 TPM 或 HSM 的安全方案成本太高,纯软件方案又容易被逆向破解。在这种"要钱没钱、要算力没算力、还要扛物理攻击"的环境里,怎么保证安全?
ARM 的 TrustZone for Armv8-M 就是为这个需求设计的。它在微控制器(Cortex-M 系列)级别实现了硬件隔离,不需要额外安全芯片,BOM(物料清单)成本几乎不增加。这让"万物互联"时代每台设备都能负担得起硬件级信任根成为可能。
物联网 TEE 的核心使命和云端不同。云端保护的是"使用中数据的机密性",IoT 更多是保证设备身份的真实性和固件的完整性——确保这台设备是真的(不是克隆的)、跑的固件没被篡改(不是被植入后门的)、产生的数据可信(不是被注入的虚假数据)。
核心原理
2.1 物联网的三个特殊约束
物联网设备的安全约束,跟移动和云场景截然不同:
| 约束 | 移动/云端 | 物联网 |
|---|---|---|
| 计算资源 | GB 级内存、GHz 级 CPU | KB 级内存、MHz 级 MCU |
| 生命周期 | 2-5 年(手机)、滚动升级(云) | 10-20 年(电表、传感器) |
| 物理暴露 | 用户随身、机房封闭 | 野外、工厂、车辆,攻击者可接触 |
资源极度受限意味着不能跑复杂的可信 OS,只能用极简的安全固件。生命周期长意味着设备出厂后可能十几年没法更新固件,一旦 TEE 本身有漏洞,几乎无法修补。物理暴露意味着要考虑比云端更激进的威胁模型——虽然大多数商用 IoT TEE 仍把物理攻击排除在外,但至少要防住"有人拿走设备、提取固件、克隆到假冒设备"这类常见攻击。
2.2 TrustZone for Armv8-M:MCU 级隔离
TrustZone for Armv8-M 是 ARM 专门为 Cortex-M 系列微控制器设计的轻量级 TEE。它的思路和 Cortex-A 版本的 TrustZone 类似,但针对资源受限环境做了极简化。
工作原理:
- 处理器引入"安全状态"和"非安全状态"两种模式,靠硬件信号区分。
- 内存和外设都标记了安全属性,非安全状态访问安全资源会被硬件拒绝。
- 不需要复杂的可信 OS——安全侧只跑一个极简的安全固件(处理密钥、签名、安全启动)。
这种设计让 MCU 级设备也能获得硬件隔离,而 BOM 成本几乎不增加(不需要额外安全芯片)。这对动辄部署百万、千万台的 IoT 场景至关重要——每台省一块芯片,总量就是巨大的成本节约。
典型应用是把安全关键任务放进安全侧:
| 安全侧任务 | 作用 |
|---|---|
| 固件更新验证 | 防止刷入篡改过的固件 |
| 传感器数据签名 | 保证数据来源真实 |
| 设备身份密钥管理 | 防止设备被克隆 |
2.3 工业物联网的数据可信性
工业物联网(IIoT)里,TEE 最有价值的应用是保障边缘数据的可信性。
想象一台数控机床的振动传感器,它的数据上传到 MES(制造执行系统)做预测性维护。如果攻击者注入虚假的振动数据(让系统以为机床正常,实际已经快坏了),可能导致设备损坏甚至安全事故。怎么保证上传的数据是真的?
用 TEE 的方式:传感器数据在本地 TEE 内被附加数字签名,上传到 MES 时验证签名。MES 能确认"这条数据确实来自那台特定的、可信的机床,没被中途篡改"。即使攻击者在网络中间截获并修改数据,签名校验也会失败。
这种"数据带签"的方式让边缘数据的可信性有了硬件保障,对工业安全和质量控制价值巨大。
2.4 车联网的双向远程证明
车联网(V2X)是另一个 TEE 重要的 IoT 场景。车辆要和路侧单元(RSU)、其他车辆通信,每条消息都得确认来源可信——否则攻击者伪造一条"前方急刹车"的假消息,可能引发连环追尾。
车联网用 TEE 做双向远程证明:车辆(OBU,车载单元)和路侧单元通信前,双方互相证明自己的可信状态。车辆的 TEE 里存着车辆证书,通信前用它签名证明"我是合法车辆";路侧单元也向车辆证明"我是合法基础设施"。双向确认后,才交换交通信息。
这种双向证明防止了"假车骗真车"或"假基站骗真车"的攻击。TEE 在这里保护的是车辆证书和证明过程的完整性——证书私钥在 TEE 内生成、存储、使用,即使车辆被拆解,攻击者也拿不到私钥来伪造合法车辆身份。
2.5 设备身份与去中心化身份(DID)
更深层的应用:TEE 为去中心化身份提供物理载体。每个 IoT 设备出厂时在 TEE 内生成唯一密钥对,公钥注册到区块链或分布式账本,形成不可伪造的数字身份。
这种身份有两大优势:
- 不可克隆:私钥在 TEE 内,硬件绑定,攻击者即使复制了设备固件,也复制不了私钥。
- 自主可控:设备的身份不依赖中心化的认证机构,而是基于区块链的去中心化信任。
这为未来万物互联时代的设备身份管理奠定了硬件基础。每个设备都有独一无二、不可伪造、可验证的身份,无论是供应链追溯、设备认证还是数据来源验证,都有了可信的锚点。
工程实践要点
3.1 IoT TEE 的生态碎片化
IoT 芯片厂商众多(NXP、ST、Infineon、瑞萨等),每家的 TEE 实现各异,缺乏统一编程模型。这是 IoT TEE 落地最大的痛点之一。
| 碎片化表现 | 影响 |
|---|---|
| API 不统一 | 同一个 TA 要为不同芯片重写 |
| 安全等级不一致 | 厂商各自宣称"安全等级",难横向比较 |
| 工具链差异大 | 开发调试流程因芯片而异 |
GlobalPlatform 在推 IoT TEE 的标准化(TEE Protection Profile),IETF 的 RATS 工作组在建立跨平台的证明协议,但距离"一次编写、各芯片运行"还很远。做 IoT TEE 项目时,要接受"绑特定芯片厂商"的现实,提前评估厂商的支持力度和长期承诺。
3.2 长生命周期的固件更新难题
IoT 设备部署后可能十几年不能更新固件。这对 TEE 的安全性是巨大挑战——如果 TEE 本身被发现漏洞,没法打补丁怎么办?
几个应对思路:
- 设计时尽量缩小 TCB:TEE 固件代码越少,漏洞越少,未来被利用的概率越低。
- 预留安全的固件更新通道:设计时就规划好 A/B 分区、回滚保护、签名验证的更新机制。
- 选长期支持的厂商:有的芯片厂商承诺十年以上的安全维护,有的几年就停更。长期部署的设备要选前者。
⚠️ 常见坑:很多 IoT 项目只关注上线时的安全,忽视了长期维护。一台部署十年的电表,中间如果 TEE 漏洞被发现且无法更新,等于十年的安全承诺作废。评估 IoT TEE 时,长期维护能力比初始功能更重要。
3.3 何时该上 IoT TEE
| 判断维度 | 该用 IoT TEE | 不必用 |
|---|---|---|
| 设备规模 | 大批量(成本敏感) | 小批量(可用独立 SE) |
| 数据价值 | 高(工业控制、支付) | 低(环境监测非关键) |
| 物理暴露 | 野外、公共场所 | 受控环境 |
| 生命周期 | 长(5年以上) | 短(消费电子) |
大批量、数据价值高、物理暴露、长生命周期的设备,最需要 IoT TEE。典型是智能电表、工业传感器、车载单元。消费类电子(寿命短、数据不关键)则不一定值得。
本节要点回顾
- 物联网有三个特殊约束:资源极度受限、生命周期长、物理暴露,决定了它需要轻量、低成本、抗克隆的 TEE。
- TrustZone for Armv8-M 在 MCU 级实现隔离:不需要额外安全芯片,BOM 成本几乎不增加,适合大规模部署。
- 工业物联网靠 TEE 保障数据可信性:传感器数据在本地 TEE 签名,上传时验证,防止虚假数据注入。
- 车联网用双向远程证明:车辆和路侧单元互相证明可信,防止伪造消息引发事故。
- TEE 为设备身份提供物理载体:私钥硬件绑定、不可克隆,结合区块链形成去中心化身份。
- IoT TEE 生态碎片化严重:API 不统一、厂商各自为政,项目往往要绑定特定芯片。
- 长生命周期设备要预留更新通道:设计时缩小 TCB、规划安全固件更新、选长期支持厂商。
最后一章收尾——看 TEE 的标准化与开源生态、侧信道攻防的前沿、以及把这些技术落地时该遵守的工程最佳实践。
边缘节点的信任链拓扑
图:设备到云的信任链接力
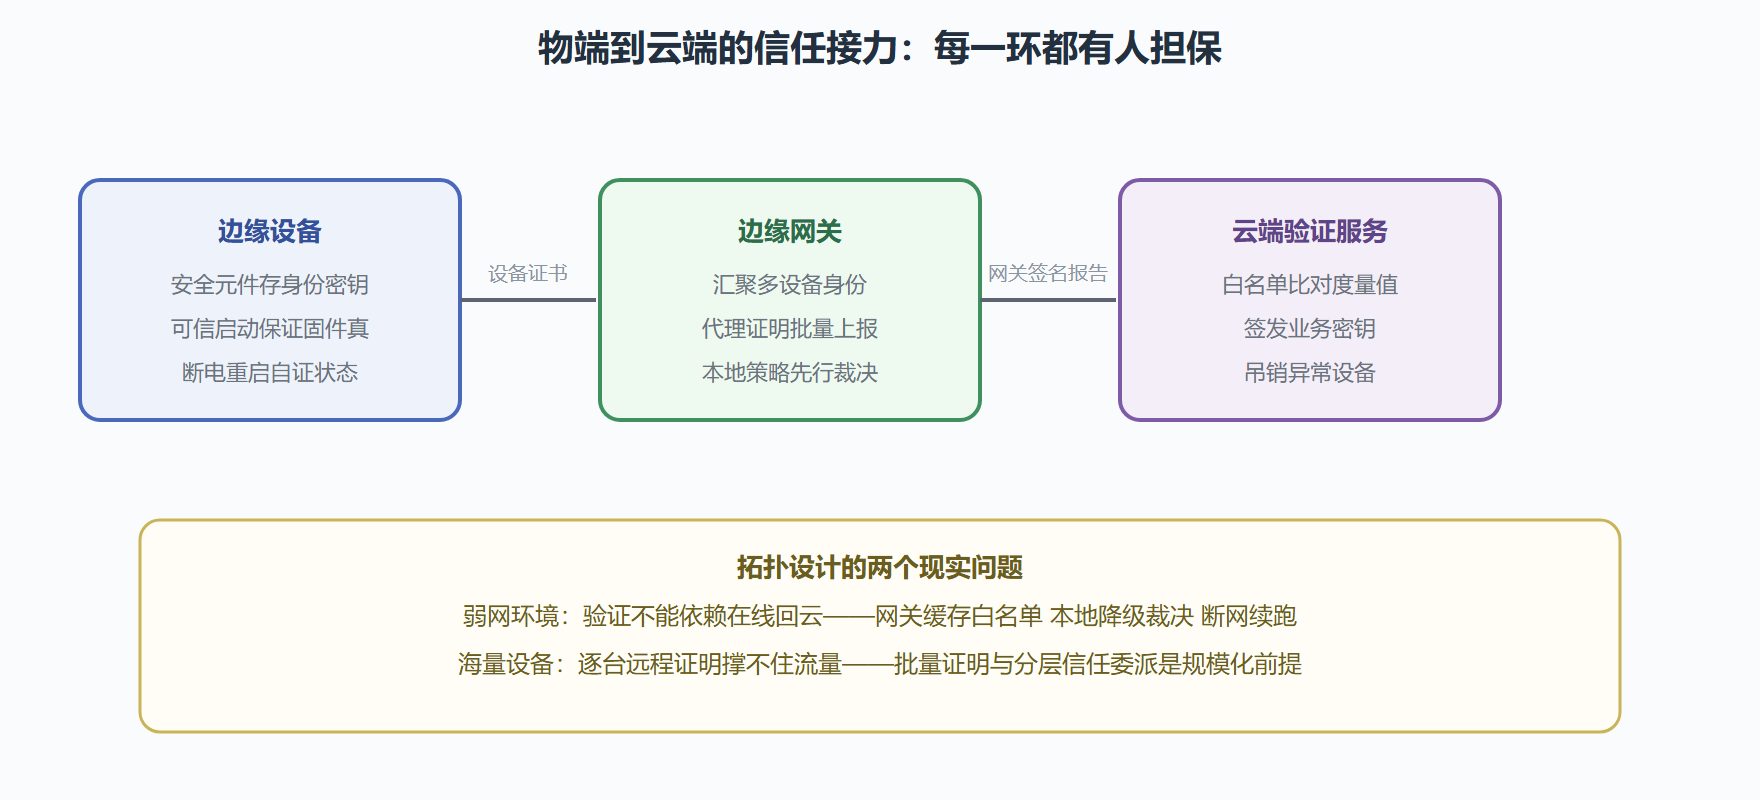
边缘场景的两张成绩单(弱网与海量)提醒我们:TEE 技术从来不单独解题,它与网络现实、规模现实共同决定方案形态。读完本节应当带走的能力,是拿到任何一个"可信部署"需求时能画出这张信任链拓扑,并标出每一环的证明方式、降级路径与吊销机制——画得出来,方案就成了一半。
零信任边缘的预算版实现
补一个务实的落地版本:多数物联网项目的硬件预算撑不起完整 TEE 方案,给一个"预算版分层信任"的实现思路。第一层,安全元件:几块钱成本的芯片级信任根,管设备身份密钥与签名——它是整条信任链里性价比最高的一环,再省不能省这个。第二层,固件签名启动:主控芯片的现代型号普遍支持签名校验启动,零硬件成本、只花工程配置,防固件篡改与降级。第三层,关键代码飞地化:把最敏感的一小段逻辑(密钥协商、本地策略裁决)放进 TEE,其余代码留在通用侧——保险柜原则的低配执行。这三层叠起来的成本几乎可以忽略,但已挡住九成的 opportunistic 攻击(扫描器脚本、业余攻击者);剩下的一成定向攻击,本来也不是预算版方案的对手,认清楚这一点同样是工程成熟度。