附录:术语表与速查
附录:术语表与速查
把全教程出现的关键术语和速查关系集中在这里,方便随时回看。
核心术语
| 术语 | 全称 | 一句话解释 |
|---|---|---|
| TEE | Trusted Execution Environment | 处理器内由硬件隔离的可信执行空间 |
| REE | Rich Execution Environment | 富执行环境,即普通操作系统(Linux/Android 等) |
| RoT | Root of Trust | 信任根,制造时固化的硬件信任起点 |
| TCB | Trusted Computing Base | 可信计算基,必须信任、无法外部验证的代码和硬件 |
| TA | Trusted Application | 可信应用,跑在 TEE 用户态的安全服务 |
| CA | Client Application | 客户端应用,跑在 REE 侧调用 TA |
| EPC | Enclave Page Cache | SGX 飞地的加密内存区域 |
| PCR | Platform Configuration Register | 平台配置寄存器,记录度量链 |
| MAC | Message Authentication Code | 消息认证码,用于完整性校验 |
| IOMMU | I/O Memory Management Unit | I/O 内存管理单元,控制外设 DMA 访问 |
架构与机制
| 缩写 | 全称 | 定位 |
|---|---|---|
| SGX | Software Guard Extensions | Intel 应用级飞地 TEE |
| SEV | Secure Encrypted Virtualization | AMD VM 级内存加密 |
| SEV-SNP | SEV Secure Nested Paging | SEV 第三代,加完整性保护 |
| TDX | Trust Domain Extensions | Intel 的 VM 级机密计算(对标 SEV-SNP) |
| CCA | Confidential Compute Architecture | ARM 的新一代机密计算架构(含 Realm) |
| SMC | Secure Monitor Call | TrustZone 世界切换指令 |
| ECALL | Enclave Call | SGX 从外部进入飞地的调用 |
| OCALL | Outside Call | SGX 从飞地出去调外部的调用 |
| RMP | Reverse Map Table | SEV-SNP 的反向页表,防篡改 |
| DRM | Digital Rights Management | 数字版权管理 |
证明相关
| 缩写 | 全称 | 用途 |
|---|---|---|
| EPID | Enhanced Privacy ID | SGX 群签名证明,保护设备隐私 |
| DCAP | Data Center Attestation Primitives | 数据中心证明,本地快速验证 |
| DAA | Direct Anonymous Attestation | 直接匿名证明 |
| MRENCLAVE | - | 飞地代码哈希,代表"跑的什么代码" |
| MRSIGNER | - | 飞地签名者哈希,代表"谁发布的" |
三大架构速查
| 维度 | TrustZone | SGX | SEV-SNP |
|---|---|---|---|
| 隔离粒度 | 系统级(整个安全世界) | 应用级(单个飞地) | 虚拟机级(整个 VM) |
| 平台 | ARM 移动/嵌入式 | x86 云服务器 | x86 云服务器 |
| 内存加密 | 无(靠访问控制) | EPC 加密+MAC | VM 内存加密+RMP |
| TCB 大小 | 大(含整个可信 OS) | 小(仅飞地代码) | 中(固件层) |
| 应用改造 | 写 TA | 拆分可信/不可信 | 几乎不用改 |
| 适合场景 | 移动支付、DRM、IoT | 云原生隐私计算 | 整机上云、重负载 |
安全目标与防御
| 威胁 | 防御机制 | 所在章节 |
|---|---|---|
| 直接读 TEE 内存 | 内存加密 / 访问控制 | 4.1 |
| 篡改 TEE 内存 | MAC 完整性校验 / RMP | 4.1 |
| 重放旧密文页 | 完整性树+版本号 | 4.1 |
| DMA 攻击 | IOMMU 限制外设 | 4.1 |
| 缓存侧信道 | 恒定时间编码、缓存分区 | 6.2 |
| 推测执行攻击 | 微码更新、推测屏障 | 6.2 |
| 接口逻辑漏洞 | 输入校验、TOCTTOU 防御 | 3.2 |
| 初始状态被篡改 | 可信启动度量链 | 4.2 |
| 远方无法确信可信 | 远程证明 | 4.2 |
常见缩写全表
- CCC:Confidential Computing Consortium,机密计算联盟
- GP:GlobalPlatform,TEE API 标准化组织
- HSM:Hardware Security Module,硬件安全模块
- TPM:Trusted Platform Module,可信平台模块
- DID:Decentralized Identity,去中心化身份
- SDL:Security Development Lifecycle,安全开发生命周期
- Fuzzing:模糊测试,用随机输入发现漏洞
- TOCTTOU:Time-of-Check to Time-of-Use,检查到使用的竞态漏洞
- V2X:Vehicle to Everything,车联网通信
- MEC:Multi-access Edge Computing,多接入边缘计算
术语补充:进阶篇
飞地页面缓存(EPC):SGX 中专门用于存放加密内存的保留区域,物理容量有限(早期代际数十兆量级),是飞地应用的第一个资源天花板,催生了页换出换入的复杂机制与性能损耗。
单调计数器(Monotonic Counter):只增不减的硬件计数器,用于防御回滚攻击——软件可以把状态恢复到旧快照,但计数器回不去,比对即穿帮。
封存密钥(Sealing Key):由设备密钥与度量值派生的密钥,飞地用它加密持久化数据;度量绑定保证只有同一版本的代码能解开封存的数据——代码升级后旧数据的解封需要迁移机制,这是版本管理的经典痛点。
证明附加数据(Attacker-Visible Quote / Report Data):远程证明报告里由挑战方提供的随机数,用于防重放并把"这次证明"绑定到"这次会话",是证明协议的防重放基石。
机密计算协调服务(Attestation Orchestrator):云上批量管理证明、白名单、密钥分发的中间服务,机密计算从技术走向产品形态的关键组件。
术语补充:工程篇
共享内存注册(Shared Memory Registration):CA 与 TA 之间传递大数据的机制——把普通世界内存页注册给安全世界访问,避免逐字节拷贝,是接口性能优化的核心工具。
可信用户界面(Trusted UI):安全世界直接驱动的显示与输入通道,用于绕过可能被篡改的系统 UI,移动支付的确认界面是典型应用,也是 TrustZone 独有的能力优势。
镜像签名与防回滚:固件更新的双重要求——镜像必须签名可信,版本必须单调前进,只做前者会在降级攻击下失守。
冷启动攻击(Cold Boot Attack):利用内存断电后数据的短时残留,物理冻结内存芯片后读取明文的攻击,内存加密引擎是其直接克星。
信任链断裂点分析:评估 TEE 方案时逐环检查"从上电到应用"每一环的验证覆盖,常见断裂点包括未验证的外设固件、首次部署时的物理接触窗口、以及供应链环节。
全书总复习卡
合上教程前,用一张卡检验收获。三个概念:信任根(一切安全的地锚)、隔离粒度(进程、飞地、虚拟机三级选择)、度量链(从启动到证明的证据流)。三组对比:TrustZone 与 SGX 的哲学差异(共享安全世界与权限内容分离)、SEV 三代的威胁模型升级(好奇到恶意)、机密虚拟机与进程飞地的改造成本差。三个场景的钥匙:移动端靠信任 UI 与生物特征通道、云端靠远程证明的商业闭环、边缘靠信任委派与离线降级。三条工程铁律:厚接口粗粒度调用、飞地是保险柜不是体育馆、选型结论标注日期。能不看书画出这张卡,你就已经具备参与任何 TEE 项目评审的知识底座——剩下的深度,留给真实项目里的坑去填。
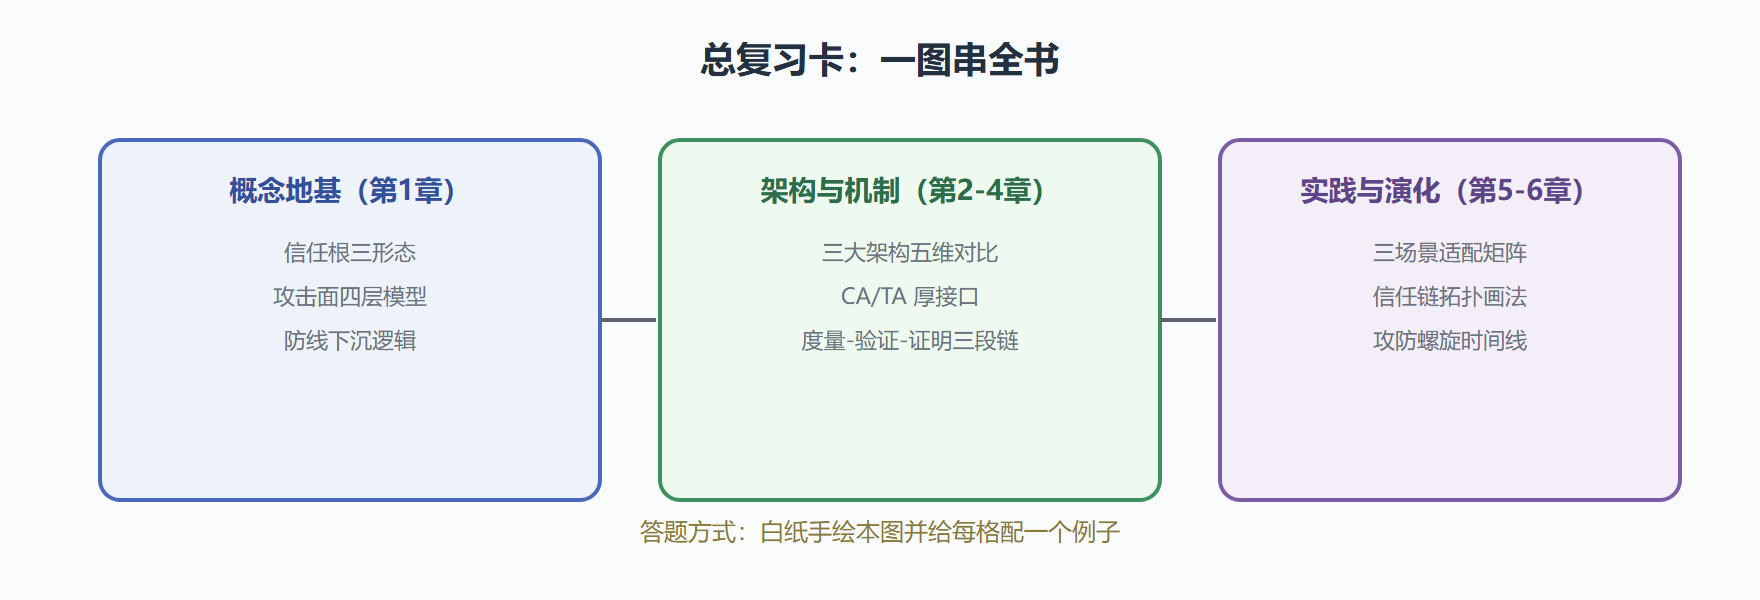
三大架构速查对比表
| 维度 | TrustZone | SGX | SEV-SNP |
|---|---|---|---|
| 隔离粒度 | 世界(系统级) | 进程(飞地) | 虚拟机(整机) |
| 典型宿主 | 移动与嵌入式 | 服务器 CPU | 服务器 CPU |
| 内存保护 | 地址空间隔离 | 逐页加密与完整性 | 虚拟机级加密与完整性 |
| 应用改造 | 中(TA 化拆分) | 高(飞地化拆分) | 低(整机入驻) |
| 远程证明 | 依赖平台实现 | 成熟(引证服务) | 代际内建且标准化中 |
| 性能开销 | 低到中 | 中到高 | 低到中 |
| 主要短板 | 安全世界单体 | EPC 容量与生态退潮 | 边界粗 攻击面大 |
常见误澄清集
误:装了 TEE 的设备就是安全的。 澄清:TEE 只保护放进边界内的东西,边界外的漏洞照常成立;它抬升的是特定资产的攻击成本,不是设备整体的免疫证。
误:加密内存能防一切物理攻击。 澄清:防的是内存总线与离线读取类攻击;芯片级探针、故障注入等实验室手段仍在威胁模型之内,高价值目标要叠加物理防护设计。
误:远程证明等于安全启动。 澄清:安全启动是本地验证(不通过就不启动),远程证明是向外部出示证据;前者防篡改运行,后者防冒充与抵赖,解决的问题不同。
误:TEE 内代码少写校验没关系,反正输入来自自己的 CA。 澄清:CA 运行在不可信侧,所有输入都可能被伪造——安全世界里的每一行解析代码都要按"直接处理攻击者输入"的标准写,这是 TA 开发第一军规。
误:机密虚拟机里的软件漏洞不关 TEE 的事。 澄清:边界内的漏洞确实不削弱 TEE 本身,但它们让"机密"变成"保了密的漏洞程序"——被攻破的机密虚拟机照样泄露数据,TEE 是边界不是内容物的盾牌。
结语与延伸方向
这本教程把硬件安全与 TEE 从芯片讲到云、从概念讲到落地,但技术版图仍在扩张。三个值得持续跟踪的延伸方向:GPU 与加速器的机密计算(AI 时代最迫切的空白,主流厂商正在补齐)、跨平台机密容器编排(云原生与机密计算的交汇处,标准化最活跃的地带)、形式化验证在 TEE 关键组件的应用(用数学证明替代测试覆盖,高保证等级场景的刚需)。它们分别代表算力版图、交付形态、保证深度三条演进线,今天的初学者五年后可能就是其中一条线上的老兵。祝你在"信任成为稀缺品"的数字世界里,做那个造锁的人。
学习资源地图
标准与规范:机密计算联盟的接口规范文档(跟踪跨平台互操作进展)、全球平台组织的 TEE 框架标准(移动侧权威)、可信平台模块的国际标准文档(度量与证明的细节权威出处)。读标准文档的正确姿势是带着本章的机制图当索引,按图索骥读局部,不要试图通读。
开源实践:OP-TEE(TrustZone 生态的参考实现,读它的安全内核源码是理解世界切换的最佳教材)、各类 SGX 仿真与轻量飞地框架(理解飞地生命周期)、机密虚拟机的云厂商 SDK(远程证明的工程实现范本)。选一个与工作方向匹配的项目,从跑通示例到读懂一个子系统,是本教程之后的进阶正路。
持续跟踪:安全会议的 TEE 议题(侧信道与隔离逃逸的前沿都在这里首发)、厂商安全通告(补丁节奏与影响面评估)、机密计算的行业社区季度报告(生态成熟度的温度计)。建议以季度为周期扫一遍,配合第 6 章的观察哨清单使用。
结课自测二十题(节选)
从全书各章抽十道自测题,检验知识留存。一,说出信任根的三种形态及分工。二,攻击面四层模型里 TEE 把防线画在哪、为什么。三,世界切换的完整流程与三处易错点。四,飞地 EPC 容量约束如何影响应用设计。五,SEV 三代分别回应什么威胁模型。六,厚接口设计的黄金律及其原因。七,度量、验证、证明三段链各自防什么。八,封存密钥为什么绑定度量值,代价是什么。九,可信 UI 解决什么攻击,哪些架构支持。十,装饰性证明的定义与识别方法。答案全部在正文对应章节,能不翻书答出七题以上,这本教程的使命就完成了;答不出的题,就是下一轮精读的入口。
术语补充:攻防篇
差异功耗分析(DPA):通过大量采集密码运算的功耗曲线,统计相关性与秘密密钥位的关系从而恢复密钥的侧信道手法,智能卡时代的主力攻击,催生了掩码与隐藏两类防御。
缓存时序攻击(Cache Timing Attack):利用缓存命中与未命中的时间差推测受害者访存模式的攻击,跨虚拟机与跨飞地变种都是 TEE 的现实威胁,防御依赖缓存分区或常量访存模式。
故障注入(Fault Injection):用电压毛刺、激光、电磁脉冲诱导芯片计算出错,再利用错误行为绕过安全检查;对ityping counter 与双计算校验是经典缓解。
幽灵与熔断类漏洞(Spectre/Meltdown-class):投机执行留下的微架构侧信道,曾重创 SGX 的隔离承诺,推动了微码补丁、常量时间库与新一代硬件设计的连锁反应。
预言机攻击(Oracle Attack):把系统当作解密预言机反复查询,通过填充 oracle 等技巧逐步恢复明文——防御要点是错误信息不可区分与速率限制。
结语补记
这本附录的最后留一句话给坚持读到这里的你:硬件安全领域的资料分散、术语混杂、厂商文档各说各话,能把它们梳理成一条可学习的主线,正是本教程的野心。如果它做到了,请把这条主线传给下一个需要的人——这个领域缺人,更缺愿意铺路的人。