3.1 一次扫码支付的完整旅程
3.1 一次扫码支付的完整旅程
本节摘要:一秒钟不到的扫码支付,实际要穿过收银台、商户系统、聚合收单、转接清算、发卡行五个 hop,任何一跳超时都可能产生"用户已扣款但商户没收到"的悬挂状态。本节给出完整的时序图与各环节耗时预算,讲解幂等与回调重试两大保命机制,并完整复盘一笔真实支付从亮码到入账的全过程。
上一章我们把支付当成了黑盒,本章的任务就是打开它。本节先走正向路径——一切正常时长什么样,这是后面两节讨论异常的前提。
一秒钟里藏着的五段接力
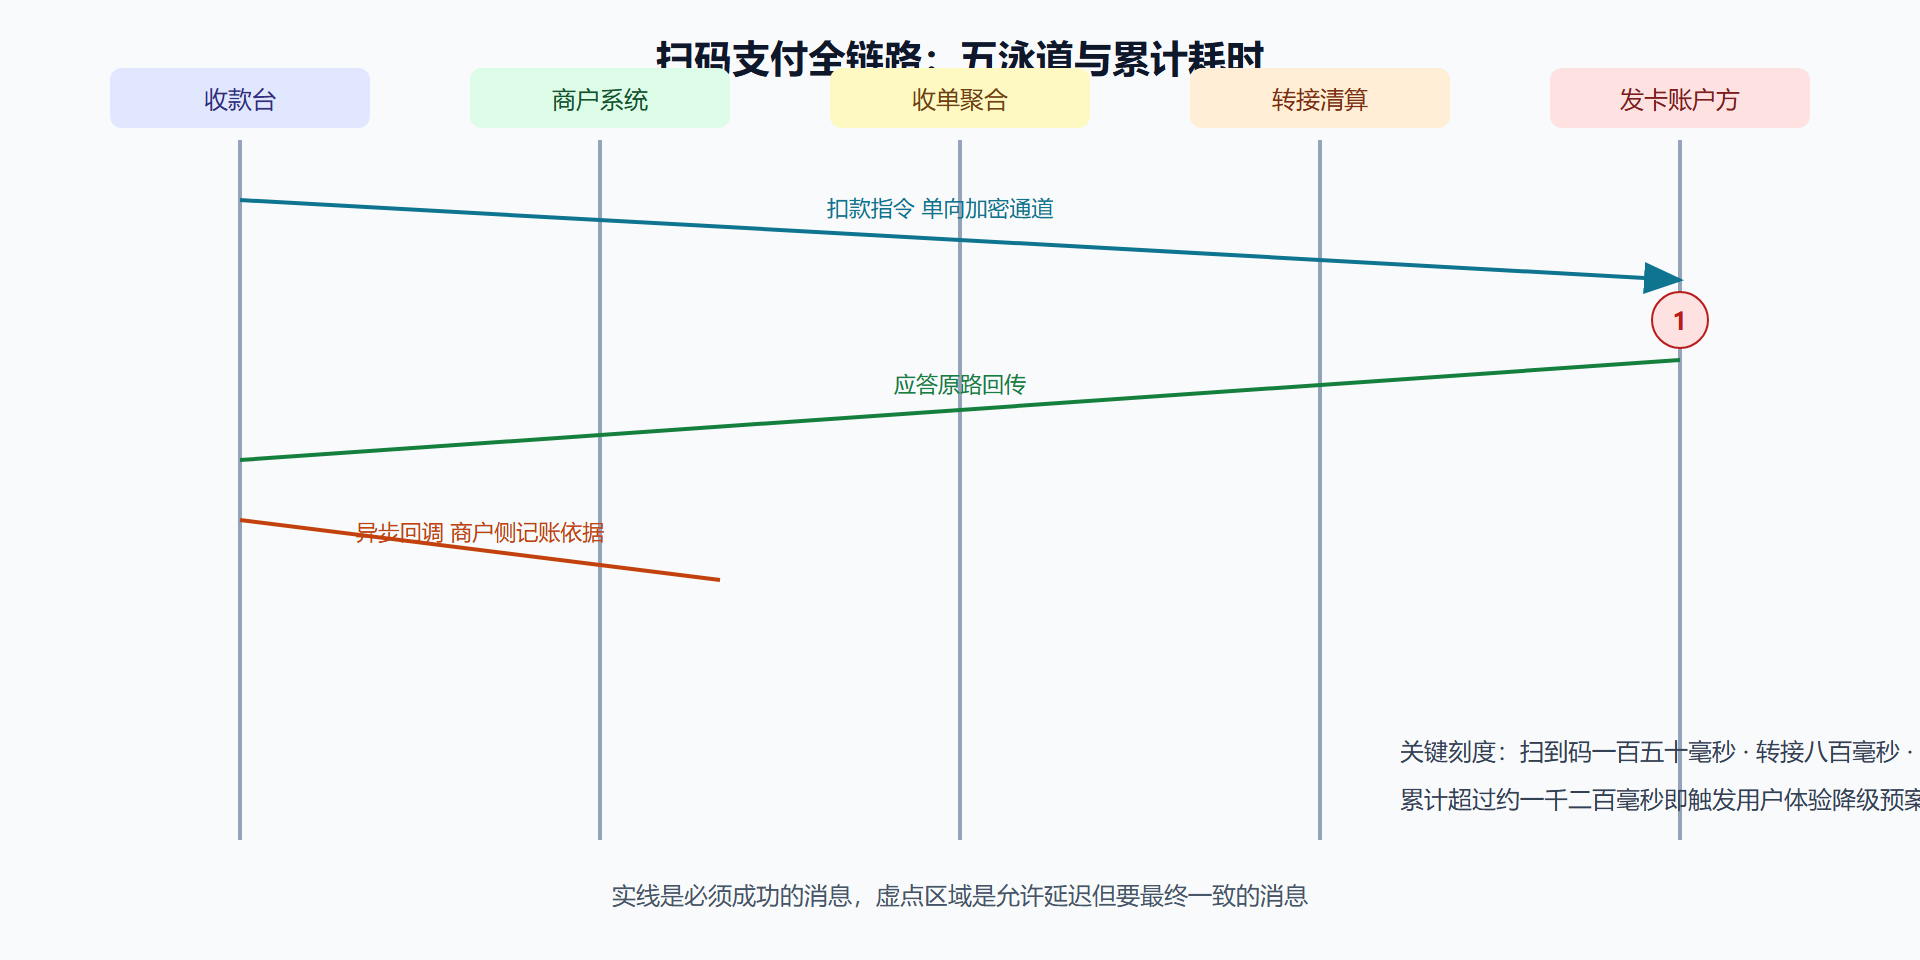
先上总时序,箭头上的数字是典型系统的耗时预算:
把设备解码到账户扣减之间的总预算控制在一千二百毫秒以内,是行业里常见的工程红线。超过这个数,用户体验开始崩坏;更糟的是超时并不等于失败——指令可能已经在路上成功了。
图 3-1 五个参与方的链路泳道与耗时刻度
两大保命机制:幂等与回调
幂等解决的是重复问题。同一条支付指令可能因为网络抖动被发两次——商户系统必须在服务端识别"这就是同一笔"。通用做法是指令携带全局唯一单号,接收方以唯一键约束兜底:
写入支付流水表前 先按 渠道单号 做唯一索引查询 命中则直接返回首次处理结果 不再执行扣款 并发场景 以数据库唯一键冲突作为第二道闸 冲突捕获后 反查已有记录 校验金额与收款方一致 即视为重复投递
回调解决的是通知不可靠问题。商户侧记账不能只依赖同步应答(可能中途断网),也不能无限信任一次异步回调。成熟做法是三源合一:本地轮询主动查询(对账前的最后保险)、平台异步通知、对账文件日终校验,三者任意一个到达都能把订单推到终态,且终态迁移必须带条件(已成功的订单不再接受失败回调)。
案例全程复盘:一杯奶茶的钱是怎么到的
背景。周五晚高峰,一笔十八元五角的奶茶订单。门店使用的聚合扫码盒直连某持牌收单机构,商户结算周期 T+1。
操作。拆开这次支付的完整时间戳:
19 点 08 分 41 秒 306 收款台扫码 完成单号生成 08 分 41 秒 388 商户系统下单验签通过 总耗时八十二毫秒 08 分 41 秒 455 收单机构路由至转接平台 选择主用通道 08 分 41 秒 512 发卡银行风控通过 冻结扣减完成 08 分 41 秒 674 同步应答回到收款台 音效响起 用时合计约370毫秒 08 分 42 秒 102 异步回调抵达商户系统 写入销售流水 次日凌晨 日切文件下发 收单侧与商户侧逐笔核对 次日上午十点 净额资金划付至商户结算户 含手续费抵扣明细
结果。用户全程无感知;对账文件显示该笔双向一致;商户日报表里的"昨日收入"精确含手续费还原口径。
解读。注意两个容易忽略的设计:其一,音效在同步应答就响了,此时钱只在发卡侧被扣住、尚未进入任何清算——体验层与资金层的时间差被协议有意接受,代价就是后端需要 3.2 节那套差错体系来兜住缝隙。其二,回调只负责通知"发生了什么",商户财务入账永远以对账文件为最高优先级证据源。
变式。同一骨架能容纳不少升级玩法:花呗类的信用支付只是把第 5 泳道的"账户方"换成了授信额度方;离线付款码则是允许最后一跳延迟生效、由账户方事后批量清算限额内的欠条;跨境场景中转接层会变成卡组织或多边货币桥,多出的汇率与合规校验使总预算放宽到数秒。
⚠️ 常见坑:把"受理成功"写死成"交易成功"。正确姿势是区分三个状态:已受理、已支付、已结算,分别由不同消息驱动,前端展示与后台账务各自挂钩自己的状态位。
三个工程侧写:超时的艺术、降级的次序与开关的温度
超时不是单一数字而是一组嵌套预算。整条链一秒出头的总预算,逐层分摊下来每段只有几十到几百毫秒,且必须遵守"内层小于外层"的铁律——收银台对商户系统的等待超时若大于商户系统自己的内部处理时限,就会出现上游已经放弃、下游还在干活的双重尴尬。每次接入新通道时,先要的那份文档就是对方的各级超时约定表;数字对不齐的系统组合,早晚会用事故来对表。
降级是有优先级的撤退。洪峰或故障来临时的标准动作序列值得背下来:第一步关营销活动旁路(削掉无效流量);第二步收紧大额与非本行卡交易(保主力通道);第三步开启排队缓冲并对外告知预计等待(管理预期而非硬扛);最后才是熔断整个入口。跳步是新手常见的错误——直接熔断等于把所有用户同时推向友商。
每一个开关都要有"温度"记录。谁在什么时间、依据哪个告警、把哪条规则从什么值调到了什么值,这套操作留痕平时看似官僚主义,事后定责与复盘时就是唯一的真相来源。支付系统的值班交接单里,参数变更记录的优先级高于一切业务汇报。
顺带回应一个高频面试题:为什么掉单无法被百分之百消灭?因为"用户已付款"这个事实只存在于账户方那台机器的内存与账本里,其余各方都只能通过消息去逼近这个事实——只要消息需要时间传输、可能丢失重发,缝隙就永远存在。全部的工程努力都是让缝隙足够窄且必然被发现,而不是幻想它不存在。
本节要点回顾
- 五段接力各有预算,总量超限就开始酝酿掉单;
- 幂等靠唯一键不靠侥幸:渠道单号唯一索引是最低配置;
- 回调三源合一:通知、轮询、日终文件互为备份;
- 状态三分:受理、支付、结算是三个不同的时间点,别让它们共用一个字段;
- 跨币种放大复杂度:汇率折算与合规校验让同样的骨架长出更多关卡。
正向路径清楚了。下一节专治这条链上的阴天:账不平的时候怎么找。